免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

中山靠谱安卓app签名在哪设置

在开发和发布安卓应用程序时,对应用程序进行签名是一项非常重要的步骤。签名可以保证应用程序的身份认证和数据完整性,确保应用程序没有被篡改或植入恶意代码。在中山地区,有很多靠谱的安卓APP签名的方式和服务可供选择。

一、签名的原理

安卓应用程序签名是通过使用开发者的私钥对应用程序进行加密,生成数字签名文件。这个数字签名文件由应用程序的公钥进行验证。这样,当用户安装应用程序时,系统可以验证签名文件的有效性,以确保应用程序未被篡改。

二、设置安卓APP签名的步骤

1. 生成签名文件:

首先,你需要生成一个签名文件。可以通过以下命令在终端中生成:

```

keytool -genkeypair -alias -keypass -keystore -storepass -keyalg RSA -keysize 2048 -validity 365

```

其中,``是别名,用于标识密钥对;``是私钥密码;``是密钥库的路径和名称;``是密钥库的密码。

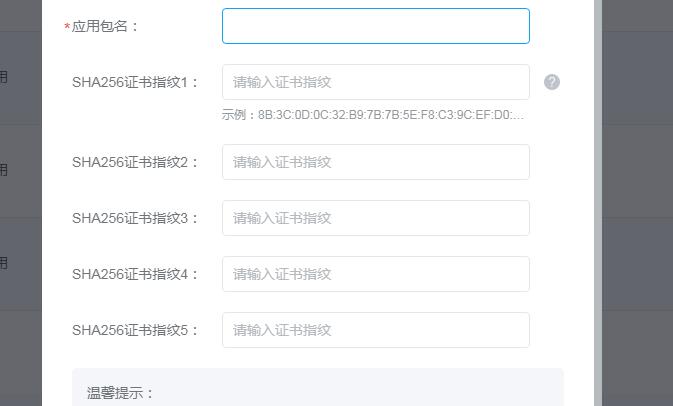
2. 生成签名文件的 MD5 指纹:

使用以下命令获取签名文件的 MD5 指纹:

```

keytool -list -v -keystore -alias -storepass -keypass

```

运行命令后,会显示签名文件的 MD5 指纹,类似这样:

```

SHA1: AB:CD:EF:GH:IJ:KL:MN:OP:QR:ST:UV:WX:YZ:01:23:45:67:89:AB:CD:EF

```

3. 将签名文件应用于应用程序:

在你的 Android 项目的 `build.gradle` 文件中添加以下代码:

```

android {

...

signingConfigs {

release {

storeFile file()

storePassword ""

keyAlias ""

keyPassword ""

}

}

buildTypes {

release {

signingConfig signingConfigs.release

...

}

}

...

}

```

将上述代码中的``、``、``、``替换为你自己的值。

4. 在发布应用程序之前进行签名:

在发布应用程序之前,需要使用签名文件对应用程序进行签名。可以使用以下命令行工具进行签名:

```

apksigner sign --ks --ks-key-alias --out --key-pass --ks-pass --v1-signing-enabled true --v2-signing-enabled true

```

其中,``、``、``、``分别是签名文件的路径、别名、私钥密码和密钥库密码;``是签名后的 APK 文件的输出路径;``是要签名的 APK 文件的路径。

5. 确认签名是否成功:

使用以下命令查看 APK 文件是否成功签名:

```

jarsigner -verify -verbose -certs

```

运行命令后,会显示签名证书的详细信息,以及签名是否成功的验证结果。

三、靠谱的安卓APP签名服务

中山地区有一些值得信任的安卓APP签名服务提供商,其中包括但不限于以下几家:

1. 腾讯应用加固:提供全面的应用加固和签名服务,能够保护应用程序不受恶意代码的攻击,同时提供灵活的配置选项,满足开发者的不同需求。

2. 网易易加固:提供一站式应用加固服务,包括应用签名、加固、防护等功能,可以快速地保护应用程序的安全。

3. 阿里云APP加固:独立于云端的一体化应用安全防护解决方案,提供高级的应用加固和签名服务,同时具备灵活的配置选项和良好的技术支持。

通过借助这些靠谱的签名服务提供商,开发者可以更加方便地进行应用程序的签名和保护,提高应用程序的安全性和可靠性。

总结:

在中山地区,你可以通过命令行工具和签名服务提供商来进行安卓应用程序的签名。采用合适的签名方式可以保证应用程序的安全性和可靠性。无论是自行签名还是借助签名服务提供商,都是为了保护应用程序免受潜在的恶意攻击。


相关知识:
ios重新签名和新应用怎么共存
在iOS设备上重新签名和共存新应用是一个常见的需求。重新签名可以让用户使用自己的证书将已经存在的应用重新打包,并安装到自己的设备上。而共存新应用则是指在同一台设备上同时安装两个相同的应用。重新签名的原理是通过替换应用包中的证书、签名和相关的文件,以达到将应
2023-07-18
无法导入p12证书plus
导入P12证书是在互联网领域中常见的操作之一,本文将详细介绍P12证书的原理和详细操作步骤。1. 什么是P12证书P12证书是一种用于加密和认证的数字证书,它包含了公钥、私钥和证书颁发机构(CA)签发的数字签名。P12证书一般具有扩展名为.p12、.pfx
2023-07-18
android 包签名
包签名(Package Signing)是Android应用程序开发过程中非常重要的一步。应用程序在经过编译和打包之后,需要进行签名才能在Android设备上安装和运行。包签名的作用是确保应用程序的完整性和安全性。当应用程序被签名后,系统会验证签名的证书来
2023-07-17
apk签名无法运行
APK(Android application package)是安装在Android设备上的应用程序包。APK签名是为了验证应用的真实性和完整性,在Android设备上运行一个APK必须经过签名验证。APK签名的原理是通过使用私钥来对应用程序进行加密签名
2023-07-17
android 10 安装ca证书
在 Android 10 上安装 CA 证书可以帮助用户建立更安全的网络连接,保护个人隐私和数据安全。下面将介绍安装 CA 证书的原理和详细步骤。1. 什么是 CA 证书?CA(Certificate Authority)证书是由权威机构颁发的数字证书,用
2023-07-17
apk安装包没有证书怎么办
在Android系统中,APK(Android Package)是一种应用程序的安装包。每个APK文件都包含了应用程序的代码和资源文件,用于在设备上安装和运行应用程序。在正常情况下,APK文件都是由开发者使用私钥对其进行签名的,以便验证其身份并确保APK文
2023-07-14
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4