A:安卓混淆签名是一种保护应用程序源代码的技术,通过对代码进行混淆和签名,可以防止恶意用户反编译和篡改应用程序。混淆签名的主要目的是增加攻击者获取源代码的难度,并降低对应用安全的潜在威胁。混淆混淆是指通过对应用程序的代码进行修改,使其在外观和语法上变得混乱,从 详情
A:Android系统签名和应用签名是保障安卓应用程序安全性的重要手段。本文将详细介绍Android系统签名和应用签名的原理和实现方式。一、Android系统签名1. 签名概述Android系统签名是指对整个Android操作系统进行数字签名,确保其内容的完整 详情
A:安卓签名检验是一种保证应用程序安全性的机制,通过对应用程序的数字签名进行验证,确保应用的完整性和来源可靠性。本文将详细介绍安卓签名机制的原理和检验过程。一、安卓签名机制的原理安卓应用程序签名机制是基于公钥密码学原理实现的。当开发者发布一个应用程序时,首先需 详情
A:Android应用程序的签名泄露指的是应用程序的数字签名文件被恶意获得并滥用,从而导致应用程序的安全性受到威胁。签名文件的泄露可能会导致以下问题:1. 伪造应用程序:签名文件用于验证应用程序的身份,如果签名文件泄露,恶意攻击者可以使用该签名文件创建伪造的应 详情
A:安卓签名检验是一种保证应用程序安全性的机制,通过对应用程序的数字签名进行验证,确保应用的完整性和来源可靠性。本文将详细介绍安卓签名机制的原理和检验过程。一、安卓签名机制的原理安卓应用程序签名机制是基于公钥密码学原理实现的。当开发者发布一个应用程序时,首先需 详情
A:Android应用程序的签名泄露指的是应用程序的数字签名文件被恶意获得并滥用,从而导致应用程序的安全性受到威胁。签名文件的泄露可能会导致以下问题:1. 伪造应用程序:签名文件用于验证应用程序的身份,如果签名文件泄露,恶意攻击者可以使用该签名文件创建伪造的应 详情
注册成为一门APP开发者
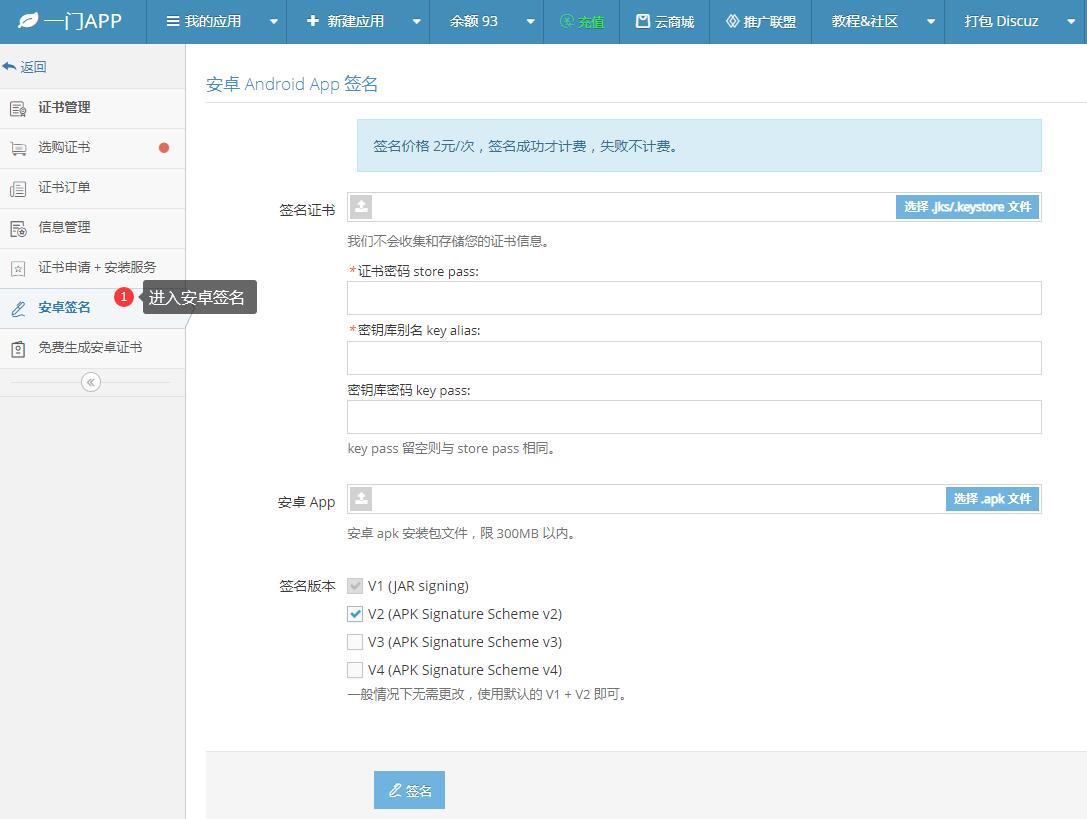
进入安卓重签名工具
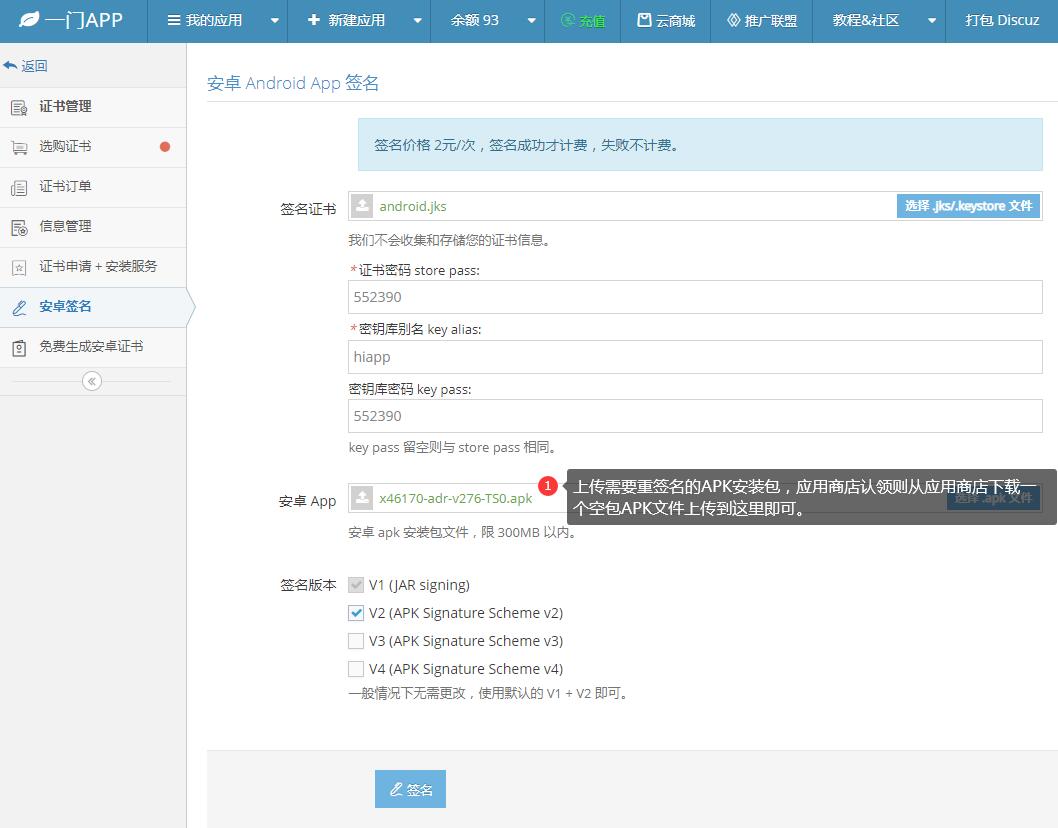
上传安卓证书、APK文件
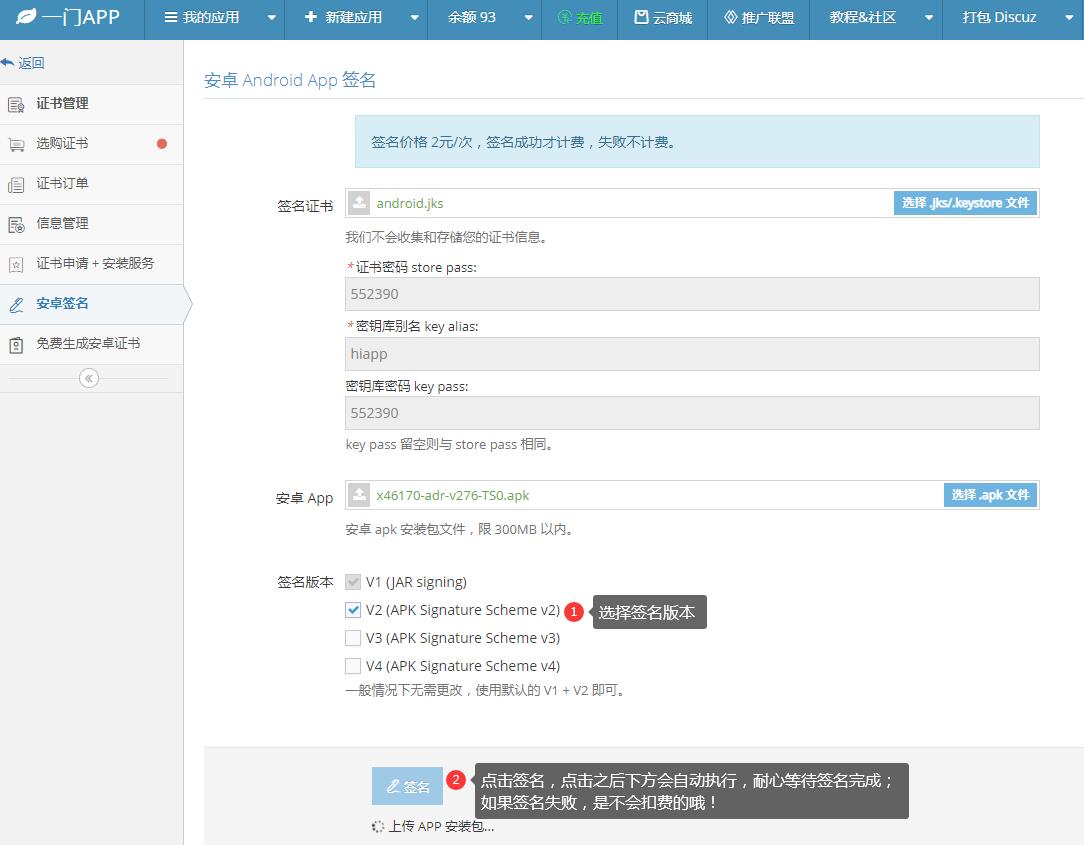
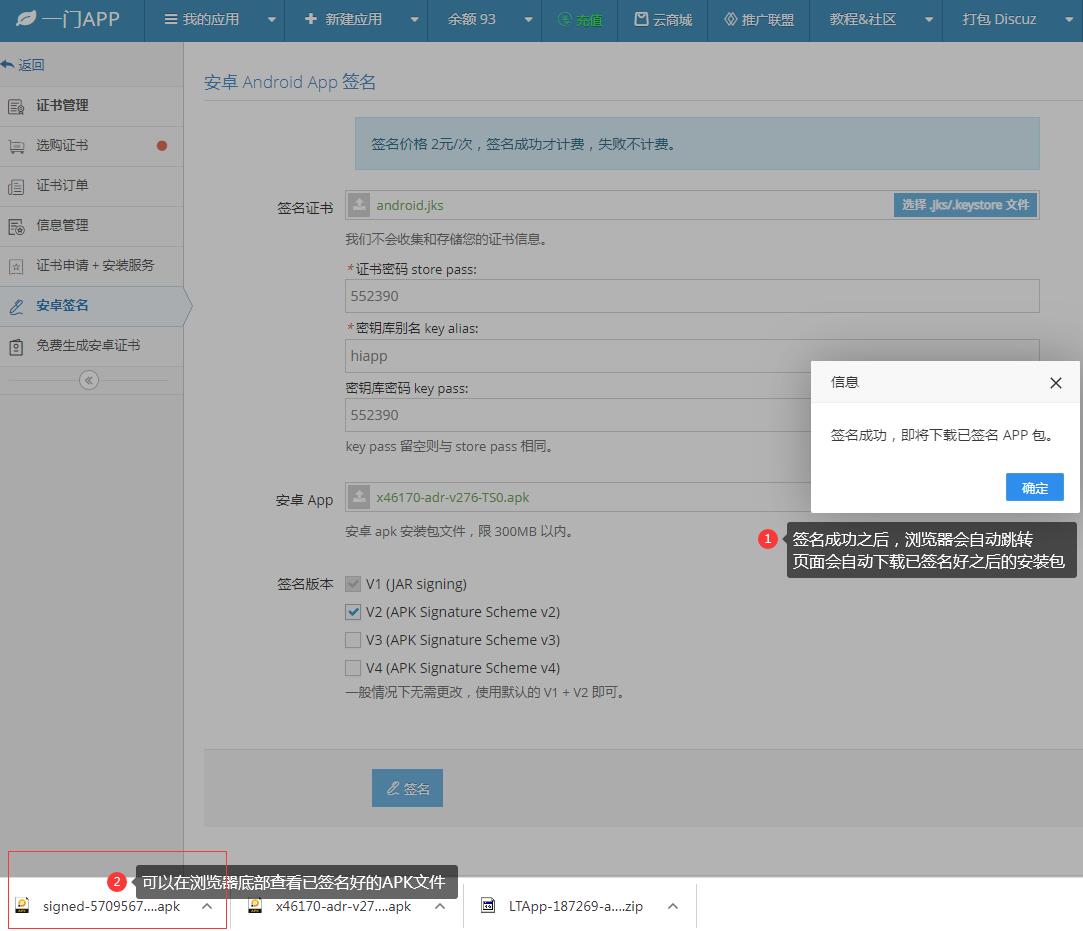
在线一键重签名APK文件