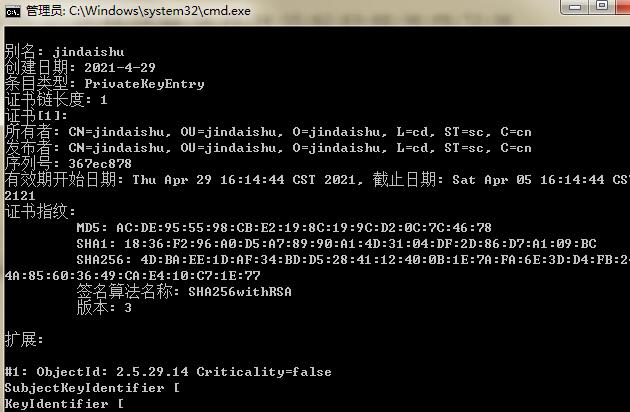
APK签名是Android应用程序的一种安全机制,用于验证应用的完整性和身份。每个APK文件都有一个数字签名,它由应用程序的开发者使用他们的私钥生成,并且在应用程序安装时由系统进行验证。在某些情况下,可能需要更改APK的签名,比如应用程序的开发者更换了签名证书或者多个开发者需要在同一个应用程序上工作。下面将介绍如何更改APK签名并使其共存。
原理:
APK签名共存的原理是将新签名添加到原始APK文件中,并更新APK的签名文件(META-INF文件夹)。这样做可以保留原始APK的签名,同时添加新的签名。
详细步骤:
1. 准备工作
- 安装Java JDK并将其路径添加到系统环境变量中。
- 下载Android SDK并设置其路径。
- 下载并安装APK签名工具,比如`apksigner`。
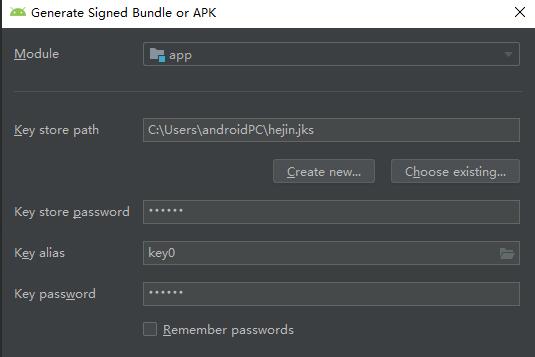
2. 生成新的签名证书
- 打开命令提示符或终端窗口,并导航到Java JDK的`bin`目录。
- 运行以下命令生成新的签名证书:
```
keytool -genkey -v -keystore new.keystore -alias mykey -keyalg RSA -keysize 2048 -validity 10000
```
- 按照提示输入新的签名证书相关信息,包括密钥库密码、别名、有效期等。
3. 备份原始APK文件
- 在工作目录中创建一个新的文件夹,用于存放备份文件和新签名文件。
- 将原始APK文件复制到该文件夹中,并重命名为`original.apk`。
4. 使用工具对APK签名进行解压
- 在命令提示符或终端窗口中,导航到工作目录。
- 运行以下命令将APK解压:
```
apksigner extract-blobs --output-dir=extracted original.apk
```
5. 替换签名文件
- 将生成的新签名证书`new.keystore`复制到工作目录中。
- 运行以下命令替换签名文件:
```
apksigner replace-blob --input=extracted/META-INF/CERT.RSA --output=signed/META-INF/CERT.RSA --signature=new.keystore:mykey extracted/META-INF/CERT.RSA
apksigner replace-blob --input=extracted/META-INF/CERT.SF --output=signed/META-INF/CERT.SF --signature=new.keystore:mykey extracted/META-INF/CERT.SF
```
- 运行以下命令重新打包APK:
```
apksigner bundle signed
```
6. 重新签名APK
- 运行以下命令重新签名APK:
```
apksigner sign --ks=new.keystore --ks-key-alias=mykey --in=signed.apk --out=final.apk
```
7. 完成
- 完成后,`final.apk`即为已更改签名并共存的APK文件。
需要注意的是,更改APK签名可能会导致某些功能失效,比如应用程序的更新和应用内购买等。所以在进行签名更改之前,请确保备份原始APK,并在测试之前进行全面的测试。
总结:
本文详细介绍了如何更改APK签名使其共存,包括生成新的签名证书、备份原始APK文件、使用工具对APK签名进行解压、替换签名文件和重新签名APK等步骤。通过这些步骤,可以保留原始APK的签名,并添加新的签名。但需要注意的是,更改APK签名可能会引起某些功能失效,因此在进行操作之前要进行全面的测试。