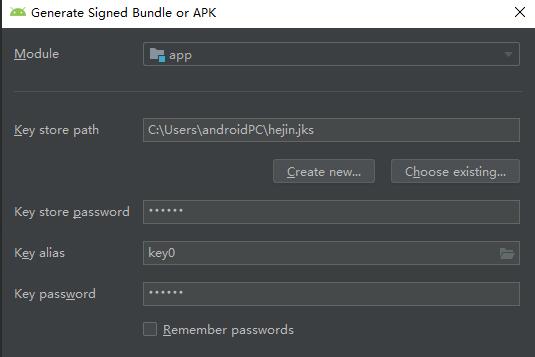
在Android开发中,应用程序的签名是一种用于识别应用程序的数字凭证。签名验证可以确保应用程序的完整性和身份,防止应用程序被篡改和盗用。如果你需要在已经发布的应用程序中修改签名,可以按照以下步骤进行操作:
1. 签名文件说明:
- Keystore文件:用于存储应用程序的私钥和证书链。
- 私钥:用于生成应用程序的数字签名。
- 证书链:包含签名证书和中间证书的序列。
2. 创建新的Keystore文件:
- 首先,使用Java的`keytool`命令来生成新的Keystore文件。在命令行中输入以下命令:
```
keytool -genkey -v -keystore [keystore文件名] -alias [别名] -keyalg RSA -keysize 2048 -validity [有效期] -storepass [密码] -keypass [密码]
```
执行该命令后,按照提示输入相关信息,如keystore文件名、别名、有效期、密码等。
3. 替换原有签名:
- 找到原始应用程序的签名文件。通常,它是一个以.jks或.keystore为后缀的文件。
- 将原始签名文件备份,以防止意外错误。
- 使用新创建的Keystore文件替换原有签名文件。
4. 更新构建配置文件:
- 打开你的项目中的`build.gradle`文件。
- 定位到`android`部分,并找到`signingConfigs`块。
- 在`signingConfigs`块下添加新的签名配置。
```
signingConfigs {
release {
storeFile file("/path/to/new/keystore/file")
storePassword "keystore密码"
keyAlias "别名"
keyPassword "密钥密码"
}
}
```
将`/path/to/new/keystore/file`替换为新创建的Keystore文件的路径,将`keystore密码`替换为Keystore文件的密码,将`别名`和`密钥密码`替换为新创建的Keystore文件的别名和密码。
5. 更新发布构建类型:
- 找到`buildTypes`块。
- 定位到`release`部分,并设置`signingConfig`为新的签名配置。
```
buildTypes {
release {
// ...
signingConfig signingConfigs.release
}
}
```
6. 重新打包和签名应用程序:
- 在命令行中,导航到项目根目录。
- 执行以下命令来生成新的APK文件:
```
./gradlew assembleRelease
```
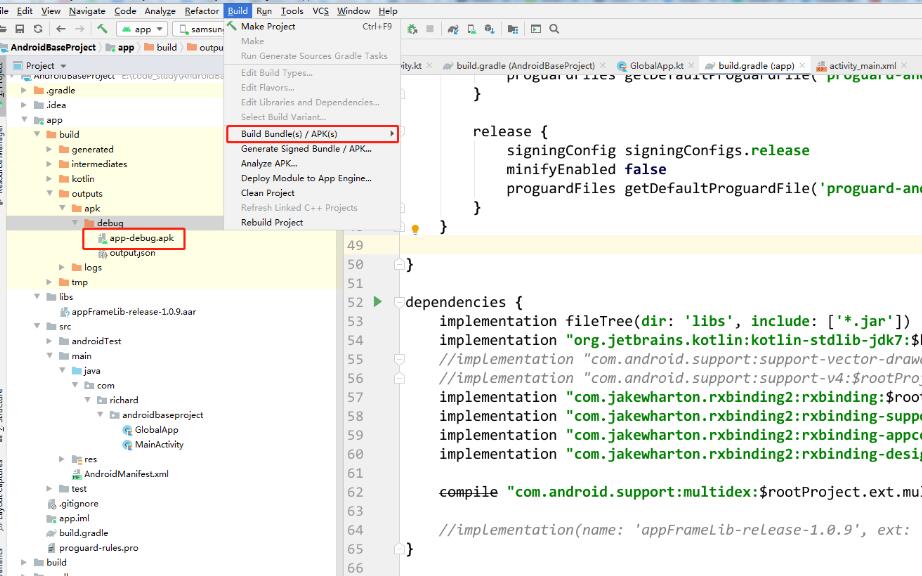
- 当构建完成后,你将在`app/build/outputs/apk/release`目录下找到新的APK文件。
请注意,修改签名后,你的应用程序将被视为全新的应用,而不是之前版本的更新。因此,在发布新的APK之前,请确保更新了版本号,并且向用户清楚地说明这是一个全新的应用程序。
这是关于在Android工程中修改签名的简要说明。对于初学者来说,理解这个过程可能需要更多的背景知识和实践经验。建议在实践之前仔细阅读官方文档,并确保在修改签名之前备份应用程序和签名文件,以防止不可预料的问题。