修改签名是安卓系统的一个重要操作,可以实现一些特殊需要的功能。下面我将详细介绍如何修改安卓应用的签名。
首先,让我们先了解一下签名是什么。在安卓系统中,每个应用都必须有一个独特的数字签名,以确保其完整性和安全性。这个签名是用私钥对应用的数字证书进行加密生成的。系统在安装应用时会验证签名,确保应用没有被篡改。
要修改安卓应用的签名,您需要按照以下步骤进行操作:
步骤1:准备工作
在开始之前,您需要准备一些工具和文件。首先,需要下载并安装Java Development Kit(JDK)和Android开发工具包(SDK)。这两个工具是开发安卓应用的基础。
步骤2:生成新的签名密钥
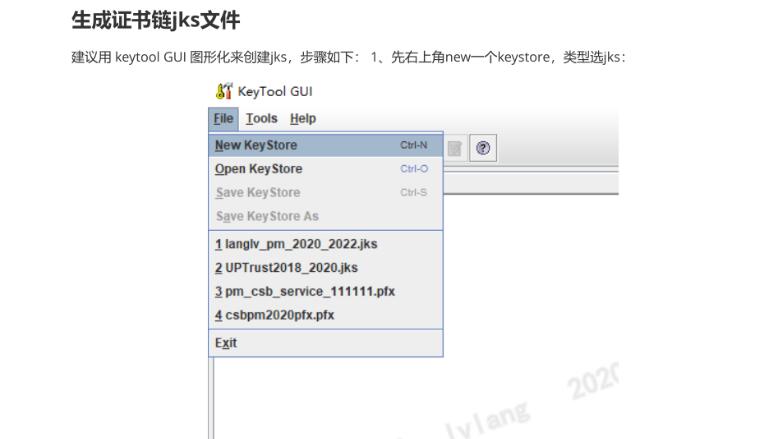
您需要生成一个新的签名密钥,用于给应用的数字证书进行加密。可以使用Java的keytool命令来生成签名密钥。
打开命令提示符窗口,并导航到JDK的安装路径下的bin文件夹。输入以下命令生成签名密钥:
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
其中:
- keystore 参数指定签名密钥的文件名和路径。
- alias 参数指定签名密钥的别名。
- keyalg 参数指定密钥算法,这里使用RSA算法。
- keysize 参数指定密钥长度,这里设置为2048位。
- validity 参数指定签名密钥的有效期,这里设置为10000天。
在生成过程中,系统会要求您输入一些相关信息,如名称、组织单位等。请按照提示进行填写,并牢记您设置的密码。
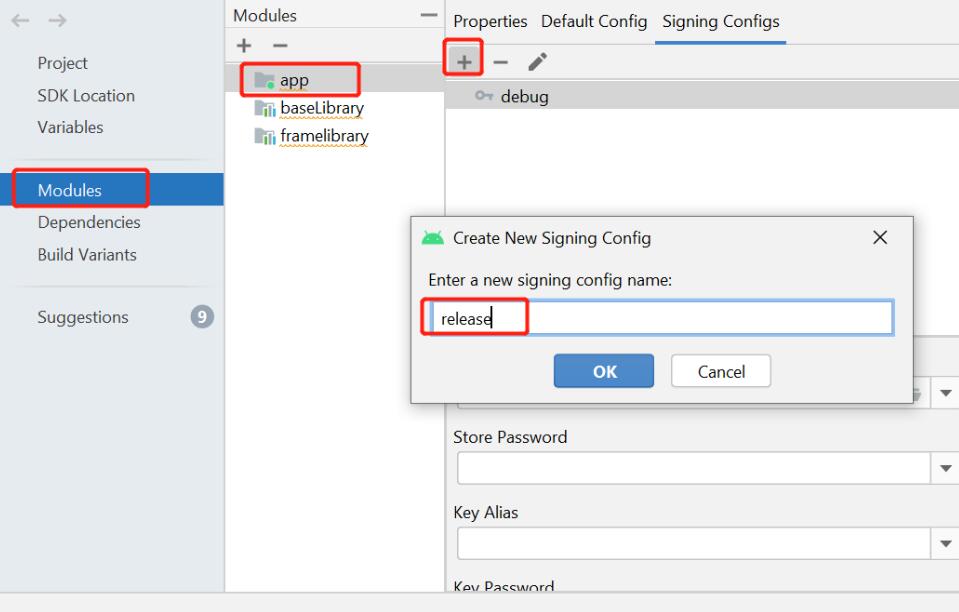
步骤3:将签名密钥保存到应用项目
将生成的签名密钥文件(my-release-key.keystore)复制到您的应用项目的根目录下。
打开应用项目的build.gradle文件,添加以下代码:
android {
...
defaultConfig { ... }
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "your_store_password"
keyAlias "your_key_alias"
keyPassword "your_key_password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
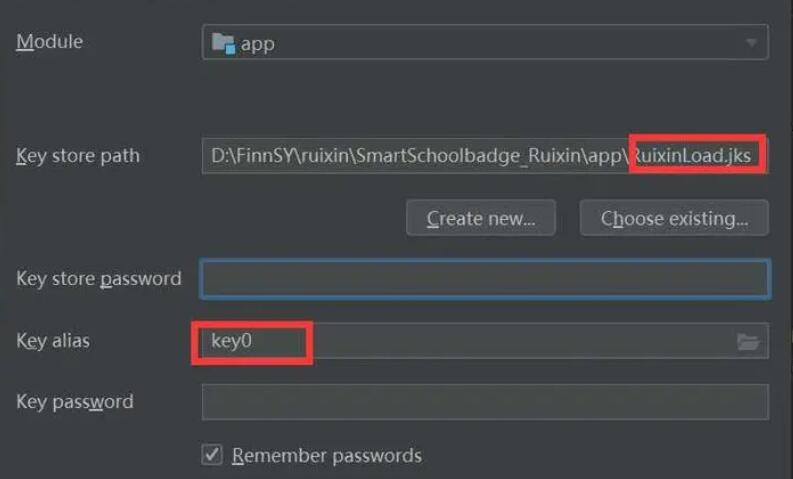
在代码中,storeFile 参数指定签名密钥的文件路径,storePassword 和 keyPassword 参数指定签名密钥的密码,keyAlias 参数指定签名密钥的别名。
步骤4:生成新的签名APK文件
完成以上步骤后,您可以使用Android开发工具包(SDK)中的工具来生成新的签名APK文件。
打开命令提示符窗口,并导航到您的应用项目的根目录下。输入以下命令:
gradlew assembleRelease
这个命令将使用新的签名密钥来生成签名APK文件。
生成完成后,在项目的app/build/outputs/apk文件夹下会生成一个新的APK文件,其签名已经被修改。
通过以上步骤,您已经成功地修改了安卓应用的签名。请注意,这个过程涉及到私密信息,如签名密钥的密码等,请妥善保管这些信息,避免泄露。修改签名后,应用的数字证书将不再与之前的相同,可能会影响到应用的更新和验证,请谨慎操作。
希望以上内容对您有所帮助,祝您修改签名顺利!