生成APK签名是发布Android应用的重要步骤,它用于验证应用的身份和完整性。在下面的步骤中,我将详细介绍如何生成自己的APK签名。
APK签名是通过使用Java的密钥库(Keystore)工具来生成的。密钥库是一个包含密钥和证书的加密文件。通过使用密钥库,您可以生成一个数字证书来验证和签署您的应用。
以下是生成自己的APK签名的详细步骤:
步骤1:生成密钥库文件
1. 打开命令行终端或命令提示符(Windows)。
2. 导航到您要保存密钥库文件的位置。例如:`cd C:\Android\Keystore`。
3. 运行以下命令生成密钥库文件:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
这个命令将在指定位置生成一个名为`my-release-key.keystore`的密钥库文件,并要求您输入一些信息,如密钥库密码、密钥别名和有效期等。
步骤2:签署APK文件
1. 打开Android Studio,并打开您的项目。
2. 在Android Studio的右侧导航栏中,点击“Gradle”选项卡。
3. 找到您的项目,并展开`Tasks` > `android` > `signingReport`。
4. 双击`signingReport`命令,这将执行一个Gradle任务,生成您的应用的签名信息。
5. 在终端或命令提示符中查找以下行:
```
Variant: release
Config: release
Store: C:\Android\Keystore\my-release-key.keystore
Alias: my-alias
MD5: XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX
SHA1: XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX
SHA-256: XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX:XX
Signature algorithm name: SHA256withRSA
Version: 1
```
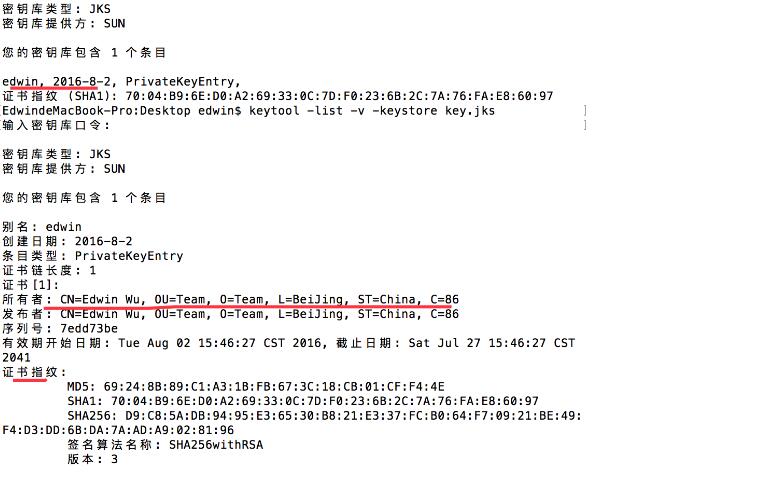
这些是您的应用签名的相关信息,包括MD5、SHA1和SHA-256等摘要。
6. 打开您的项目的`build.gradle`文件并找到`android`部分。
7. 添加以下代码来配置应用签名:
```
android {
...
signingConfigs {
release {
storeFile file("C:/Android/Keystore/my-release-key.keystore")
storePassword "your-store-password"
keyAlias "your-key-alias"
keyPassword "your-key-password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
替换`storeFile`、`storePassword`、`keyAlias`和`keyPassword`为您在步骤1中生成的相关值。
8. 保存`build.gradle`文件。
步骤3:生成已签名的APK文件
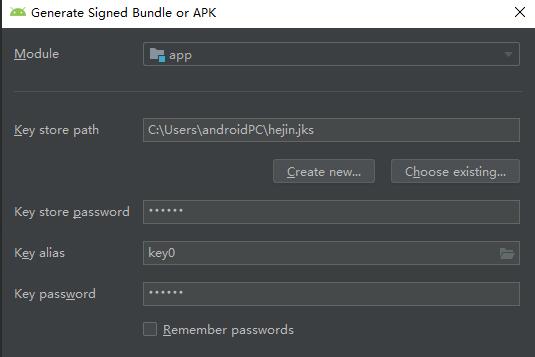
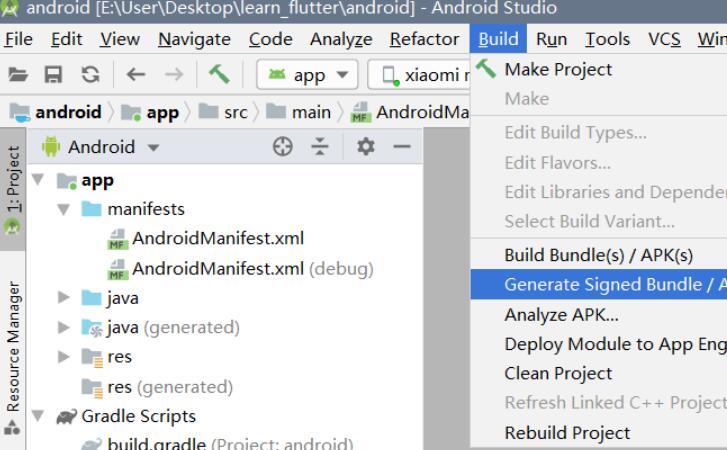
1. 在Android Studio的顶部菜单栏中,选择“Build” > “Generate Signed Bundle/APK”。
2. 选择“APK”选项,然后点击“Next”。
3. 选择您的应用签名配置并点击“Next”。
4. 选择“Release”构建类型并点击“Next”。
5. 指定生成的APK文件的位置和名称,然后点击“Finish”。
现在,您已经生成了自己的APK签名并生成了已签名的APK文件。您可以将此APK文件发布到应用商店或设备上进行测试。
请注意,密钥库文件是非常重要和敏感的信息。务必妥善保存好密钥库文件及相关密码,并定期备份。如果您丢失了密钥库文件或密码,将无法更新或发布您的应用,而且还将导致无法验证已发布应用的身份和完整性。
希望这个教程能够帮助到您生成自己的APK签名。如有任何问题,请随时向我提问。