A:在Android开发中,应用签名文件(APK签名文件)是用来验证应用的身份和完整性的重要组成部分。每个Android应用都必须使用数字证书进行签名,以便在设备上安装和运行。应用签名文件通常具有后缀为“.jks”(Java KeyStore)或“.keyst 详情
A:APK签名是Android平台上对于应用程序包(APK)的一种安全机制,用来确保APK的完整性和可信性。在Android系统中,每个APK都必须经过签名才能被安装和运行。APK签名的原理是利用数字证书和非对称加密算法来验证APK的来源,并防止被篡改或恶意修 详情
A:Android的艺术签名是应用程序在发布到Google Play Store之前,由开发者用来保证应用程序真实性和完整性的一种机制。签名可以确保应用程序未被篡改,并且可以追溯到开发者的身份。在介绍Android艺术签名之前,我们首先需要了解一些基本概念:1 详情
A:Android 可靠证书签名是保证应用程序的可靠性和安全性的重要措施之一。本文将详细介绍Android可靠证书签名的原理和实现方法。首先,我们来介绍一下证书签名的原理。在Android应用程序开发中,每一个应用都需要使用数字证书进行签名。签名过程涉及到公钥 详情
A:安卓系统签名文件是用于在安卓系统中验证应用程序的身份和完整性的一种安全机制。在安卓系统中,每个应用程序都需要以签名文件的形式提供,以确保应用程序的来源可信且未被篡改。安卓签名文件采用了公钥加密的方式进行验证。在应用程序发布之前,开发者首先需要生成一对公私钥 详情
A:为了保证Android应用的安全性和合法性,每个APK文件都需要添加Android系统签名。Android系统签名是采用非对称加密算法,在应用程序开发者使用私钥对APK文件进行签名后,用户在安装应用程序时可以通过验证公钥对APK文件的完整性和来源进行验证。 详情
注册成为一门APP开发者
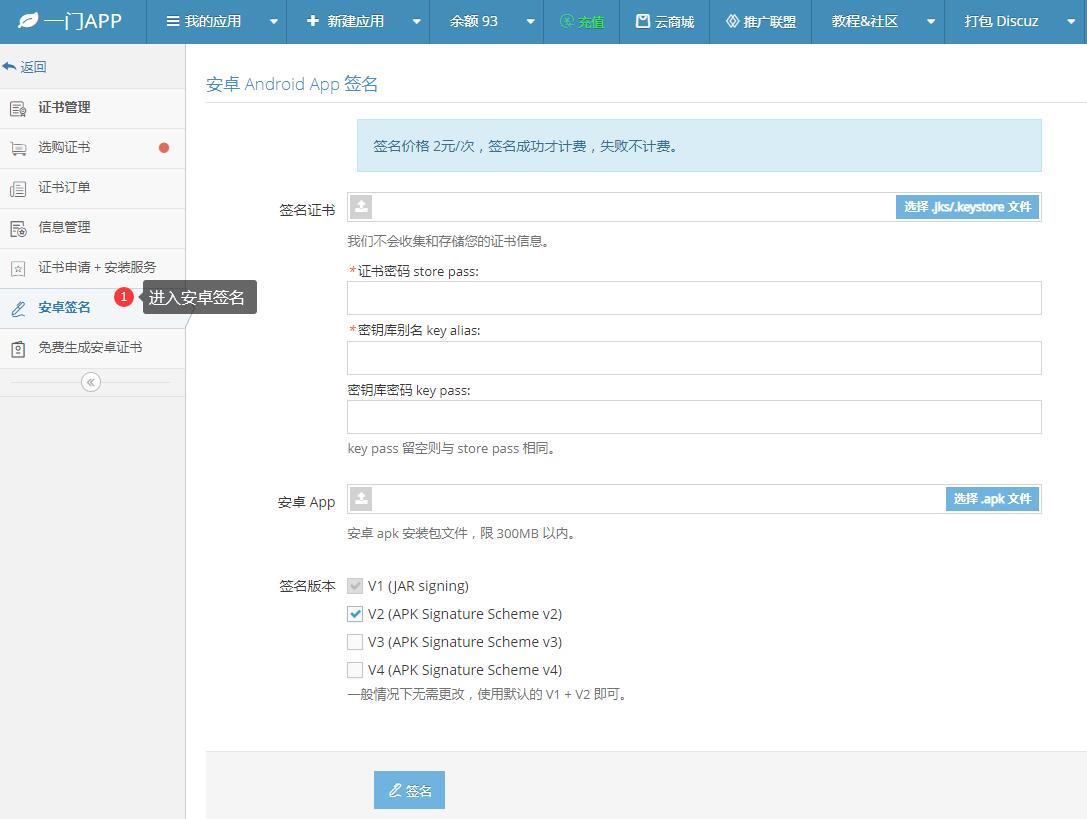
进入安卓重签名工具
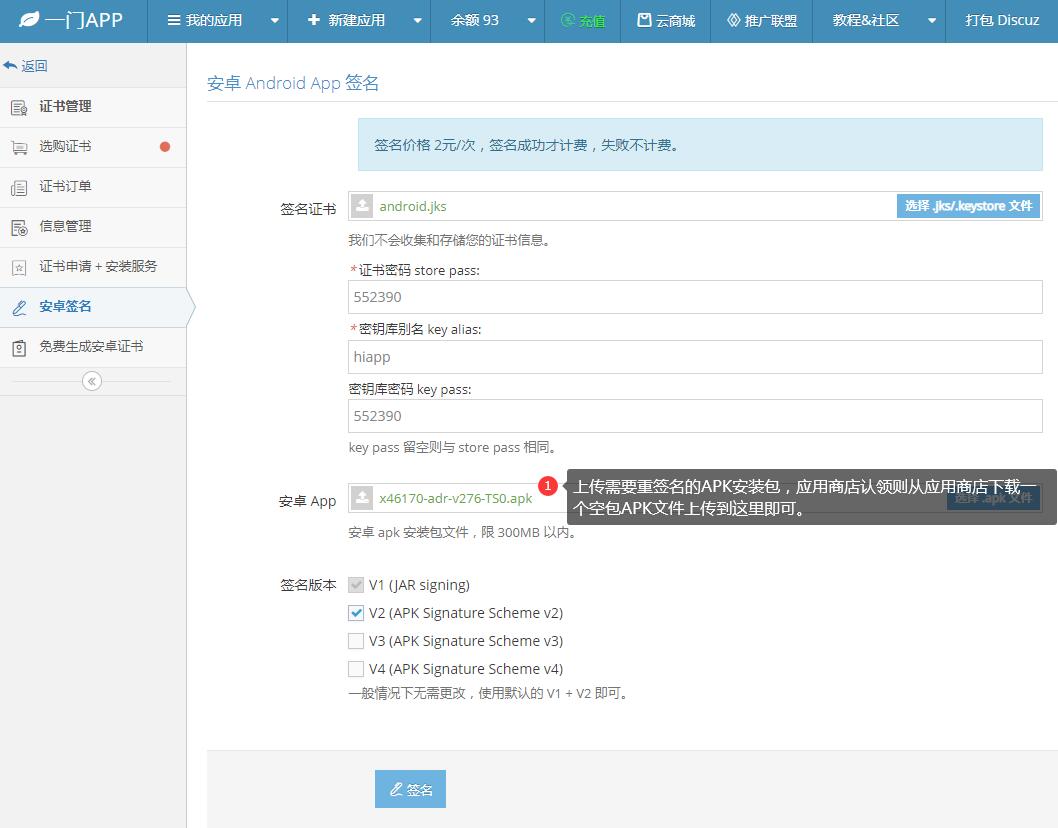
上传安卓证书、APK文件
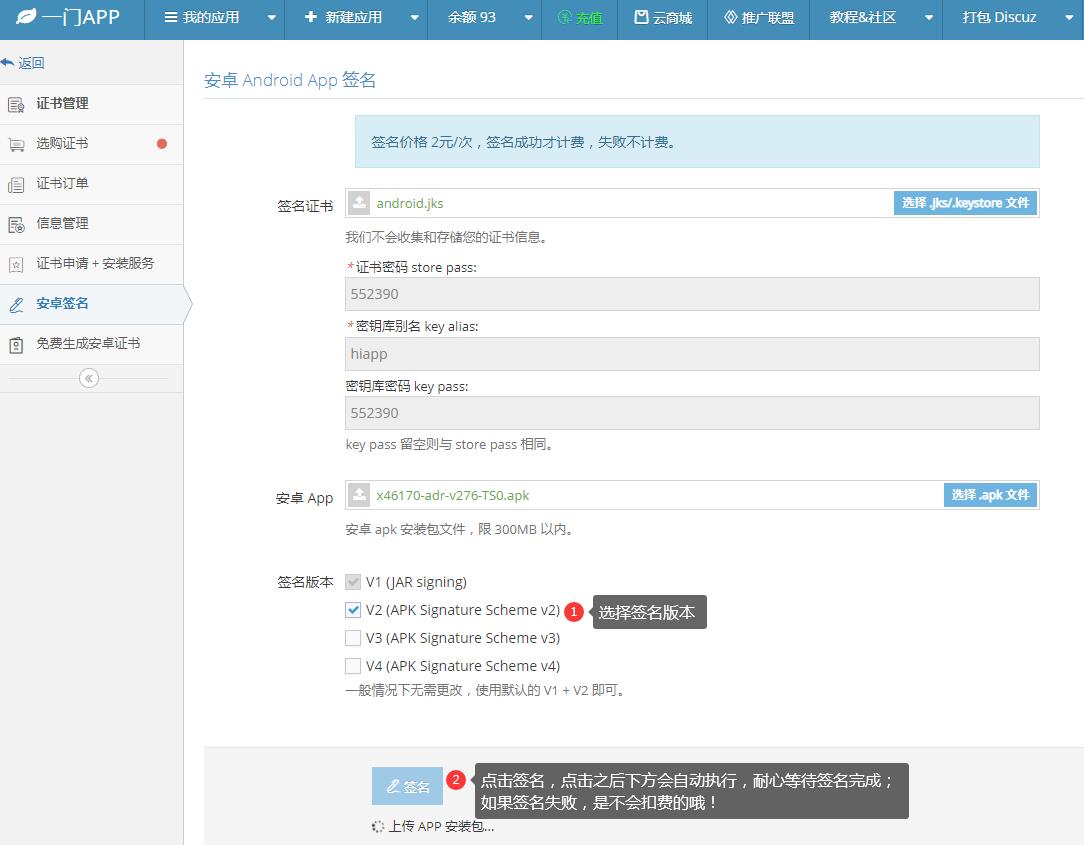
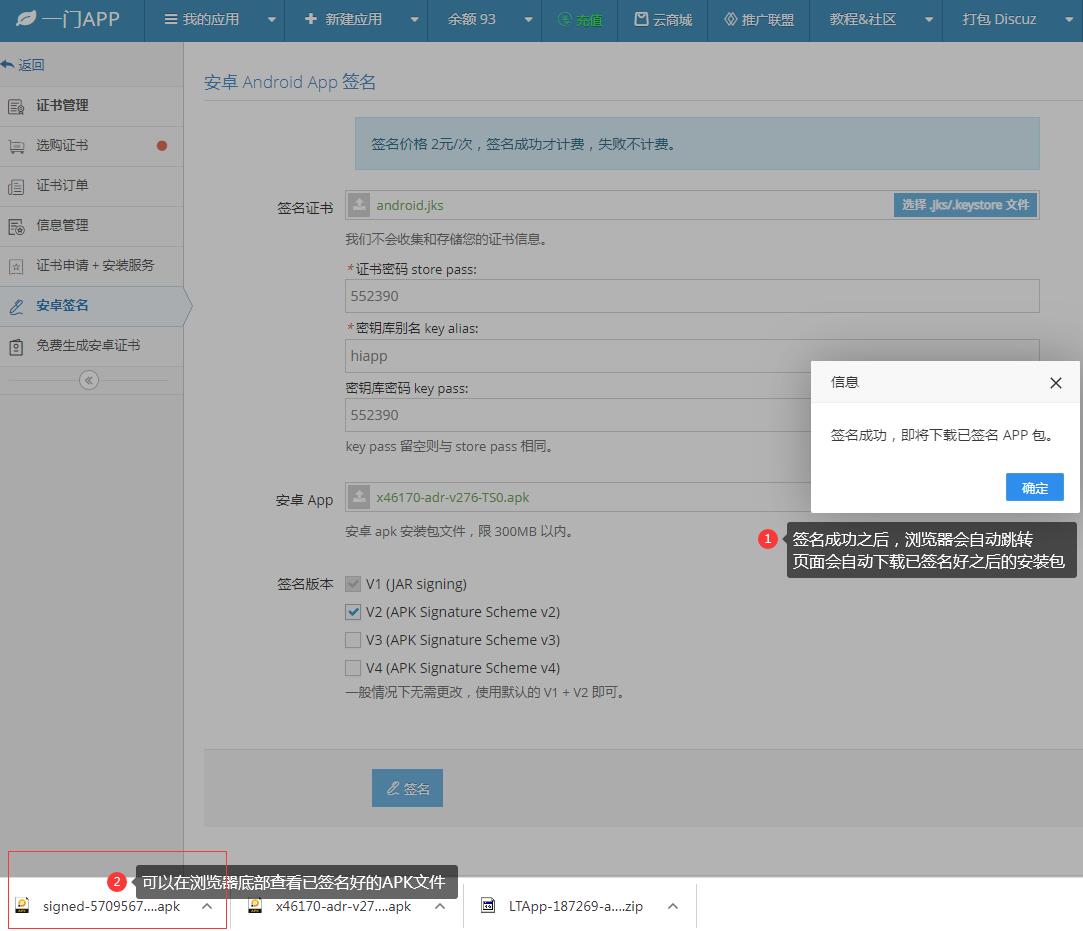
在线一键重签名APK文件