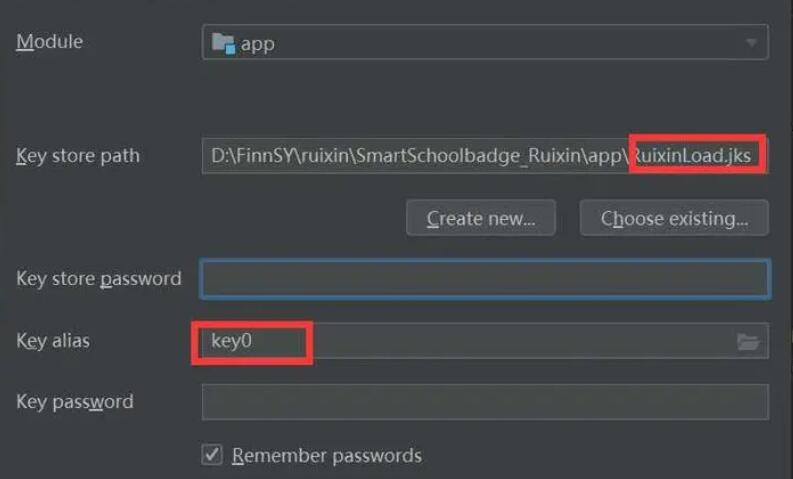
安卓签名版本指的是Android应用程序的签名文件格式及相关信息。在Android系统中,应用程序必须使用数字证书进行签名,以确保其完整性和来源可信。签名版本信息不仅在应用程序的APK文件中存在,还可以通过Java代码或命令行工具进行访问和解析。本文将详细介绍如何查看安卓签名版本的原理和方法。
一、原理介绍:
Android应用程序的签名版本信息存储在APK文件的META-INF目录中的CERT.RSA或CERT.DSA文件中。签名版本信息由Java的JAR签名规范定义,其中包含了签名文件的证书以及证书的相关信息,如版本号、签名算法、签名者名称等。
具体而言,Android应用程序的签名版本信息主要包括以下几个部分:
1. 签名算法:指定用于生成和验证签名的加密算法,常用的有RSA和DSA。
2. 哈希算法:用于计算APK文件的哈希值,常用的有SHA1、SHA256等。
3. 证书指纹:证书的SHA1或SHA256指纹,用于验证证书的合法性。
4. 证书签发者:证书的签发者名称,即数字证书的颁发机构。
5. 证书所有者:证书的所有者名称,即应用程序的开发者或发布者。
通过解析签名版本信息,我们可以验证应用程序的完整性和来源的可信性。如果签名版本信息未被篡改或伪造,那么可以认为该应用程序是合法且可信的。
二、方法介绍:
在Android系统中,有多种方法可以查看应用程序的签名版本信息,包括使用Java代码、使用命令行工具等。下面分别介绍这些方法的具体步骤。
1. 使用Java代码:
首先,需要使用Java的关键类库提供的API来读取APK文件的签名信息。以下是一个简单的示例代码:
```java
import java.security.cert.Certificate;
import java.security.cert.CertificateEncodingException;
import java.security.cert.CertificateException;
import java.security.cert.CertificateFactory;
import java.security.cert.X509Certificate;
import java.util.jar.JarEntry;
import java.util.jar.JarFile;
public class ApkSignatureInfo {
public static void main(String[] args) {
try {
JarFile jarFile = new JarFile("your_app.apk");
JarEntry jarEntry = jarFile.getJarEntry("META-INF/CERT.RSA");
CertificateFactory certFactory = CertificateFactory.getInstance("X.509");
Certificate cert = certFactory.generateCertificate(jarFile.getInputStream(jarEntry));
System.out.println("Signature Algorithm: " + cert.getSigAlgName());
System.out.println("Certificate Fingerprints:");
System.out.println(getThumbprint((X509Certificate) cert));
// 这里可以打印更多签名相关信息
jarFile.close();
} catch (Exception e) {
e.printStackTrace();
}
}
private static String getThumbprint(X509Certificate cert) throws CertificateEncodingException {
byte[] encCertInfo = cert.getEncoded();
return android.util.Base64.encodeToString(encCertInfo, android.util.Base64.DEFAULT).replaceAll("\n","");
}
}
```
在代码中,我们首先打开APK文件,获取CERT.RSA文件的输入流。然后使用Java的证书工厂类CertificateFactory读取证书。最后我们可以通过提供的方法获取签名算法和证书指纹等信息。
2. 使用命令行工具:
除了使用Java代码,Android还提供了命令行工具来查看APK文件的签名版本信息。以下是使用该工具的命令行示例:
```
$ keytool -printcert -file CERT.RSA
```
其中,CERT.RSA是APK文件中存储签名版本信息的文件。该命令将打印出证书的详细信息,包括签名算法、证书指纹、证书所有者等。
需要注意的是,使用该命令前需要确保Java的keytool工具已经在系统的环境变量中。如果没有找到该工具,可以在JDK安装目录的bin文件夹下找到并添加到环境变量中。
三、总结:
通过Java代码或命令行工具,我们可以方便地查看Android应用程序的签名版本信息。这些信息对于验证应用程序的完整性和来源的可信性非常重要。掌握这些方法可以帮助我们更好地了解和管理Android应用程序的签名版本。