在Android开发中,为了保证应用的安全性和完整性,每个应用都必须经过数字证书的签名和验签过程。应用程序包(APK)在生成之后需要通过签名才能安装和运行。
当你修改了APK的内容或者想要重新生成证书时,需要经过以下步骤:
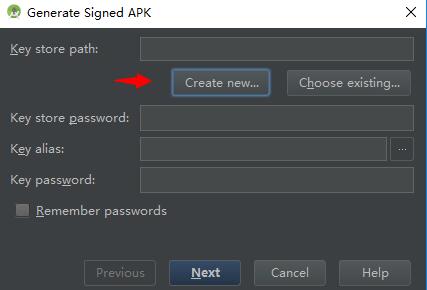
1. 生成密钥库文件(Keystore):密钥库是存储密钥对(公钥和私钥)的文件。在命令行中使用keytool命令生成密钥库文件。示例命令为:
```
keytool -genkey -alias myalias -keyalg RSA -keystore mykeystore.jks -validity 365
```
上述命令中,myalias是别名,mykeystore.jks是密钥库的文件名,-validity参数表示密钥的有效期,可以根据自己的需求进行修改。
2. 生成证书签名请求文件(CSR):签名请求文件用于向证书颁发机构(CA)申请数字证书。在命令行中使用keytool命令生成CSR文件。示例命令为:
```
keytool -certreq -alias myalias -keystore mykeystore.jks -file mycsr.csr
```
上述命令中,myalias是密钥库中的别名,mykeystore.jks是密钥库的文件名,mycsr.csr是生成的CSR文件的文件名。
3. 向证书颁发机构申请数字证书:将生成的CSR文件发送给证书颁发机构进行审核和签名。
4. 导入证书回密钥库:获得数字证书后,在命令行中使用keytool命令将证书导入回原始密钥库文件。示例命令为:
```
keytool -import -alias myalias -keystore mykeystore.jks -file mycertificate.crt
```
上述命令中,myalias是密钥库中的别名,mykeystore.jks是密钥库的文件名,mycertificate.crt是证书文件的文件名。
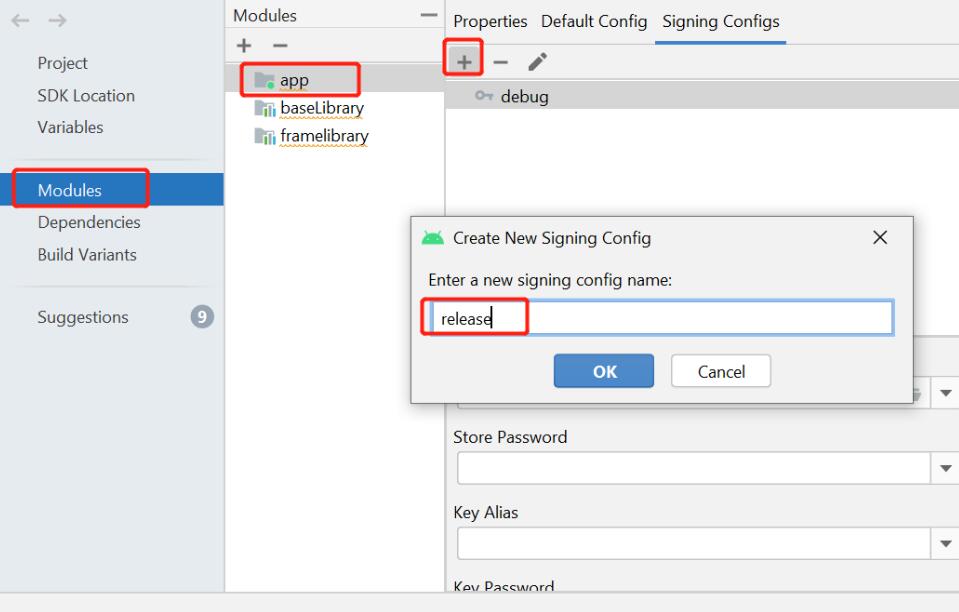
5. 在Android项目中使用新的密钥库文件:将新生成的密钥库文件替换原有的密钥库文件,可以通过在项目的gradle文件中配置密钥库的路径和密码。
以上就是重新生成证书的一般步骤。重新生成证书需要注意以下几点:
- 密钥库文件和证书签名请求文件需要妥善保存,避免丢失或泄露。
- 证书签名请求文件发送给证书颁发机构时,需要提供相关的证书信息和申请材料,例如开发者的身份信息、应用名称等。
- 重新生成证书后,之前用旧证书签名的APK无法更新,因为每个APK都有唯一的签名信息。
重新生成证书的过程是为了保证应用的安全性和完整性,在实际开发过程中需要谨慎操作,并根据具体情况选择合适的证书颁发机构和证书类型。同时,生成证书的过程也需要一些时间和费用。