复制APK签名通常是用来实现应用的二次打包或应用克隆。为了理解这个过程,我们需要先简单介绍一下APK签名的原理。
APK签名是保证应用的完整性和安全性的重要机制。在开发者将应用上传到应用市场之前,需要对APK文件进行数字签名。数字签名通过使用开发者的私钥对APK文件进行加密,生成一个唯一的签名,同时也包含了证书的信息和公钥。
这个数字签名在应用安装的过程中会被验证,以确保应用未被篡改或被第三方恶意修改。如果应用的数字签名验证失败,系统就会拒绝安装这个应用。
下面是复制APK签名的详细步骤:
1. 下载并安装Java Development Kit(JDK)。
JDK是用于开发Java应用程序的软件包,安装它可以提供必要的命令行工具和库。
2. 打开命令提示符或终端窗口。
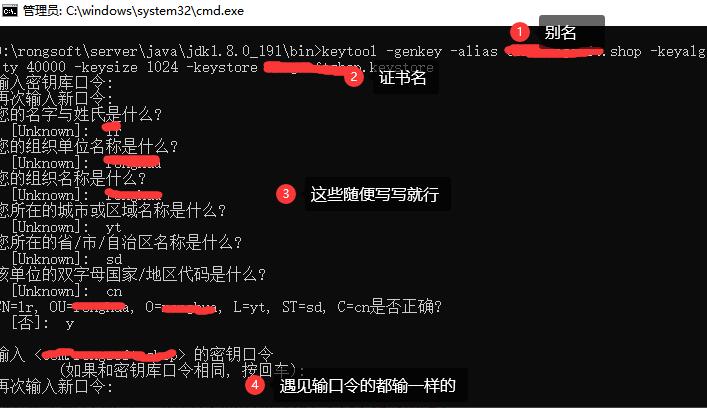
3. 使用keytool生成一个jks(Java KeyStore)文件,这个文件存储了应用的数字签名信息和证书。
在命令提示符或终端中运行以下命令:
```
keytool -genkey -v -keystore my.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
```
这条命令将生成一个名为my.keystore的JKS文件,并指定了一个别名为myalias的密钥和RSA算法。
4. 用apktool反编译目标APK文件。
apktool是一个开源工具,可以将APK文件解包成可读的资源文件和dex文件。在命令提示符或终端中运行以下命令:
```
apktool d target.apk
```
这条命令将解压target.apk,并在当前目录下创建一个名为target的文件夹。
5. 使用keytool导出APK的签名。
在命令提示符或终端中运行以下命令:
```
keytool -export -alias myalias -keystore my.keystore -file my.crt
```
这条命令将导出myalias密钥对应的证书,将其保存为名为my.crt的文件。
6. 在反编译的目标APK文件中替换META-INF目录下的证书文件。
进入反编译目录(target文件夹),找到META-INF目录。找到原始APK签名生成的证书文件,例如CERT.RSA或CERT.SF,并将其替换为my.crt。
7. 使用apktool重新打包APK。
在命令提示符或终端中运行以下命令:
```
apktool b target -o modified.apk
```
这条命令将重新打包反编译的资源文件和dex文件,并生成名为modified.apk的新APK文件。
8. 使用jarsigner对新的APK文件进行签名。
在命令提示符或终端中运行以下命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my.keystore modified.apk myalias
```
这条命令将使用my.keystore中的私钥对modified.apk进行签名。
至此,你已经成功复制了APK的签名。生成的modified.apk文件就是带有新签名的APK文件。
需要注意的是,复制APK签名是一种技术手段,应该遵守相应的法律法规和道德规范。未经授权复制应用签名可能涉及违法行为,可能会给开发者和用户带来风险和不便。建议在合法合规的前提下使用这些技术。