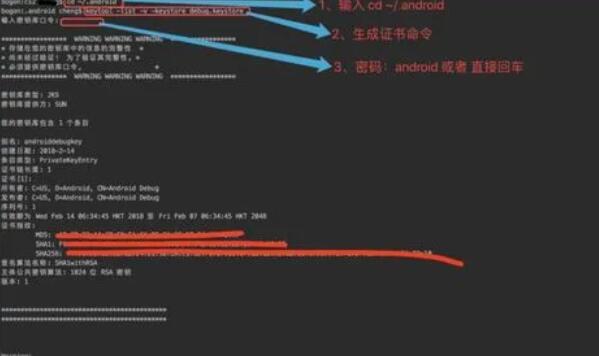
在Android开发中,默认的签名文件是使用debug.keystore,该文件用于在开发过程中生成调试版APK文件。但是,当我们需要发布正式版本的应用时,我们需要使用自定义的签名文件。
Android应用的签名有两个主要目的:一是确保应用的完整性,防止篡改;二是确定应用的真实性,确保应用是由合法的开发者发布的。在发布正式版本的应用时,我们需要使用一个有关联的密钥文件对应用进行签名。
下面是安卓修改默认签名文件的方法:
1. 创建签名文件:
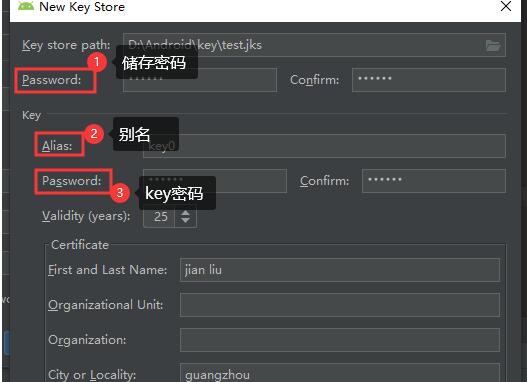
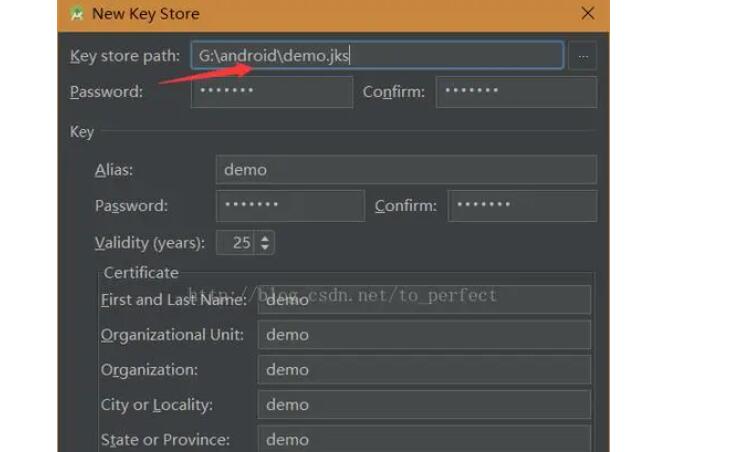
首先,我们需要创建一个新的签名文件。可以使用Java的`keytool`工具来生成一个密钥库文件(.keystore)。可以执行以下命令来生成一个新的密钥库文件:
```
keytool -genkey -v -keystore my-keystore.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
这个命令会生成一个名为`my-keystore.keystore`的密钥库文件,并在其中生成一个别名为`my-alias`的密钥对。
在执行命令时,会提示输入相关信息,如密码、姓名等。请确保这些信息的准确性,并确保记住密钥库文件的密码。
2. 配置签名文件:
接下来,我们需要修改项目的`build.gradle`文件来配置使用新的签名文件。在`android`块中,添加以下配置:
```gradle
signingConfigs {
release {
storeFile file("my-keystore.keystore")
storePassword "YOUR_STORE_PASSWORD"
keyAlias "my-alias"
keyPassword "YOUR_KEY_PASSWORD"
}
}
```
将`YOUR_STORE_PASSWORD`和`YOUR_KEY_PASSWORD`替换为实际的密钥库密码和密钥密码。
3. 修改构建类型:
在`buildTypes`块中,将构建类型为`release`的`signingConfig`属性指向我们刚刚配置的签名文件:
```gradle
buildTypes {
release {
signingConfig signingConfigs.release
...
}
...
}
```
4. 清理项目:
最后,我们需要清理项目,以确保新的签名文件和配置生效。可以执行以下命令:
```
./gradlew clean
```
这样,我们就成功地修改了Android项目的默认签名文件。
需要注意的是,为了确保应用的安全性,密钥库文件和密钥密码应该保密保存。此外,应该定期备份密钥库文件,以免丢失导致无法对应用进行升级或更新。
总结:
本文介绍了如何修改Android项目的默认签名文件。通过创建一个新的签名文件,并在项目的`build.gradle`文件中进行相应配置,我们可以使用自定义的签名文件来发布正式版本的应用。记得保管好密钥库文件和密码,并定期备份,以确保应用的安全性和可维护性。