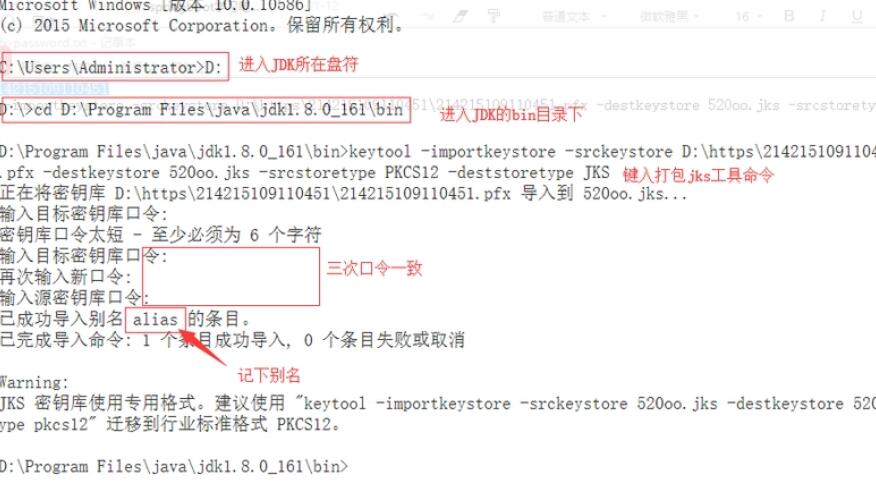
提取 APK 的签名文件可以通过以下两种方法实现:使用 JDK 中的 KeyTool 或者使用 Android Studio 的 Build Tools。
方法一:使用 JDK 中的 KeyTool
1. 确保已经安装了 JDK,并将其路径添加到系统环境变量中。可以通过在命令行窗口中输入 `keytool -version` 来检查是否正确安装了 JDK。
2. 打开命令行窗口,并导航到存放 APK 文件的目录。
3. 使用以下命令提取签名文件:
```shell
keytool -printcert -jarfile your_app.apk
```
将 `your_app.apk` 替换为你想要提取签名文件的 APK 文件的文件名。
4. 命令执行后,会显示一些数字和字母的信息,其中包含了签名文件的 SHA1 指纹、MD5 指纹和 SHA-256 指纹等信息。签名文件的信息通常以 "Certificate fingerprints" 开头。
方法二:使用 Android Studio 的 Build Tools
1. 确保已经安装了 Android Studio,并打开项目。
2. 在项目中找到 `app` 目录,展开其中的 `build.gradle` 文件。
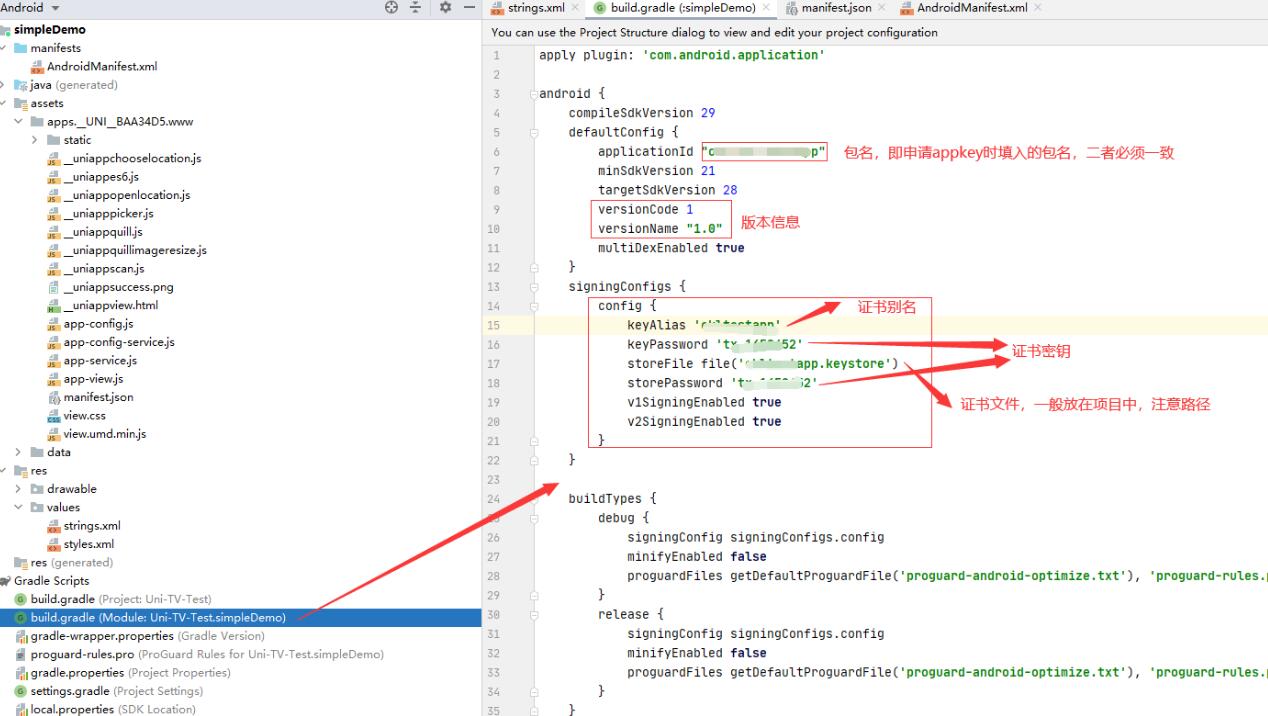
3. 在 `build.gradle` 文件中,找到 `android` 部分,按如下配置添加以下代码:
```groovy
android {
...
signingConfigs {
release {
try {
def keyStoreFile = new File("your_keystore_path.jks")
storeFile = keyStoreFile
storePassword = "your_keystore_password"
keyAlias = "your_key_alias"
keyPassword = "your_key_password"
v1SigningEnabled true
v2SigningEnabled true
} catch (ex) {
throw new InvalidUserDataException("You should specify your own keystore file/password!")
}
}
}
...
}
```
将 `your_keystore_path.jks` 替换为你的签名文件的路径,`your_keystore_password` 替换为你的签名文件的密码,`your_key_alias` 替换为你的别名,`your_key_password` 替换为你的别名密码。
4. 保存并关闭 `build.gradle` 文件。
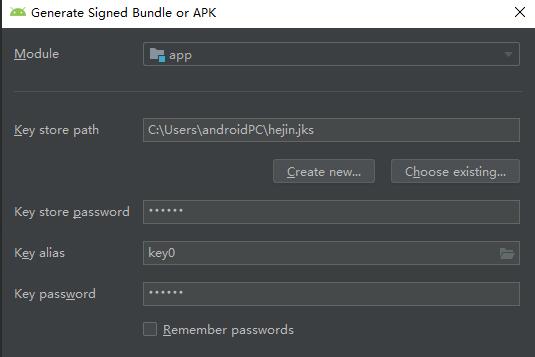
5. 在 Android Studio 的菜单栏中点击 "Build" -> "Generate Signed Bundle / APK",然后按照向导的指示进行操作,选择 "APK" 并填写相应的信息。
6. 完成向导后,Android Studio 会生成一个签名过的 APK 文件。签名文件的路径和名称通常在项目的 `app/build/outputs/apk/release/` 目录下。
无论使用哪种方法,提取 APK 的签名文件都是为了验证应用程序的身份和完整性。签名文件中包含了开发者的数字证书信息,用于验证 APK 是否被篡改过。这对于确保应用程序的安全性和用户的信任非常重要。