安装Android签名证书是为了将应用程序与开发者或者应用程序的发布者关联起来,确保应用程序的安全性和完整性。签名证书可以防止恶意开发者篡改应用程序的代码,并提供了一种验证应用程序来源的方法。
下面是安装Android签名证书的详细步骤:
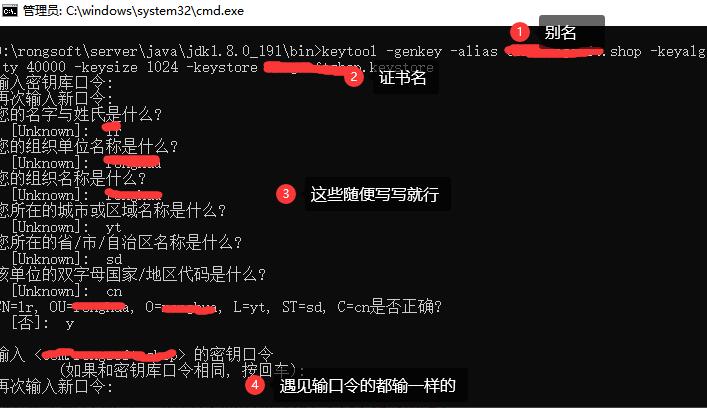
1. 首先,你需要生成一对公私钥,可以使用Java的keytool工具生成。在命令行中执行以下命令:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 730 -keystore mykey.keystore
```
-genkeypair 表示生成公私钥对;
-alias 指定密钥的别名;
-keyalg 指定密钥的算法,一般选择RSA;
-keysize 指定密钥的长度;
-validity 指定密钥的有效期;
-keystore 指定保存密钥的文件名。
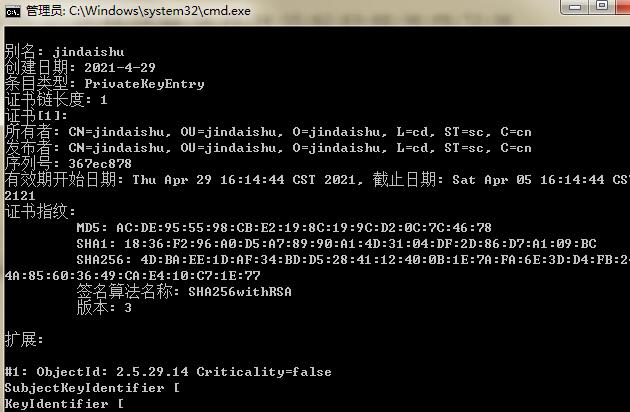
在执行命令之后,会要求你输入一些信息,如姓名、组织名、城市等,这些信息会被用于生成证书。
2. 生成完公私钥后,你需要将公钥导出为证书文件。执行以下命令:
```
keytool -exportcert -alias mykey -keystore mykey.keystore -file mykey.crt
```
-exportcert 表示导出证书;
-alias 指定密钥的别名;
-keystore 指定密钥的文件名;
-file 指定导出的证书文件名。
导出证书后,你可以将该证书发送给其他人以验证应用程序的来源。
3. 接下来,你需要将私钥导出为密钥库文件(PKCS#12格式)。执行以下命令:
```
keytool -importkeystore -srckeystore mykey.keystore -destkeystore mykey.p12 -deststoretype PKCS12
```
-importkeystore 表示导出密钥库;
-srckeystore 指定源密钥的文件名;
-destkeystore 指定目标密钥库的文件名;
-deststoretype 指定目标密钥库的类型,这里选择PKCS#12格式。
4. 最后,你需要安装密钥库文件到Android开发环境。将密钥库文件(mykey.p12)复制到你的Android项目的app目录下的"src/main/"目录中。
在你的项目的app模块的build.gradle文件中,添加以下代码:
```groovy
android {
...
signingConfigs {
release {
storeFile file("mykey.p12")
storePassword "your_password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
这里的"your_password"是你在生成密钥库时设置的密码。
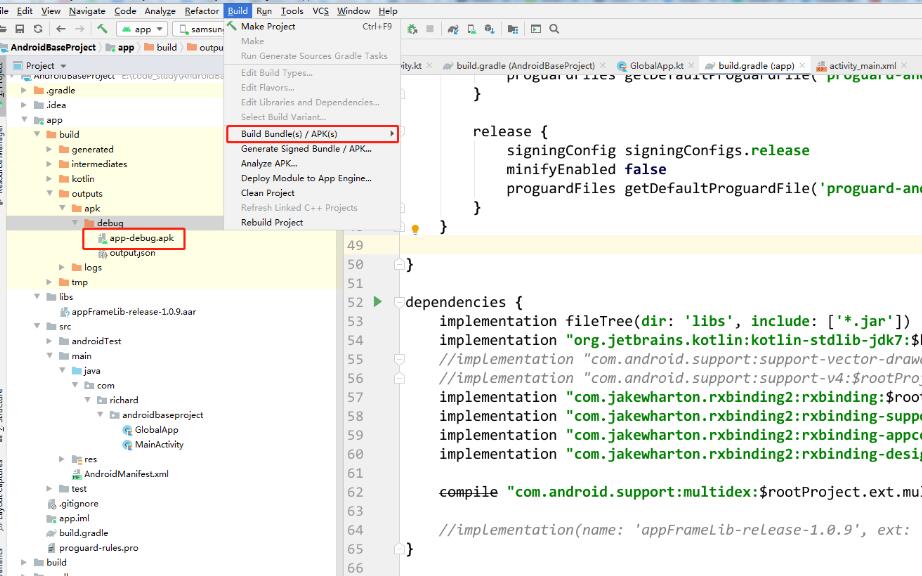
5. 完成以上步骤后,你就可以使用签名证书对应用程序进行签名了。在Android Studio中,选择Build -> Generate Signed Bundle / APK,然后按照界面上的提示进行操作,选择你的密钥库文件,填入密码等信息即可。
通过以上步骤,你就成功安装了Android签名证书。签名证书对于应用程序的安全性和完整性非常重要,确保你妥善保管密钥库文件和密码,避免泄露给他人。