免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

安卓app签名克隆

安卓App签名克隆是指通过一系列技术手段将一个已经签名的App进行复制和篡改,使得克隆的App在安装和使用时与原始App一样,而且还能够绕过系统的安全检查。

首先,我们先了解一下安卓App的签名原理。每个安卓App都必须经过数字签名才能在设备上运行,这是为了确保App的完整性和来源可追溯性。当我们在设备上安装一个App时,系统会验证该App的签名信息,以确定其是否被修改过或来源不明。签名信息包括公钥和证书,而私钥是用于签名的关键部分,只有开发者知道。

了解了签名原理后,我们可以进一步探讨签名克隆的方法。下面列举几种常见的签名克隆技术:

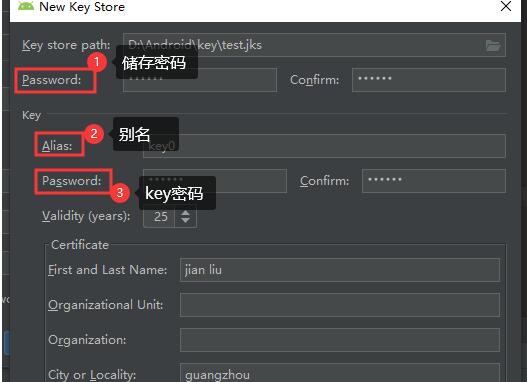
1. 反编译和修改签名文件:通过对已签名的App进行反编译,得到源代码和资源文件,然后进行修改。在修改过程中,我们需要替换原始的签名文件(即.keystore文件),并生成一对新的公私钥,用新的私钥对App进行重新签名。这样就得到了一个具有不同签名的克隆App。

2. 二次打包:将已签名的App进行解包,得到其所有的组件文件,然后再次进行打包,生成一个新的Apk文件。在打包过程中,我们同样需要替换原始的签名文件,并使用新的私钥进行重新签名。

3. 中间人攻击:通过拦截网络请求或者使用ARP欺骗等方式,将目标App的请求导向攻击者控制的服务器。攻击者在服务器上安装了与原始App功能相同的恶意App,并使用自己的签名对其进行签名。然后将克隆App传输给用户,并做一些欺骗性的工作,使用户误以为这是原始App。

当然,签名克隆技术也存在一定的局限性和风险。首先,该技术需要对Android开发流程和工具链有一定的了解,对安卓系统的运行机制也需有一定的了解。其次,签名克隆违反了软件的版权和知识产权,可能涉及非法行为,因此,笔者在此不鼓励和支持相关行为。最后,安卓系统也在不断加强对App签名机制的保护,以防止签名克隆等安全威胁。

总之,签名克隆是一种技术手段,通过篡改和伪造签名信息,复制安卓App并绕过系统的安全检查。但是,由于违反法律规定和伦理道德,也受到系统的保护机制,因此我们应该遵守相关法律法规,不进行非法的签名克隆行为。

相关知识:
苹果app签名封装
苹果应用程序签名封装是指在将iOS应用程序发布到App Store之前,需要对应用程序进行签名和封装的过程。本文将详细介绍苹果应用程序签名封装的原理和步骤。1. 原理苹果应用程序签名封装的原理涉及到两个重要的概念:证书和描述文件。证书是用来验证应用程序开发
2023-07-20
给ipa签名的软件有哪些
当我们在iOS设备上安装第三方应用时,需要先对应用进行签名,以确保应用的来源和完整性。正版的应用都是由苹果官方进行签名,而对于一些来自第三方的应用,我们则需要使用特定的软件来对应用进行签名。下面是几个常用的IPA签名软件。1. Cydia Impactor
2023-07-18
ios软件签名稳定不掉
iOS软件签名是指在安装iOS应用程序时,为其分配一个数字签名,用于验证应用程序的身份和完整性。通过签名,用户可以确保应用程序的来源可信,并保证应用程序在安装后没有被篡改。iOS软件签名的稳定性是指签名不会无缘无故地失效或被撤销。iOS软件签名的原理是基于
2023-07-18
安卓生成签名的工具
安卓应用程序需要经过签名才能在设备上安装和运行。签名是应用程序的安全保障,它能确保应用程序的完整性和真实性。本文将介绍一种常用的安卓生成签名的工具,并对其原理进行详细介绍。Android应用程序签名基于Java的密钥库(Keystore)。密钥库是一个包含
2023-07-17
验证apk文件是否签名
要验证一个APK文件是否已签名,可以通过以下步骤进行操作:1. 打开终端或命令提示符窗口,并导航到包含APK文件的目录。2. 使用Java Development Kit(JDK)中提供的工具 "keytool" 查看APK文件的签名信息。Keytool可
2023-07-17
对apk签名的内容包括
APK签名是Android应用打包过程中的重要环节,用于验证应用的完整性和真实性,并确保应用在安装、更新和运行时不被篡改。APK签名是通过对应用进行数字签名,使得可以验证应用的开发者身份和数据的完整性。APK签名是基于公钥密码学的原理,其中使用了RSA算法
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4