A:Kali Linux是一款基于Debian Linux的渗透测试和网络安全工具集合。在渗透测试过程中,我们经常需要修改、重打包或签名APK(Android Package)文件。签名APK文件是为了确保APK的完整性和安全性,并且可以提供对应用程序来源的证 详情
A:APK签名是Android应用程序打包后的最后一步操作,用于验证应用程序的完整性和来源。签名是通过将应用程序的数字证书与应用程序的内容进行哈希,并将哈希值与证书进行签名得到的。签名的目的是确保应用程序在安装和运行过程中没有被篡改。APK签名的保留需要了解以 详情
A:安卓系统安装签名不一致问题,一般指在安装应用程序时出现了签名验证失败的情况,提示“应用安装失败,包不一致”或类似的错误信息。该问题通常发生在用户尝试安装来自非官方渠道或未通过官方发布的应用程序时。签名验证是安卓系统为了保护用户安全而设立的机制,通过验证应用 详情
A:Android应用程序签名是一种用于验证应用程序包的完整性和身份的安全机制。每个Android应用程序都必须使用开发者的私钥对其进行签名,以确保应用程序包在传输和安装过程中没有被篡改。但是,尽管签名机制的存在,仍然可能存在一些安全漏洞,可能会导致应用程序的 详情
A:手机修改APK签名软件是一类常用的工具软件,通过修改APK文件的签名信息,实现对移动应用的篡改或重新打包。在介绍该软件的原理和详细使用方法之前,我们需要了解一些相关背景知识。APK(Android Package)是Android操作系统上应用程序的标准包 详情
A:APK(Android Application Package)是Android应用程序的安装包,通过对APK进行签名,可以确保应用程序的完整性和身份认证,防止恶意篡改和未经授权的修改。APK签名的过程包括两个步骤:生成密钥和使用密钥对APK进行签名。首先 详情
注册成为一门APP开发者
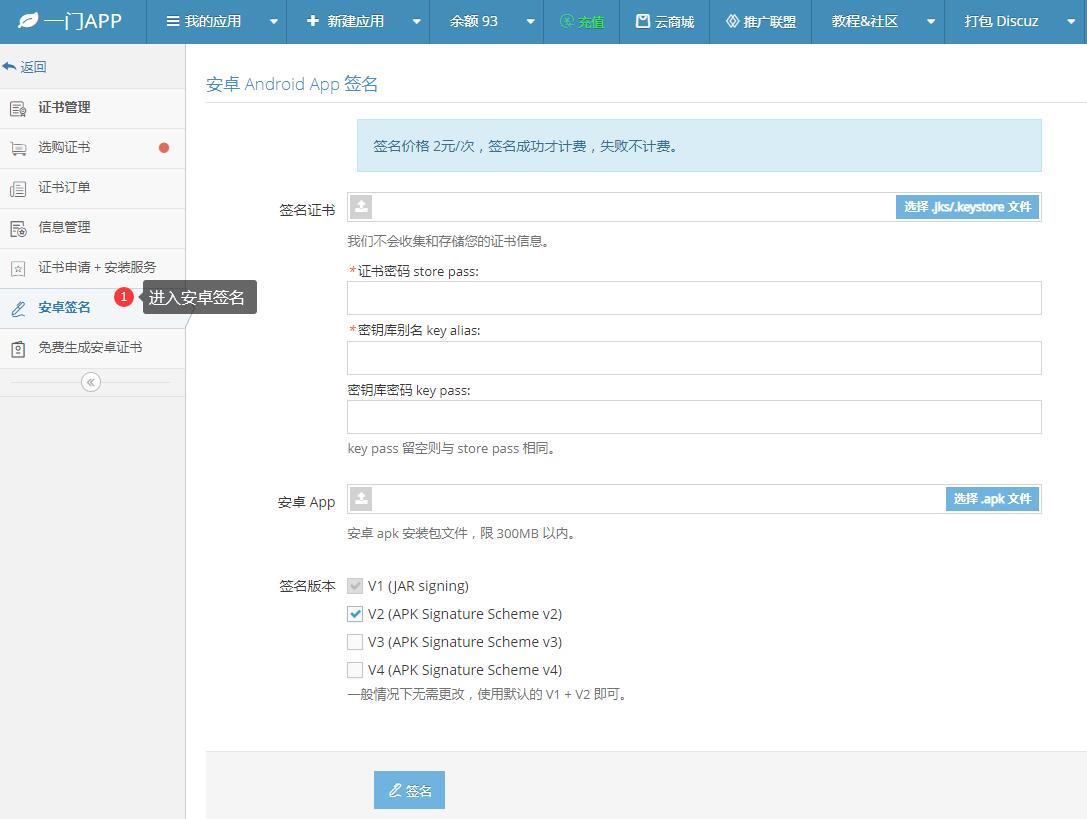
进入安卓重签名工具
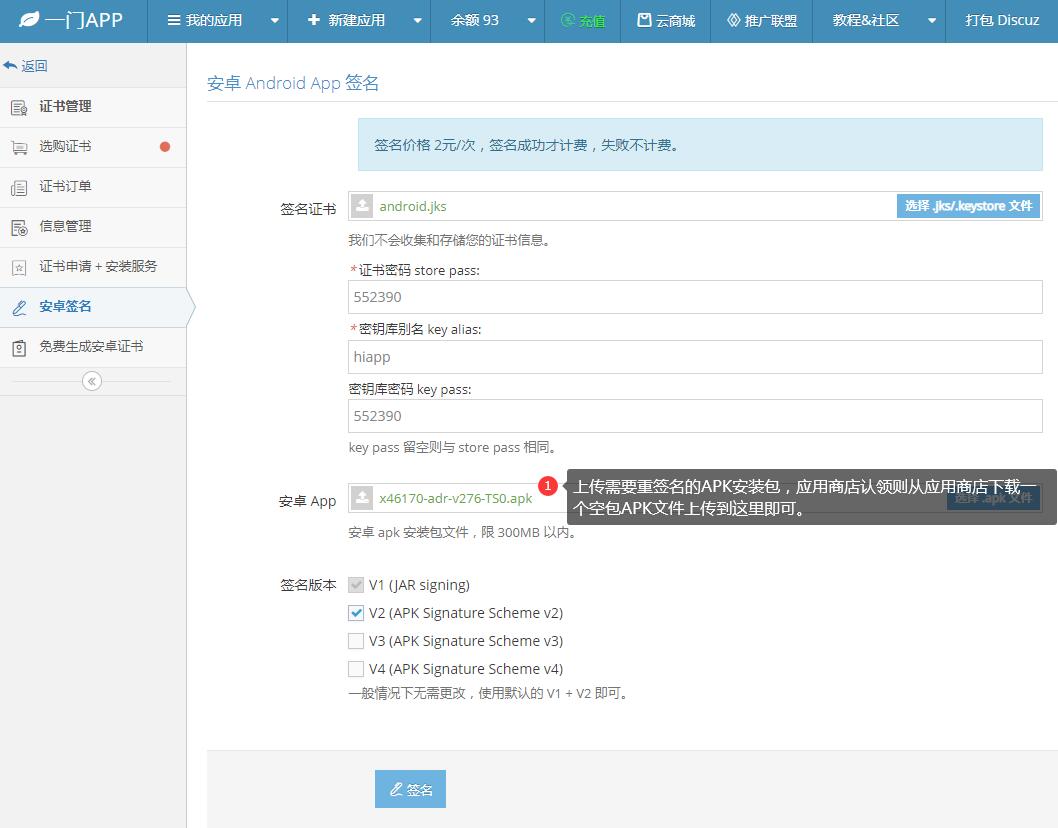
上传安卓证书、APK文件
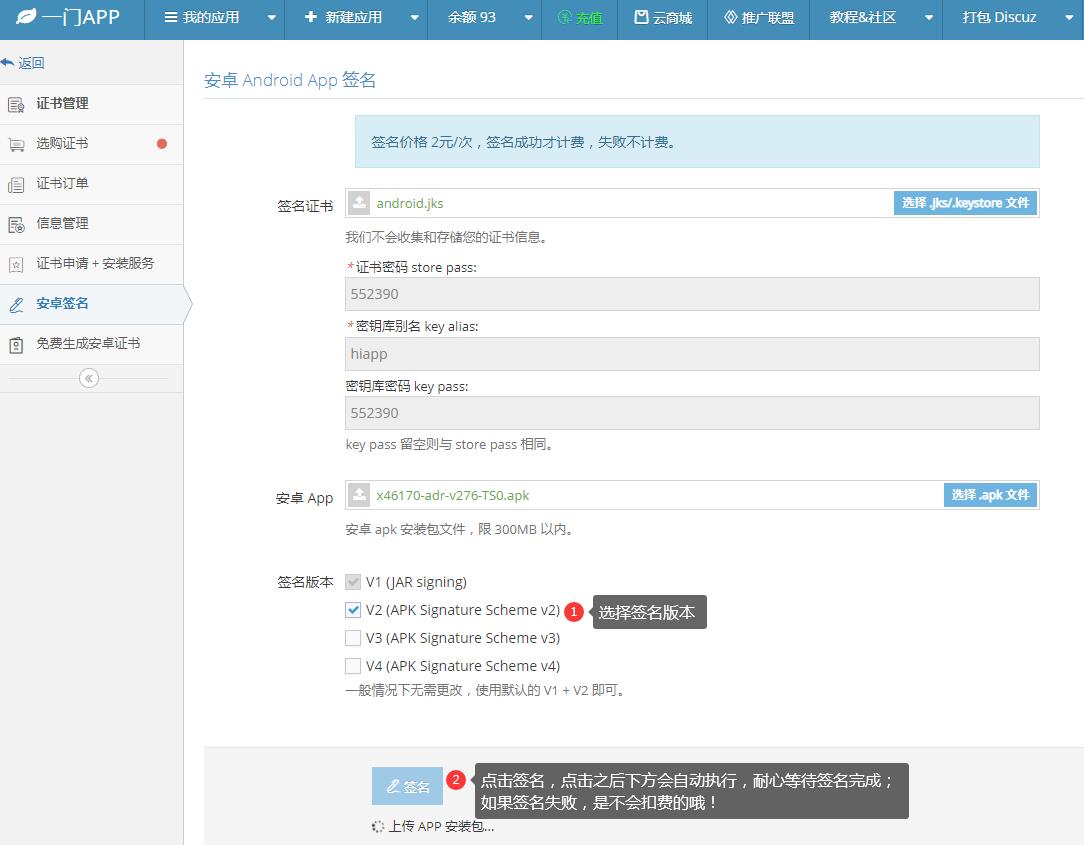
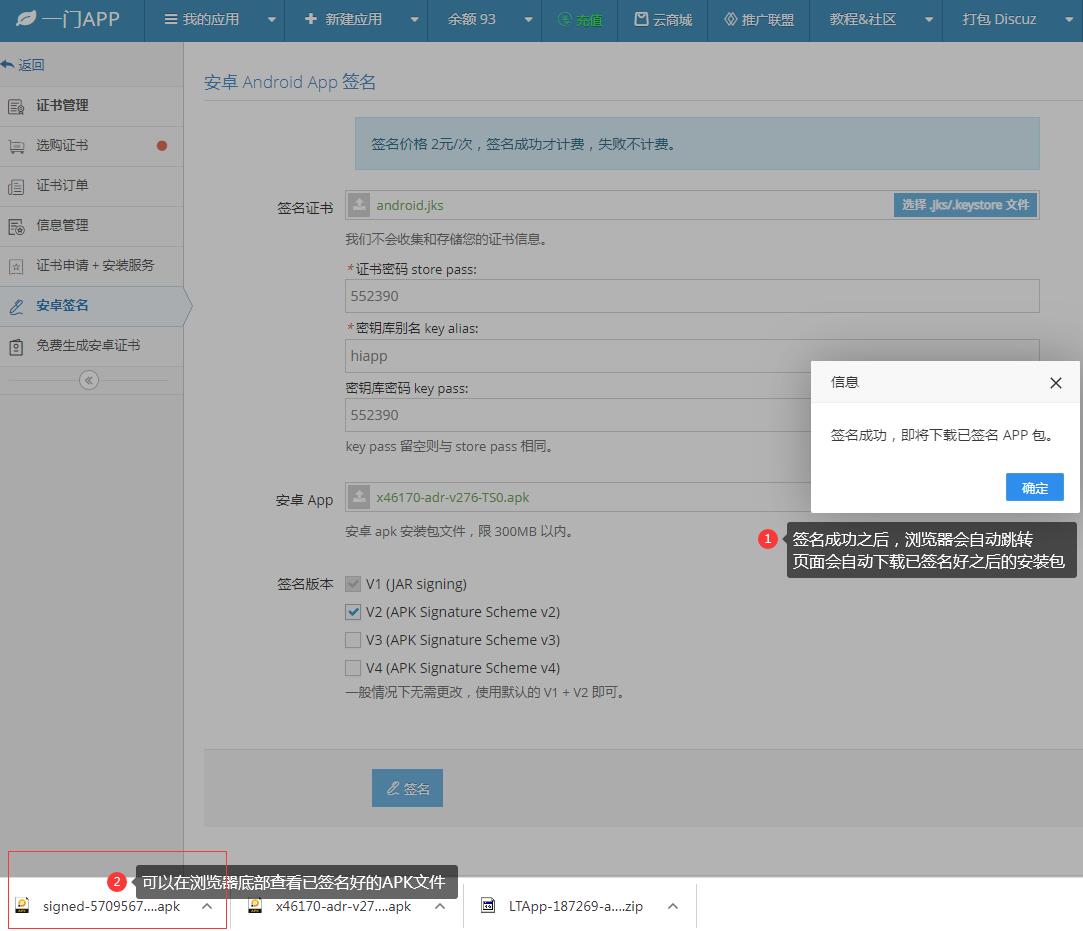
在线一键重签名APK文件