要在Android设备上信任一个证书,需要了解一下证书的工作原理和Android设备中的证书信任机制。
证书是一种用于证明某个实体身份及其所持有的公钥的数字文件。在互联网通信中,证书被用来确保通信双方的身份和数据的安全性。证书通常由可信的证书机构(Certification Authority,简称CA)颁发,以防止假冒和欺骗。
Android设备中的证书信任机制依赖于操作系统提供的证书存储库和验证器。Android设备中的系统根证书存储库包含了一组预装的受信任的根证书,这些根证书由操作系统厂商或移动运营商预先安装。
在Android上信任一个证书,需要将证书添加到设备的证书存储库中。以下是一种常用的方法,可以通过以下步骤在Android设备上信任一个证书:
1. 获取证书:首先,你需要获取要信任的证书。通常,证书以PEM(Privacy Enhanced Mail)或DER(Distinguished Encoding Rules)格式提供,你可以从服务器或其他来源获取证书文件,如example.crt。
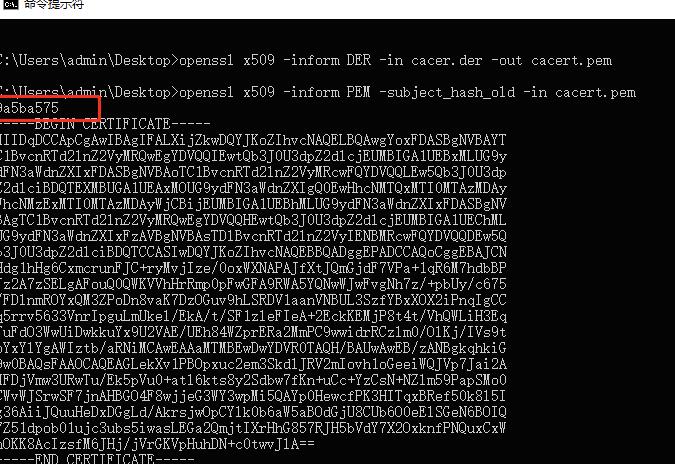
2. 转换证书格式:如果证书是以DER格式提供的,可以跳过此步骤。如果证书是以PEM格式提供的,你需要将PEM格式转换为DER格式,可以使用openssl等工具进行转换。命令如下:
```bash
openssl x509 -in example.pem -inform PEM -out example.der -outform DER
```
3. 将证书添加到设备的证书存储库:将转换后的DER格式证书文件(example.der)复制到Android设备上。然后可以使用以下代码将证书添加到设备的证书存储库中:
```java
try {
InputStream inputStream = new BufferedInputStream(new FileInputStream("/path/to/example.der"));
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
Certificate certificate = certificateFactory.generateCertificate(inputStream);
KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());
keyStore.load(null, null);
keyStore.setCertificateEntry("example", certificate);
// 将 keyStore 导出成 .bks 文件
FileOutputStream fos = new FileOutputStream("/path/to/example.bks");
keyStore.store(fos, "password".toCharArray());
fos.close();
inputStream.close();
} catch (Exception e) {
e.printStackTrace();
}
```
4. 在应用中使用已信任的证书:当你的Android应用与使用了你添加的证书的服务器进行通信时,你需要在应用中配置信任该证书。你可以使用以下代码片段来实现:
```java
try {
TrustManagerFactory trustManagerFactory = TrustManagerFactory.getInstance(TrustManagerFactory.getDefaultAlgorithm());
KeyStore trustedKeyStore = KeyStore.getInstance("BKS");
InputStream trustStoreInputStream = new FileInputStream("/path/to/example.bks");
trustedKeyStore.load(trustStoreInputStream, "password".toCharArray());
trustManagerFactory.init(trustedKeyStore);
SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, trustManagerFactory.getTrustManagers(), null);
HttpsURLConnection.setDefaultSSLSocketFactory(sslContext.getSocketFactory());
} catch (Exception e) {
e.printStackTrace();
}
```
以上步骤描述了一种常用方法来在Android设备上信任一个证书。这个过程需要一些编程知识和操作系统的基本了解。务必注意在使用证书时要小心,确保证书的来源可信,以免给你的设备和数据带来安全风险。