要理解签名工具对未签名的apk进行签名的过程,首先我们需要了解什么是apk文件以及为什么需要对apk文件进行签名。
APK(Android Application Package)文件是Android应用程序的安装包,它包含了应用程序的所有组件和资源文件。当用户下载和安装APK文件时,Android系统会验证APK文件的签名来确保文件的完整性和可信度。
为什么需要对APK文件进行签名呢?这主要是为了保证APK文件在传输和安装过程中不被篡改。APK文件的签名可以确保文件的完整性,并验证文件的来源。而未签名的APK文件容易被恶意篡改,也无法被系统识别为可信的来源,从而可能引发安全风险。
对未签名的APK文件进行签名的过程可以简单分为以下几个步骤:
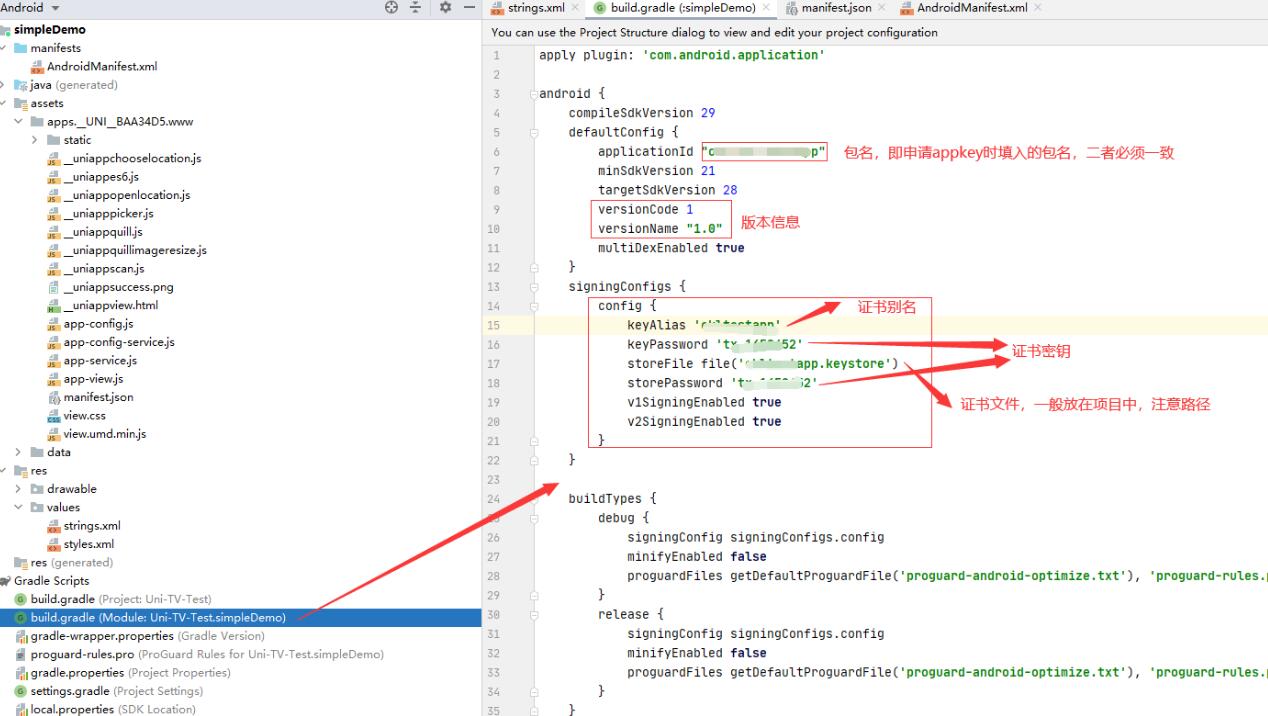
1. 生成密钥对:签名需要使用密钥对,其中私钥用于签名APK文件,而公钥用于验证签名的真实性。一般情况下,我们会使用Java的keytool工具来生成密钥对。密钥对的生成命令为:`keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 3650 -keystore my.keystore`。这将生成一个名为my.keystore的密钥库文件,并生成一个别名为mykey的密钥对。
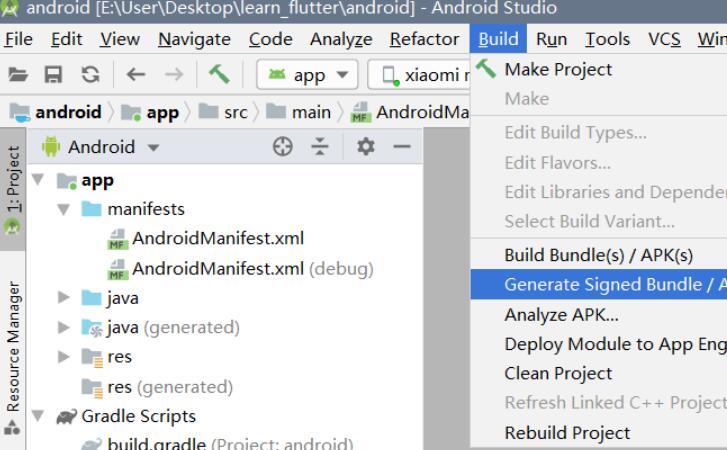
2. 对APK文件进行签名:使用签名工具对未签名的APK文件进行签名。常用的签名工具有JDK提供的jarsigner工具和Android Studio提供的apksigner工具。这些工具都需要密钥库文件和别名作为签名的参数。签名的命令为:`jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my.keystore app.apk mykey`。这将对名为app.apk的APK文件使用my.keystore密钥库文件中的mykey别名进行签名。
3. 验证签名:签名完成后,可以使用签名工具来验证APK文件的签名是否有效。验证的命令为:`jarsigner -verify -verbose -certs app.apk`。如果签名有效,则会显示签名的详细信息。
需要注意的是,签名的过程中会涉及到密钥库文件和别名的管理。密钥库文件包含了私钥和公钥,因此需要妥善保管。而别名相当于密钥对的标识,可以用于区分不同的密钥对。如果需要对多个APK文件进行签名,可以使用同一个密钥库文件,但是需要为每个APK文件生成一个不同的别名。
签名工具对未签名的APK文件进行签名的过程,主要是为了确保APK文件的完整性和可信度。通过使用密钥对生成签名,并通过验证签名的方式,可以保证APK文件在传输和安装的过程中不被篡改,从而提高安全性。