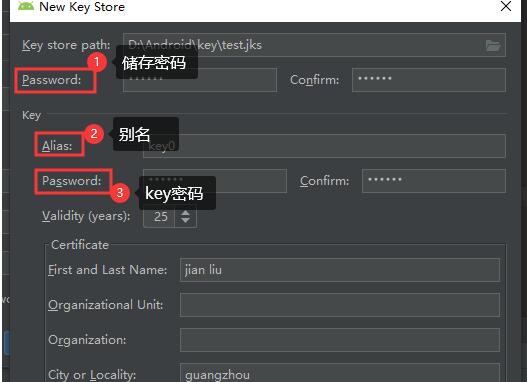
APK签名是Android应用程序打包文件的最后一步操作,用于验证应用程序的完整性和来源的安全措施。本篇文章将详细介绍APK签名的原理和详细步骤。
一、APK签名的原理:
APK签名使用了非对称密钥加密算法,包括私钥和公钥。开发者使用私钥对应用进行签名,然后将签名后的APK文件发布到应用商店或用户设备上。用户在下载应用时,会验证APK的签名,如果签名匹配,则说明应用没有被修改或篡改过。
APK签名的过程如下:
1. 开发者使用私钥对应用进行签名。
2. 将签名后的APK文件发布到应用商店或用户设备上。
3. 用户下载APK文件,并通过安装器安装应用。
4. 安装器使用公钥验证APK签名是否匹配。
5. 如果签名匹配,则继续安装应用;如果签名不匹配,则安装终止。
二、APK签名的详细步骤:
下面是一个使用Java代码进行APK签名的示例,包括生成密钥对、签名APK文件和验证APK签名的步骤。
1. 生成密钥对:
```java
import java.security.*;
public class KeyPairGeneratorExample {
public static void main(String[] args) throws Exception {
KeyPairGenerator keyGen = KeyPairGenerator.getInstance("RSA");
keyGen.initialize(2048);
KeyPair keyPair = keyGen.generateKeyPair();
PrivateKey privateKey = keyPair.getPrivate();
PublicKey publicKey = keyPair.getPublic();
// 保存私钥和公钥到文件中
KeyUtil.savePrivateKey(privateKey, "private.key");
KeyUtil.savePublicKey(publicKey, "public.key");
}
}
```
2. 签名APK文件:
```java
import java.io.*;
import java.security.*;
import java.security.spec.*;
public class ApkSigner {
public static void main(String[] args) throws Exception {
// 读取私钥
PrivateKey privateKey = KeyUtil.loadPrivateKey("private.key");
// 读取要签名的APK文件
File apkFile = new File("app.apk");
byte[] bytes = new byte[(int) apkFile.length()];
DataInputStream dis = new DataInputStream(new FileInputStream(apkFile));
dis.readFully(bytes);
dis.close();
// 创建签名
Signature signature = Signature.getInstance("SHA256withRSA");
signature.initSign(privateKey);
signature.update(bytes);
byte[] sign = signature.sign();
// 保存签名到APK文件
DataOutputStream dos = new DataOutputStream(new FileOutputStream("app_signed.apk"));
dos.write(bytes);
dos.write(sign);
dos.close();
}
}
```
3. 验证APK签名:
```java
import java.io.*;
import java.security.*;
import java.security.spec.*;
public class ApkVerifier {
public static void main(String[] args) throws Exception {
// 读取公钥
PublicKey publicKey = KeyUtil.loadPublicKey("public.key");
// 读取要验证签名的APK文件
File apkFile = new File("app_signed.apk");
byte[] bytes = new byte[(int) (apkFile.length() - publicKey.getEncoded().length)];
DataInputStream dis = new DataInputStream(new FileInputStream(apkFile));
dis.readFully(bytes);
dis.close();
// 读取签名
byte[] sign = new byte[(int) (apkFile.length() - bytes.length)];
DataInputStream dis2 = new DataInputStream(new FileInputStream(apkFile));
dis2.skipBytes(bytes.length);
dis2.readFully(sign);
dis2.close();
// 创建验证
Signature signature = Signature.getInstance("SHA256withRSA");
signature.initVerify(publicKey);
signature.update(bytes);
boolean valid = signature.verify(sign);
// 打印验证结果
if (valid) {
System.out.println("APK签名有效");
} else {
System.out.println("APK签名无效");
}
}
}
```
以上就是使用Java代码进行APK签名的详细步骤。通过生成密钥对、签名APK文件和验证APK签名的过程,可以保证APK文件的完整性和来源的安全性。在实际应用中,可以将这些步骤集成到自动化构建系统中,以便在每次构建应用时进行APK签名。