Kali Linux是一款基于Debian Linux的渗透测试和网络安全工具集合。在渗透测试过程中,我们经常需要修改、重打包或签名APK(Android Package)文件。签名APK文件是为了确保APK的完整性和安全性,并且可以提供对应用程序来源的证明。
在Kali Linux中,我们可以使用Java Development Kit(JDK)和Android Studio的build tools工具来签名APK文件。下面是一个详细介绍如何在Kali Linux中使用这些工具来签名APK文件的步骤:
步骤1:安装Java Development Kit(JDK)
首先,我们需要在Kali Linux上安装JDK。使用以下命令在终端中安装JDK:
```
sudo apt-get update
sudo apt-get install default-jdk
```
步骤2:安装Android Studio build tools
接下来,我们需要安装Android Studio的build tools。使用以下命令在终端中安装build tools:
```
sudo apt-get install android-sdk
```
步骤3:设置环境变量
配置Java和Android SDK的环境变量,以便我们可以在终端中使用相应的工具。编辑终端配置文件,如.bashrc(或.zshrc)文件,并添加以下行:
```
export JAVA_HOME=/usr/lib/jvm/default-java
export PATH=$PATH:$JAVA_HOME/bin
export ANDROID_HOME=/usr/lib/android-sdk
export PATH=$PATH:$ANDROID_HOME/tools:$ANDROID_HOME/platform-tools
```
保存文件后,使用以下命令使更改生效:
```
source .bashrc
```
步骤4:生成签名密钥
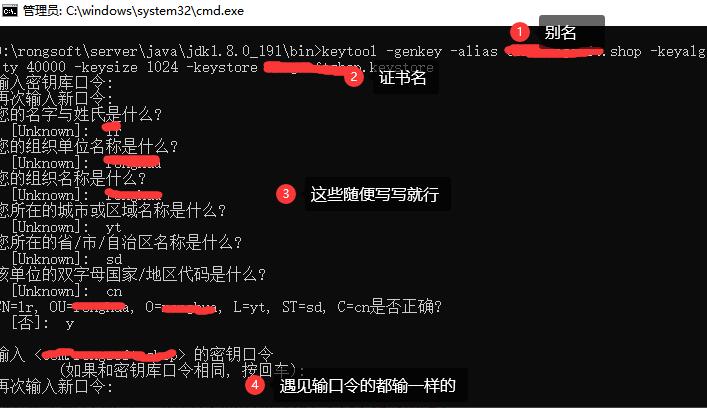
在进行APK签名之前,我们需要生成一个签名密钥。使用以下命令在终端中生成签名密钥:
```
keytool -genkey -v -keystore your_keystore_name.keystore -alias your_alias_name -keyalg RSA -keysize 2048 -validity 10000
```
你需要设置一个密钥库名称(your_keystore_name.keystore),别名(your_alias_name)和有效期(以天为单位)。在生成密钥时,你将会要求输入密码并提供相关信息。
步骤5:签名APK文件
现在,我们可以使用生成的签名密钥来签名APK文件。使用以下命令在终端中签名APK文件:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore your_keystore_name.keystore your_unsigned_apk.apk your_alias_name
```
你需要提供密钥库名称(your_keystore_name.keystore)和别名(your_alias_name),以及要签名的APK文件的路径(your_unsigned_apk.apk)。在签名APK文件时,你将会要求输入密钥库密码。
步骤6:验证签名
最后,我们可以验证签名是否成功。使用以下命令在终端中验证签名:
```
jarsigner -verify -verbose -certs your_signed_apk.apk
```
你需要提供已签名APK文件的路径(your_signed_apk.apk)。如果签名成功,你将会看到验证结果和相关证书信息。
这就是在Kali Linux中使用Java Development Kit(JDK)和Android Studio的build tools工具来签名APK文件的步骤。通过签名APK文件,我们可以确保APK的完整性和安全性,并且提供对应用程序来源的证明。