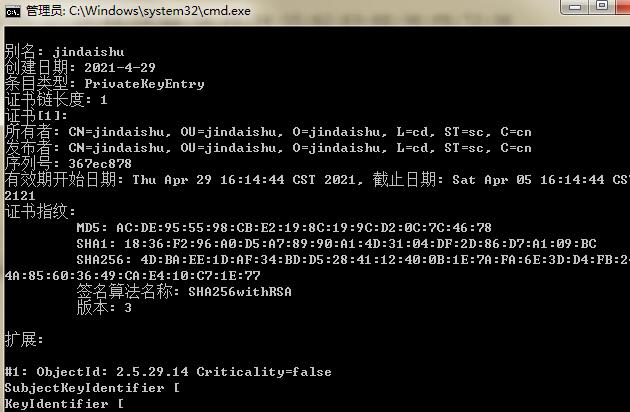
在Android开发中,系统签名是一种对应用进行身份验证和授权的重要机制。通过系统签名,可以确保应用只能运行在经过授权的设备上,并且可以访问特定的系统权限。
一般来说,系统签名是由设备制造商或者操作系统供应商创建并存储在设备的安全存储区域中(如系统分区)。只有经过系统签名验证的应用,才能被系统认为是可信任的应用,并且可以拥有更高级别的权限。
下面是生成系统签名的详细步骤:
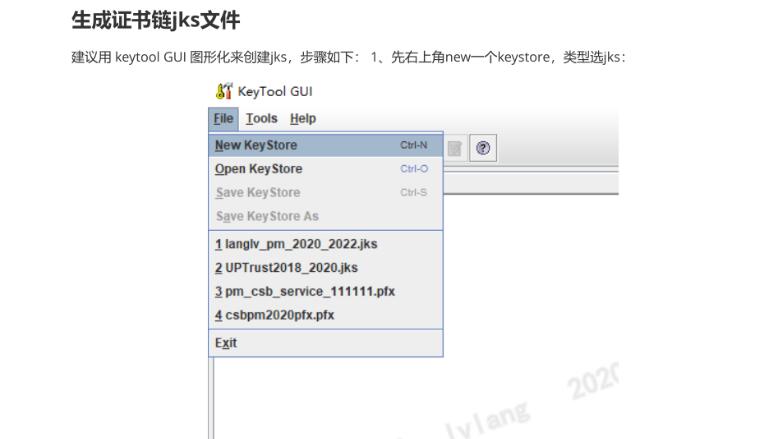
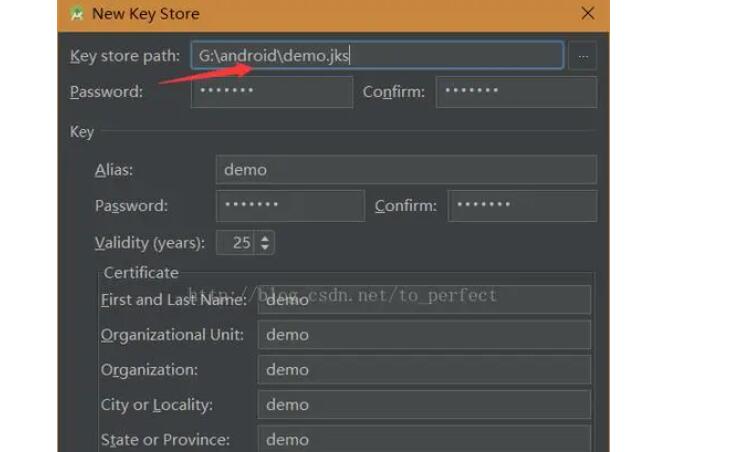
步骤1:生成密钥库(KeyStore)
要生成系统签名,首先需要创建一个密钥库。密钥库是存储密钥对和证书的容器。可以使用Java的keytool命令来生成密钥库。以下是生成密钥库的命令示例:
```
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
其中,-keystore参数指定了生成的密钥库的文件名,-alias参数指定了要生成的密钥对的别名,-keyalg参数指定了使用的密钥算法(一般使用RSA算法),-keysize参数指定了密钥的长度,-validity参数指定了密钥的有效期。
步骤2:生成一个应用签名密钥
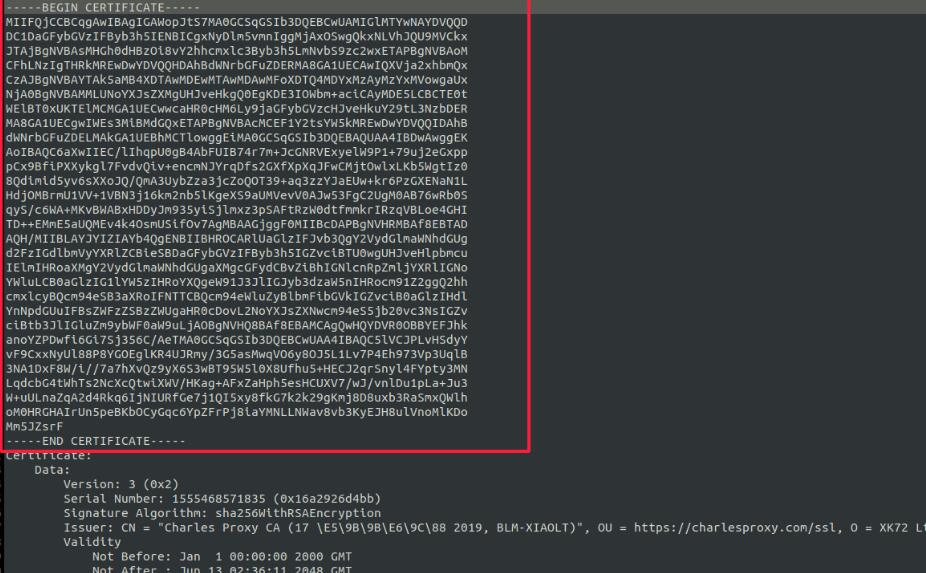
在生成密钥库后,需要将密钥库中的密钥导出为一个独立的应用签名密钥文件。可以使用如下命令来导出密钥:
```
keytool -export -rfc -alias alias_name -file my-release-key.pem -keystore my-release-key.keystore
```
其中,-alias参数指定了要导出的密钥的别名,-file参数指定了导出的密钥文件的名称。
步骤3:将应用签名密钥文件添加到Android项目中
将生成的应用签名密钥文件(如my-release-key.pem)添加到你的Android项目的根目录或者某个指定目录下。
步骤4:配置签名信息
在Android项目的build.gradle文件中,添加签名配置。具体来说,需要在android节点下添加如下代码:
```
signingConfigs {
release {
storeFile file("my-release-key.pem")
storePassword "your_keystore_password"
keyAlias "your_key_alias"
keyPassword "your_key_password"
}
}
```
其中,storeFile指定应用签名密钥文件的路径,storePassword指定密钥库的密码,keyAlias指定密钥的别名,keyPassword指定密钥的密码。
步骤5:签名应用
最后,在构建Android应用的过程中,可以选择使用生成的系统签名来签署应用。可以通过Android Studio菜单的Build -> Generate Signed Bundle / APK选项来进行签名。
以上就是生成系统签名的详细步骤。通过系统签名,可以确保应用的安全性和可信任性,从而获得更高级别的系统权限。