Kali Linux是一款用于渗透测试和安全评估的流行操作系统。它提供了许多强大的工具和功能,可用于检测和修复系统中的安全漏洞。而在安卓系统中,文件签名是一种确保其完整性和可信性的重要机制。在本文中,我将详细介绍Kali Linux中如何对安卓文件进行签名,以便确保其安全性。
首先,让我们了解一下签名的基本原理。在安卓系统中,每个应用程序都需要一个数字证书,用于验证其开发者的身份,并确保文件未被篡改。这个数字证书由开发者生成,并包含了开发者的公钥和私钥。
签名文件是通过将应用程序的整个二进制文件与私钥进行哈希运算并加密生成的。然后,使用开发者的公钥来解密该签名,并验证应用程序是否与原始文件匹配。如果验证通过,则应用程序可以被认为是可信的。
现在让我们来看看如何在Kali Linux中生成和签名安卓应用程序文件。
步骤1:生成私钥和公钥
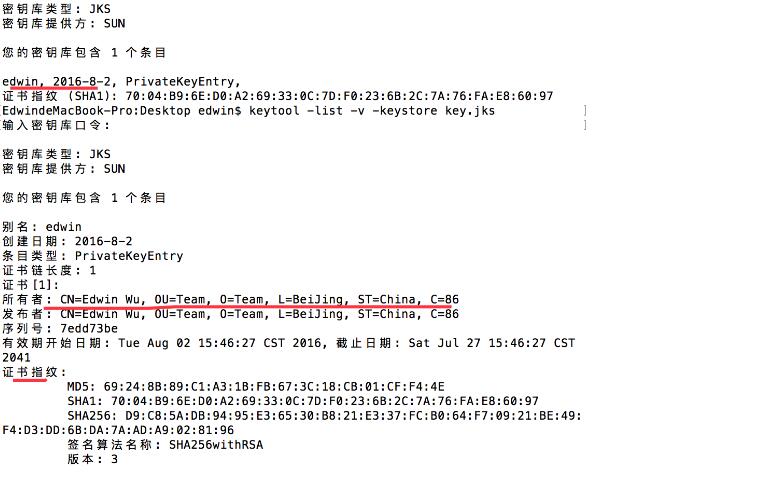
为了生成私钥和公钥,我们可以使用Java开发工具包(JDK)中提供的keytool工具。首先,确保在Kali Linux中安装了JDK。
在终端中输入以下命令生成私钥:
```
keytool -genkey -v -keystore keystore.jks -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
在命令中,keystore.jks是存储私钥的文件名,alias_name是私钥的别名,RSA是指定算法类型,2048是密钥长度,10000是有效期。
此时,系统将要求输入一些必要的信息,如密码,姓名等。按照提示完成并保存私钥文件。
步骤2:生成签名
接下来,我们需要使用私钥来生成签名。在终端中输入以下命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore keystore.jks app.apk alias_name
```
命令中的app.apk是要签名的安卓应用程序文件。
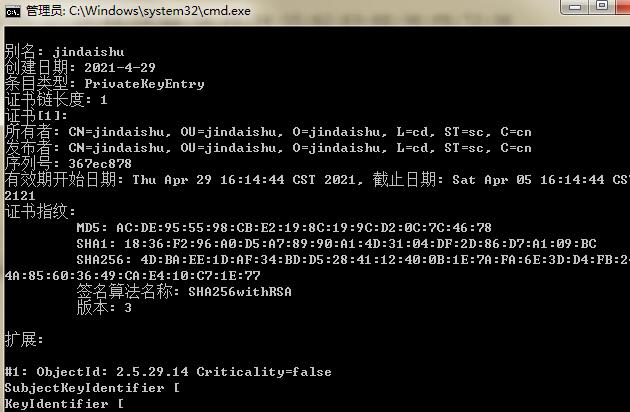
在命令执行完成后,你将看到一些关于签名的详细信息。签名完成后,你可以使用`jarsigner -verify`命令来验证签名是否成功。
步骤3:验证签名
为了验证签名是否成功,我们可以使用Android SDK中提供的`jarsigner`工具。在终端中输入以下命令:
```
jarsigner -verify -verbose -certs app.apk
```
命令中的app.apk是已签名的安卓应用程序文件。
在终端中输出的信息中,你将能够看到签名的详细信息以及验证结果。如果验证通过,那么签名就是有效的。
通过以上步骤,你可以在Kali Linux中成功地对安卓应用程序进行签名。这样一来,你就可以确保应用程序的完整性和可信性,从而提高系统的安全性。
总结:
文件签名是一种确保安卓应用程序完整性和可信性的重要机制。在Kali Linux中,我们可以使用JDK和Android SDK中提供的工具来生成和验证签名。通过按照上述步骤操作,你可以成功地对安卓应用程序进行签名,从而增强系统的安全性。