Java使用p12证书的原理或详细介绍
p12证书,也称为PKCS#12证书,是一种常见的数字证书格式,用于存储个人证书和私钥。它是一种二进制格式的文件,结合了公钥、私钥和证书链等信息,并采用密码保护。在Java中,我们可以使用p12证书来实现数据的加密、身份验证等功能。
下面将详细介绍Java使用p12证书的原理和步骤:
1. 生成p12证书
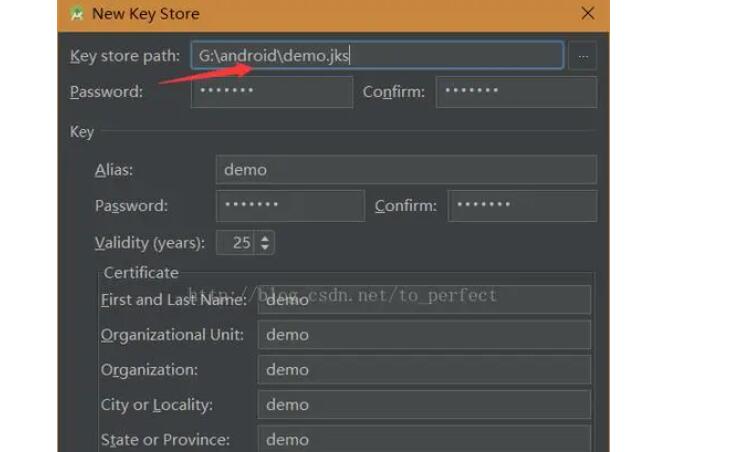
首先,我们需要生成一个包含公钥、私钥和证书链的p12证书。这一步通常是由证书颁发机构(CA)或自己的私钥生成工具完成。对于自己的私钥生成工具,可以使用Java的KeyStore类来实现。首先,创建一个KeyStore对象:
KeyStore keyStore = KeyStore.getInstance("PKCS12");
然后,使用load()方法加载已有的p12证书或创建新的p12证书:
keyStore.load(inputStream, password);
其中,inputStream为p12证书的输入流,password为证书的密码。
2. 使用p12证书进行加密
一旦我们生成了p12证书,就可以使用它来进行数据的加密。首先,我们需要加载证书和私钥:
PrivateKey privateKey = (PrivateKey) keyStore.getKey(alias, password);
Certificate certificate = keyStore.getCertificate(alias);
其中,alias为证书的别名,password为证书的密码。
接下来,我们可以使用公钥加密数据,例如,使用RSA算法:
Cipher cipher = Cipher.getInstance("RSA/ECB/PKCS1Padding");
cipher.init(Cipher.ENCRYPT_MODE, certificate.getPublicKey());
byte[] encryptedData = cipher.doFinal(data);
其中,data为待加密的数据。需要注意的是,RSA算法通常用于加密对称密钥(即使用对称密钥加密数据,再使用RSA公钥加密对称密钥),而不是直接加密数据。
3. 使用p12证书进行身份验证
除了数据加密外,我们还可以使用p12证书进行身份验证。在服务器端,我们可以加载证书和私钥,并使用它们进行客户端的身份验证。首先,创建一个SSLContext对象:
SSLContext sslContext = SSLContext.getInstance("TLS");
然后,加载证书和私钥:
KeyManagerFactory keyManagerFactory = KeyManagerFactory.getInstance("SunX509");
keyManagerFactory.init(keyStore, password);
sslContext.init(keyManagerFactory.getKeyManagers(), null, null);
最后,创建一个SSLSocketFactory对象,并在Socket通信中使用该对象进行身份验证:
SSLSocketFactory sslSocketFactory = sslContext.getSocketFactory();
Socket socket = sslSocketFactory.createSocket(serverHost, serverPort);
socket.getOutputStream().write(data);
其中,serverHost为服务器主机名,serverPort为服务器端口号,data为待发送的数据。
通过上述步骤,我们就可以在Java中使用p12证书实现数据的加密和身份验证了。不过需要注意的是,p12证书包含私钥等敏感信息,应该妥善保管,并且设置好密码保护。同时,为了保证证书的有效性,建议从可信任的证书颁发机构获取证书。