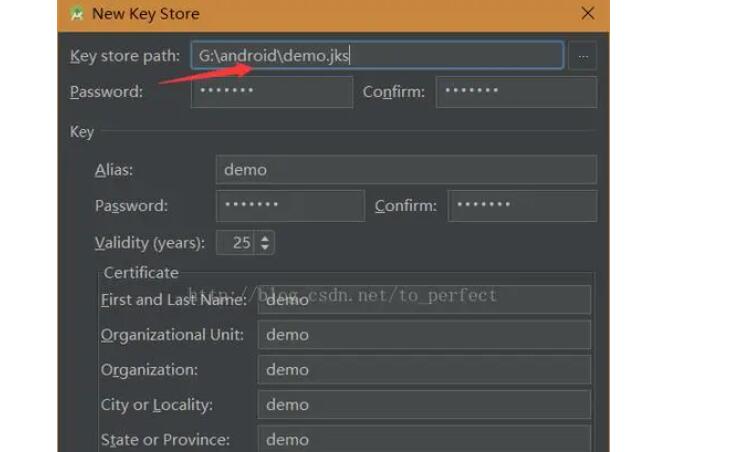
Android应用签名是确保应用的身份和完整性的重要安全功能。在Android系统中,每个应用都必须使用数字证书对其进行签名,以便通过安装和更新验证应用的身份。
应用签名的原理是使用私钥对应用的内容进行数字签名,然后使用公钥进行验证。以下是Android应用签名的详细介绍:
1. 生成密钥对
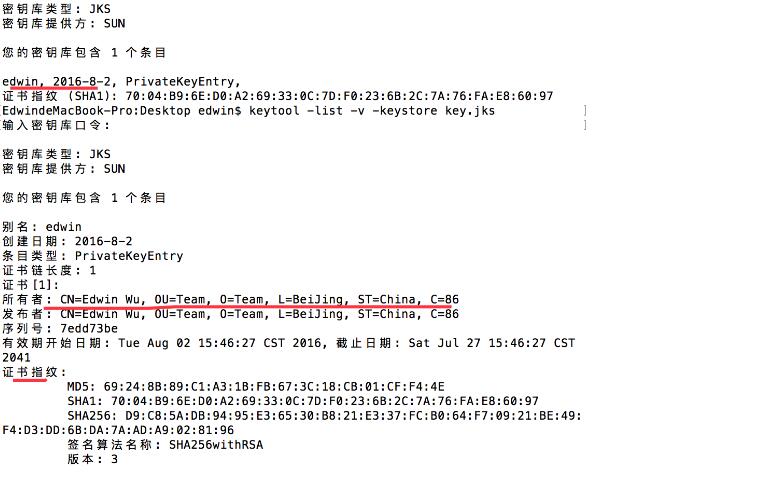
首先,我们需要生成一对密钥:私钥和公钥。私钥用于对应用进行签名,公钥用于验证签名的有效性。可以使用Java keytool命令生成密钥对,如下所示:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.jks
```
这将生成一个名为mykeystore.jks的密钥库文件,并在其中包含一个名为mykey的密钥对。
2. 签名应用
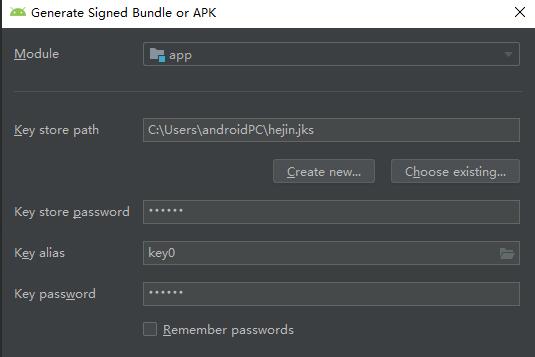
使用生成的私钥对应用进行签名。可以使用Android Studio的Build工具或命令行工具进行签名。在Android Studio中,可以在“Build”菜单下的“Generate Signed Bundle/APK”选项中找到签名功能。选择生成的密钥库文件和密钥别名,并输入密码。完成签名后,将生成一个已签名的应用文件(APK)。
3. 验证签名
可以使用Java的Security类库来验证应用签名的有效性。以下是一个简单的示例代码:
```java
public boolean verifySignature(Context context, String packageName) {
try {
PackageInfo packageInfo = context.getPackageManager().getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
byte[] signatureBytes = signatures[0].toByteArray();
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
ByteArrayInputStream inputStream = new ByteArrayInputStream(signatureBytes);
X509Certificate certificate = (X509Certificate) certificateFactory.generateCertificate(inputStream);
PublicKey publicKey = certificate.getPublicKey();
// 根据应用的要求,可以通过比较公钥的指纹或使用信任的证书来验证签名的有效性
// ...
return true;
} catch (PackageManager.NameNotFoundException | CertificateException e) {
e.printStackTrace();
}
return false;
}
```
这个方法接受一个Context对象和应用的包名作为参数,返回一个布尔值,表示签名是否有效。该方法首先获取应用的签名信息,然后解析签名字节,获取公钥。根据应用的要求,可以使用公钥的指纹或信任的证书来验证签名的有效性。
通过理解Android应用签名的原理和详细介绍,我们可以更好地理解签名的作用和保证应用安全的重要性。同时,在开发过程中,也可以根据需要来验证应用的签名,防止应用被篡改或伪造。