在Android应用开发中,APK签名是一种用于验证应用来源和完整性的安全机制。通过对APK进行数字签名,可以确保应用在发布过程中没有被篡改,并且可以追溯应用的发布者。
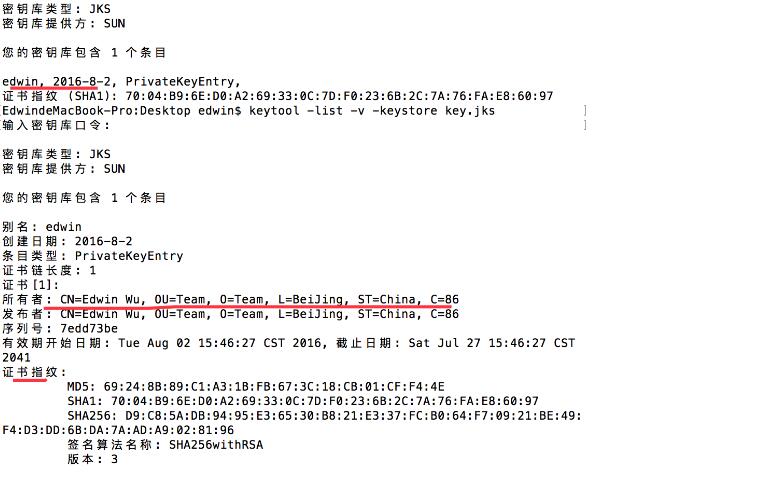
在Java中,可以使用keytool和jarsigner工具来获取APK签名信息。下面详细介绍一下获取APK签名信息的原理和步骤。
1. 获取APK的证书公钥
APK的签名信息存储在APK文件的META-INF目录下的CERT.RSA文件中。在Java中,可以使用keytool工具来解析该文件并获取证书公钥。
首先,使用以下命令生成公钥证书的二进制DER文件:
```
keytool -printcert -file CERT.RSA -rfc -outform der -alias CERT -storepass
```
其中,`CERT.RSA`是APK中的证书文件名,`
然后,使用Java代码读取DER文件并解析出公钥:
```java
import java.io.BufferedInputStream;
import java.io.FileInputStream;
import java.security.PublicKey;
import java.security.cert.CertificateFactory;
import java.security.cert.X509Certificate;
public class ApkSignatureUtils {
public static PublicKey getApkPublicKey(String derFilePath) throws Exception {
FileInputStream fis = new FileInputStream(derFilePath);
BufferedInputStream bis = new BufferedInputStream(fis);
CertificateFactory cf = CertificateFactory.getInstance("X.509");
X509Certificate cert = (X509Certificate) cf.generateCertificate(bis);
PublicKey publicKey = cert.getPublicKey();
bis.close();
fis.close();
return publicKey;
}
}
```
2. 获取APK的签名哈希值
APK的签名信息也包含了签名的哈希值。
使用jarsigner工具可以轻松地获取APK文件的签名信息。可以使用以下命令:
```
jarsigner -verify -verbose -certs your_app.apk
```
-verify参数会验证APK的签名信息,并打印出相关详细信息。
通过解析命令行输出,可以提取出签名的哈希值。以下是一个示例代码:
```java
import java.io.BufferedReader;
import java.io.IOException;
import java.io.InputStreamReader;
public class ApkSignatureUtils {
public static String getApkSignatureHash(String apkPath) throws IOException {
Process process = Runtime.getRuntime().exec("jarsigner -verify -verbose -certs " + apkPath);
BufferedReader reader = new BufferedReader(new InputStreamReader(process.getInputStream()));
String line;
while ((line = reader.readLine()) != null) {
if (line.contains("SHA1 digest") || line.contains("MD5 digest")) {
String[] tokens = line.split(":");
if (tokens.length >= 2) {
return tokens[1].trim().replaceAll(" ", "");
}
}
}
return null;
}
}
```
通过调用`getApkSignatureHash`方法,可以获取APK的签名哈希值。
总结
通过以上步骤,可以在Java中获取APK签名信息。可以使用keytool工具获取APK的证书公钥,以及使用jarsigner工具获取APK的签名哈希值。这些信息可以用于验证APK的来源和完整性,保证应用的安全性。同时,这些信息也有助于开发人员进行应用的版本管理和发布追溯。