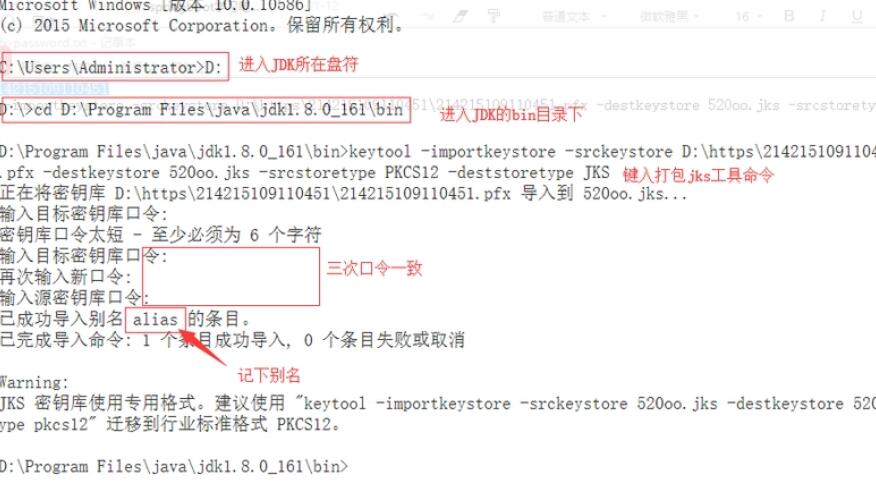
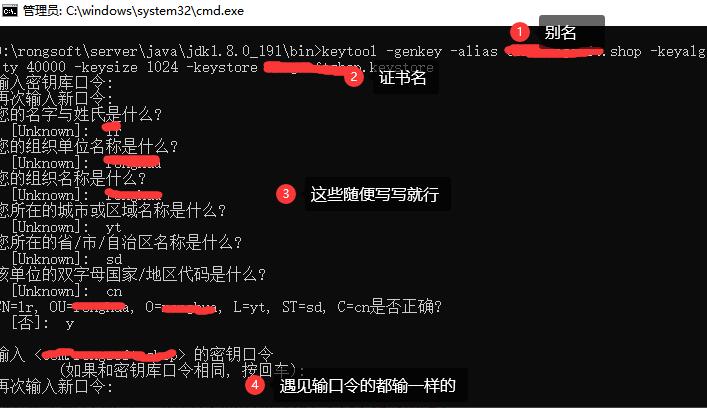
P12证书是一种常用的数字证书格式,用于存储和传输私钥和相关的公钥证书。它的文件扩展名为.p12或.pfx。在互联网领域中,经常会用到P12证书来实现双向身份认证、加密数据传输等安全功能。本文将详细介绍P12证书的解析原理以及如何使用Go语言来解析P12证书。
一、P12证书的结构
P12证书采用了基于密码学的公钥基础设施(PKI)标准,具有以下结构:
1. 私钥:用于加密和解密数据的密钥。
2. 公钥证书:包含身份验证信息和公钥,用于证明证书拥有者的身份。
3. 可信根证书:包含信任的根证书,用于验证公钥证书的真实性。
二、P12证书的解析原理
P12证书使用了PKCS#12标准来描述其结构和内容。PKCS#12是由RSA安全公司于1999年发布的一种证书格式。该格式采用ASN.1(抽象语法标记)来描述证书的数据结构,因此对于解析P12证书,我们需要了解ASN.1的基本原理。
ASN.1是一种用于在计算机网络中进行数据编码和解码的标准。它定义了一种描述数据结构的语法,包括基本数据类型(如整数、字符串等)和复杂数据类型(如结构体、序列等)。ASN.1定义的数据结构通常以二进制形式进行编码,并且具有良好的数据传输和解析性能。
在P12证书中,私钥和公钥证书都是由多个字段组成的复杂数据结构。具体来说,私钥字段包含了私钥的算法标识、密钥长度等信息,公钥证书字段包含了公钥的算法标识、证书序列号、有效期等信息。通过解析这些字段,我们可以获取到证书的详细信息。
三、使用Go语言解析P12证书
Go语言提供了crypto/x509包来解析和操作证书。我们可以使用该包提供的函数来加载P12证书,并获取需要的信息。
以下是一个简单的示例代码:
```
package main
import (
"crypto/x509"
"io/ioutil"
"log"
)
func main() {
// 加载P12证书
p12Data, err := ioutil.ReadFile("cert.p12")
if err != nil {
log.Fatal(err)
}
// 解析P12证书
privateKey, certificates, err := pkcs12.Decode(p12Data, "password")
if err != nil {
log.Fatal(err)
}
// 获取私钥
log.Println("Private key:", privateKey)
// 获取公钥证书
for _, cert := range certificates {
log.Println("Certificate:", cert)
}
}
```
在上述代码中,我们首先使用ioutil包的ReadFile函数加载P12证书的内容。然后,我们使用pkcs12包的Decode函数解析P12证书。Decode函数的第一个参数是P12证书的数据,第二个参数是证书的密码(如果有的话)。解析成功后,我们可以通过privateKey和certificates变量获取到私钥和公钥证书的信息。
四、总结
P12证书是一种常用的数字证书格式,用于存储和传输私钥和相关的公钥证书。本文通过介绍P12证书的解析原理和使用Go语言解析P12证书的方法,使读者对P12证书有了更深入的了解。通过对P12证书的解析,可以实现更多安全功能,如双向身份认证、加密数据传输等。