APK证书是用于对Android应用进行数字签名的安全机制。在开发和发布Android应用时,每个APK文件都需要使用一个证书进行签名。
首先,了解一下什么是数字签名。数字签名是一种在电子文件中加入特殊信息的过程,用来确认文件的真实性和完整性。在Android开发中,数字签名通过私钥加密应用的内容,然后使用相应的公钥对应用进行验证。这样,用户就可以确定下载的应用是否来自可信的开发者,并且在下载和安装过程中没有被篡改。数字签名还有助于防止应用被重复签名和修改。
APK证书通常由开发者生成并私密保存。在Android开发过程中,开发者可以使用自己生成的证书进行应用签名,也可以使用第三方证书进行签名。无论是自签名还是使用第三方证书,对用户而言,只关注应用是否经过数字签名以及签名的可信性。
生成APK证书需要借助Java开发工具包(JDK)提供的keytool命令行工具,该工具用于管理Java密钥和证书。以下是使用keytool生成APK证书的步骤:
1. 安装Java开发工具包(JDK)并设置环境路径。
2. 打开终端或命令提示符,进入存放生成证书的目录。
3. 输入以下命令,生成一个新的密钥库(Keystore):
keytool -genkeypair -alias key_alias -keyalg RSA -keysize 2048 -validity 365 -keystore keystore_name.keystore
* key_alias:密钥别名,可自定义,用于在密钥库中标识密钥。
* keystore_name.keystore:密钥库文件名,可自定义。
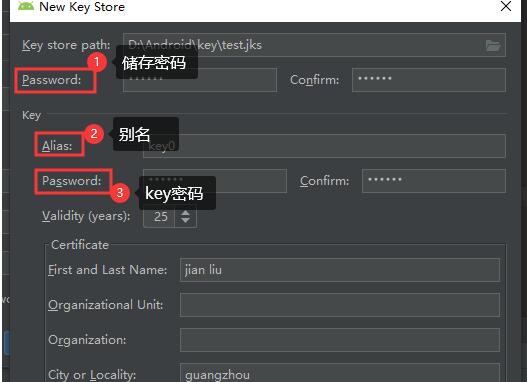
4. 按照提示输入密钥库的密码,以及其他信息如姓名、组织名等。
5. 回车确认生成密钥库。
生成密钥库后,可以使用keytool命令行工具查看和管理证书。例如,下面的命令可以查看密钥库中的证书列表:
keytool -list -v -keystore keystore_name.keystore
在Android Studio中使用APK证书时,可以在项目的gradle文件中配置签名信息。例如,下面是一个示例的gradle配置代码:
```
android {
...
signingConfigs {
release {
storeFile file("keystore/keystore_name.keystore")
storePassword 'password'
keyAlias 'key_alias'
keyPassword 'key_password'
}
}
...
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
```
其中,storeFile指定密钥库的路径,storePassword和keyPassword分别指定密钥库密码和密钥密码,keyAlias指定要使用的证书别名。
需要注意的是,一旦应用使用了特定的证书进行签名,后续的更新版本也要使用同一证书进行签名,否则用户无法更新到新版本,而需要重新安装应用。
总结而言,APK证书是应用签名过程中的重要组成部分,用于确保应用的可信性和完整性。开发者可以通过Java开发工具包生成自己的证书,并在Android开发中配置签名信息。对用户而言,APK证书的存在意味着应用来源可信,有助于防止应用篡改和恶意软件的传播。