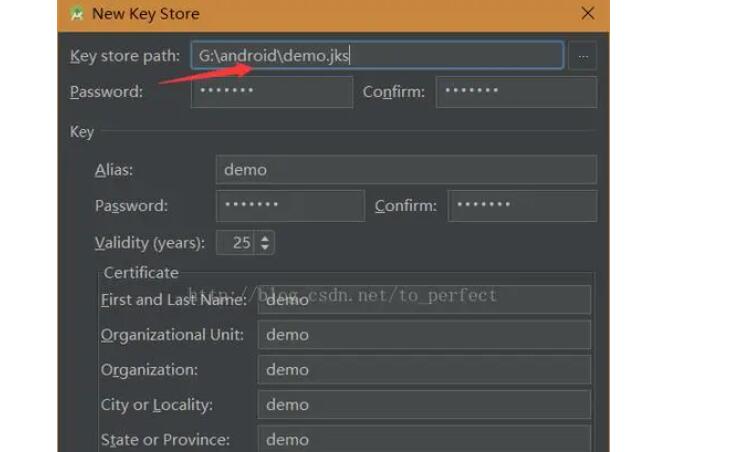
在Android应用开发中,APK文件需要进行签名,以确保应用的完整性和安全性。默认情况下,APK文件使用开发者的密钥进行签名。但是,有时候我们可能需要对APK文件进行自定义签名,比如为应用添加数字证书,或者用特定的密钥进行签名。以下是自定义签名APK文件的方法:
1. 生成密钥对:
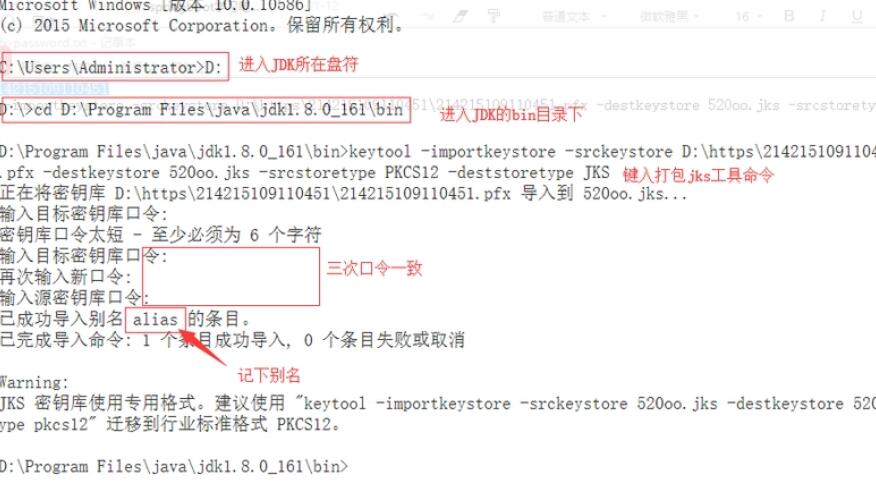
开始之前,我们需要生成自己的密钥对。可以使用keytool命令行工具来生成密钥对。打开终端或命令提示符,并转到JDK的bin目录下执行以下命令:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
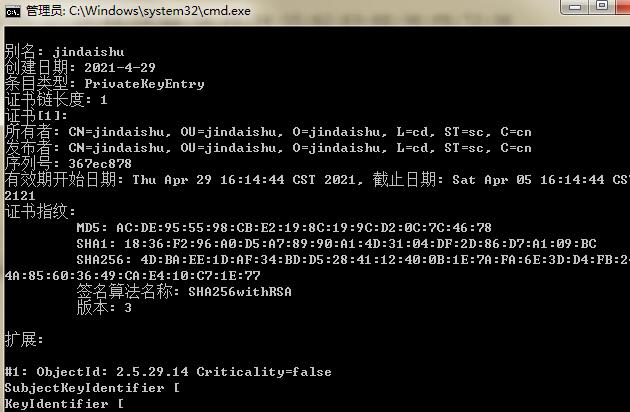
上述命令将生成一个名为my-release-key.keystore的密钥库文件,并在其中创建一个别名为my-key-alias的密钥对。
2. 移动到工程目录:
将生成的my-release-key.keystore文件移动到Android工程的根目录下,或者你希望进行签名的目录。
3. 修改build.gradle文件:
在工程的build.gradle文件中,找到android -> signingConfigs -> release节点,并添加以下内容:
```
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "密钥库密码"
keyAlias "别名"
keyPassword "别名密码"
}
}
```
注意替换文件名,以及密钥库密码、别名和别名密码。
4. 应用签名配置:
在同一build.gradle文件中,找到以下内容:
```
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
```
确保release的签名配置为刚才添加的release节点。
5. 重建项目:
在Android Studio中,点击菜单栏的Build -> Clean Project,然后点击Build -> Rebuild Project,以确保所有更改生效。
完成上述步骤后,我们就成功地对APK文件进行了自定义签名。这样做的好处是,我们可以为应用添加我们自己的数字证书,提升应用的可信度和安全性。同时,我们也可以使用特定的密钥对APK文件进行签名,以满足特定的需求。
需要注意的是,为了确保应用的完整性和安全性,我们应妥善保管生成的密钥库文件和密码。如果遗失了密钥库文件或者密码,将无法更新已签名的APK文件。因此,在进行任何操作前,请务必备份和妥善保存密钥库文件和密码。
希望以上方法能够帮助你成功地自定义签名APK文件。通过自定义签名,我们可以为应用增加额外的安全层,保障用户数据的安全,并提升应用的可信度。请在实际操作前做好备份和安全措施,以免不必要的麻烦和损失。祝你好运!