安卓应用签名生成是在开发和发布安卓应用时必需的步骤之一。通过对应用进行签名生成,可以保证应用的身份和完整性,防止应用被篡改或恶意使用。本文将详细介绍安卓应用签名生成的原理和步骤。
一、安卓应用签名原理
在安卓系统中,每个应用都有一个唯一的应用程序包名(package name)。为了确保应用的身份和完整性,开发者需要对应用进行签名生成。签名生成的原理是使用开发者自己的证书对应用进行数字签名,使得应用的签名文件能够与开发者的证书相匹配。当用户安装应用时,系统会检查应用的签名文件,以确保该应用是由合法的开发者签名并未被篡改过。
二、生成密钥库(KeyStore)
在进行签名生成之前,首先需要生成一个密钥库(KeyStore)。密钥库是一个包含了开发者的私钥和公钥的安全文件。生成密钥库的步骤如下:
1. 打开终端或命令提示符窗口,进入到 JDK 的 bin 目录(JDK 通常安装在 Java 的安装目录下)。
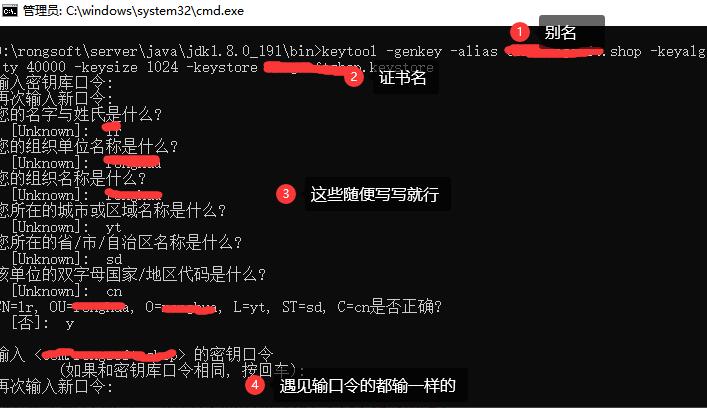
2. 在命令行中输入以下命令,生成一个新的密钥库文件:
keytool -genkeypair -alias your_alias_name -keyalg RSA -keysize 2048 -validity 10000 -keystore your_keystore_name.keystore
其中,your_alias_name 是你的密钥库别名,your_keystore_name.keystore 是你的密钥库文件名。根据实际需求,可以修改别名、密钥库文件名和其他参数。
3. 在生成密钥库的过程中,系统会要求你输入一些信息,如密钥库密码、别名密码、姓名、部门、组织等。填写完成后,密钥库文件将会在当前终端或命令提示符窗口所在路径下生成。
三、使用密钥库进行签名生成
生成密钥库之后,可以使用密钥库对应用进行签名生成。签名生成的步骤如下:
1. 打开安卓开发工具(如 Android Studio)。
2. 导入你要签名生成的应用项目。
3. 在项目的根目录下找到 gradle 文件夹,打开其中的 signingConfigs.gradle 文件(如果没有该文件,则新建一个)。
4. 在 signingConfigs.gradle 文件中,添加以下代码,指定你的密钥库文件路径和信息:
signingConfigs {
release {
storeFile file("your_keystore_path/your_keystore_name.keystore")
storePassword "your_keystore_password"
keyAlias "your_alias_name"
keyPassword "your_alias_password"
}
}
其中,your_keystore_path/your_keystore_name.keystore 是你的密钥库文件的路径和名称;your_keystore_password 是你的密钥库密码;your_alias_name 是密钥库中的别名;your_alias_password 是别名密码。请根据实际情况修改这些值。
5. 在安卓开发工具中,选择你要签名生成的应用项目,点击菜单栏的 Build -> Generate Signed Bundle/APK 或 Build -> Generate Signed APK(根据你的需求选择)。
6. 在生成签名文件的对话框中,选择你之前在 signingConfigs.gradle 文件中指定的签名配置(release)。
7. 点击 Next,根据提示填写签名文件相关信息(如文件名、保存路径等)。
8. 点击 Finish,系统将会使用你的密钥库对应用进行签名生成,生成的签名文件将保存在你指定的路径中。
四、验证签名
生成签名之后,可以使用以下步骤验证签名的有效性:
1. 在终端或命令提示符窗口中,进入到 JDK 的 bin 目录。
2. 输入以下命令,获取应用的签名信息:
jarsigner -verify -verbose -certs your_apk_path your_alias_name
其中,your_apk_path 是你的应用 APK 文件路径,your_alias_name 是之前在密钥库中指定的别名。
3. 如果命令行中输出信息包含"jar verified"字样,则表示签名有效;否则表示签名无效或应用被篡改过。
通过以上步骤,就可以生成并验证安卓应用的签名文件,确保应用的身份和完整性。签名生成是安卓应用发布的重要环节,开发者在开发和发布应用时务必谨慎操作,确保签名文件的机密性和安全性。