apk去除签名验证是一种破解Android应用程序验证机制的方法,它能够绕过应用程序的数字签名验证,使得用户可以在未获得官方授权的情况下修改应用程序的代码或者运行未经验证的应用程序。下面将详细介绍一种常用的apk去除签名验证的方法,供你参考。
1. 应用程序签名验证原理
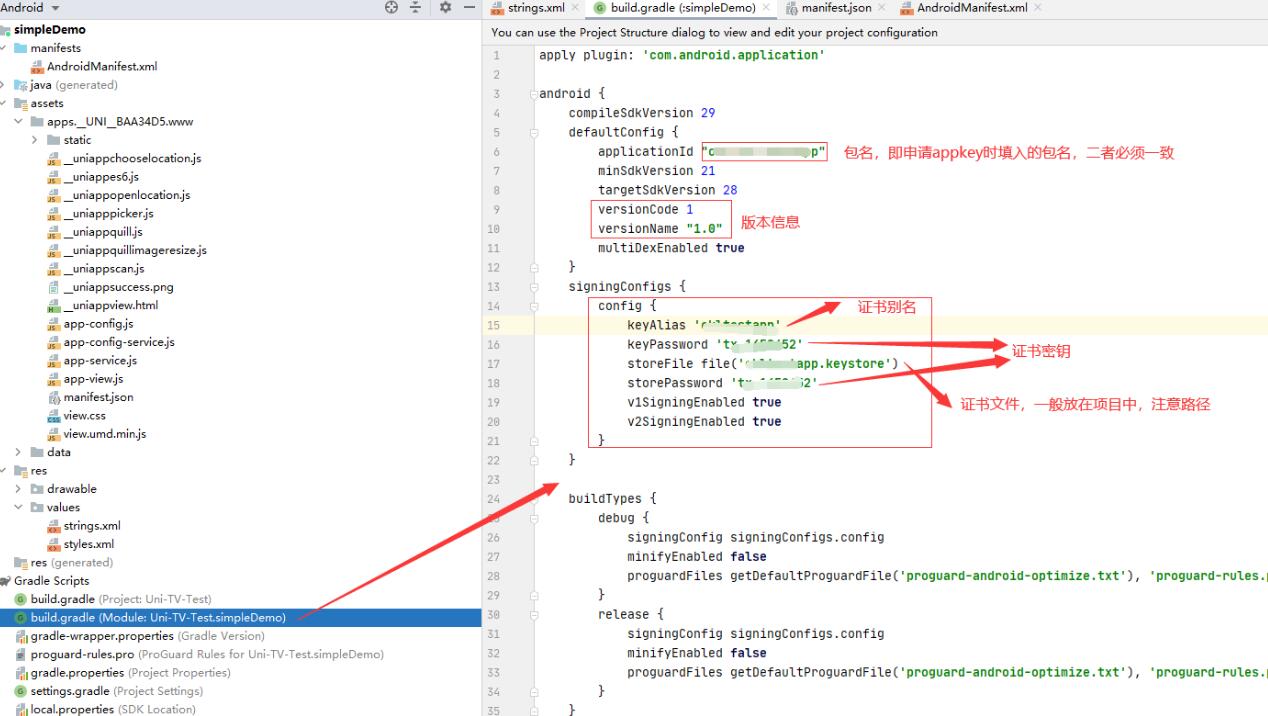
在Android应用程序开发中,应用程序的签名验证是通过数字证书来实现的。开发者在开发完成后,会使用自己的私钥对应用程序进行签名,并将公钥嵌入到apk文件中。当用户安装应用程序时,系统会验证应用程序的签名是否与apk文件中的公钥相匹配,如果匹配则认为应用程序是受信任的。
2. 去除签名验证的方法
去除签名验证的方法主要有两种:篡改AndroidManifest.xml文件和重新签名。
2.1. 篡改AndroidManifest.xml文件
AndroidManifest.xml文件是Android应用程序的配置文件,其中包含了应用程序的各种信息,包括权限声明、组件注册信息等。通过修改AndroidManifest.xml文件中的相关代码,可以绕过签名验证。
步骤如下:
(1) 解压apk文件,得到AndroidManifest.xml文件。
(2) 使用文本编辑器打开AndroidManifest.xml文件,找到其中的android:debuggable属性,将其值修改为true。该属性的值为false时,表示应用程序是以正式发布的形式运行;而当值为true时,表示应用程序包含了调试信息。
(3) 保存修改后的AndroidManifest.xml文件,并重新打包成apk文件。
(4) 安装修改后的apk文件,应用程序将以调试模式运行,不再进行签名验证。
注意事项:
在进行签名验证的应用程序中,开发者通常会使用android:debuggable属性来判断是否是调试模式下运行的应用程序,因此修改该属性的值可能会导致应用程序在某些情况下出现异常或崩溃。
2.2. 重新签名
重新签名是将apk文件重新签名为自己的数字证书,从而绕过原有的签名验证。
步骤如下:
(1) 找到一个已经破解的apk文件,并备份好原始apk文件。
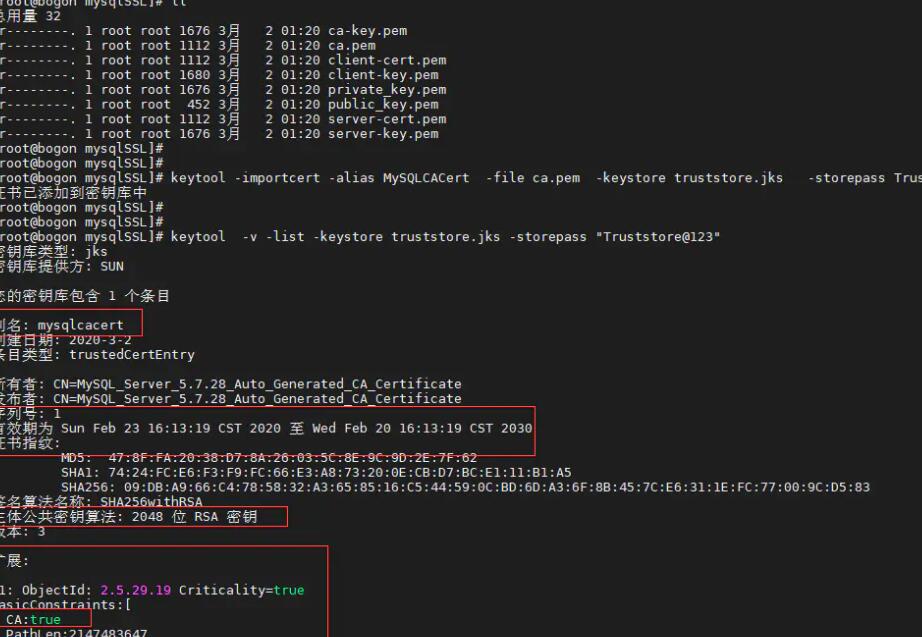
(2) 生成一个自己的数字证书,可以使用Java的keytool工具生成。具体命令如下:
```
keytool -genkey -alias mykey -keyalg RSA -keystore my.keystore -validity 20000
```
这条命令将生成一个有效期为20000天的RSA公私钥对,并保存在my.keystore文件中。
(3) 使用jarsigner工具对apk文件重新签名,具体命令如下:
```
jarsigner -keystore my.keystore -storepass ****** -keypass ****** apkfile mykey
```
其中,my.keystore为上一步生成的数字证书文件,******为数字证书的密码,apkfile为需要重新签名的apk文件,mykey为之前生成的数字证书别名。
(4) 安装重新签名后的apk文件,应用程序将不再进行原有的签名验证。
注意事项:
重新签名之后,apk文件的数字签名与原始签名不再匹配,可能会导致一些功能无法正常使用或出现异常。
总结:
apk去除签名验证是一种破解Android应用程序验证机制的方法,可以篡改AndroidManifest.xml文件或者重新签名来绕过签名验证。然而,这种方法涉及到侵犯开发者的权益和可能引发安全问题,建议用户遵守软件许可协议,并仅使用官方发布的正版应用程序。