免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

apk签名公钥

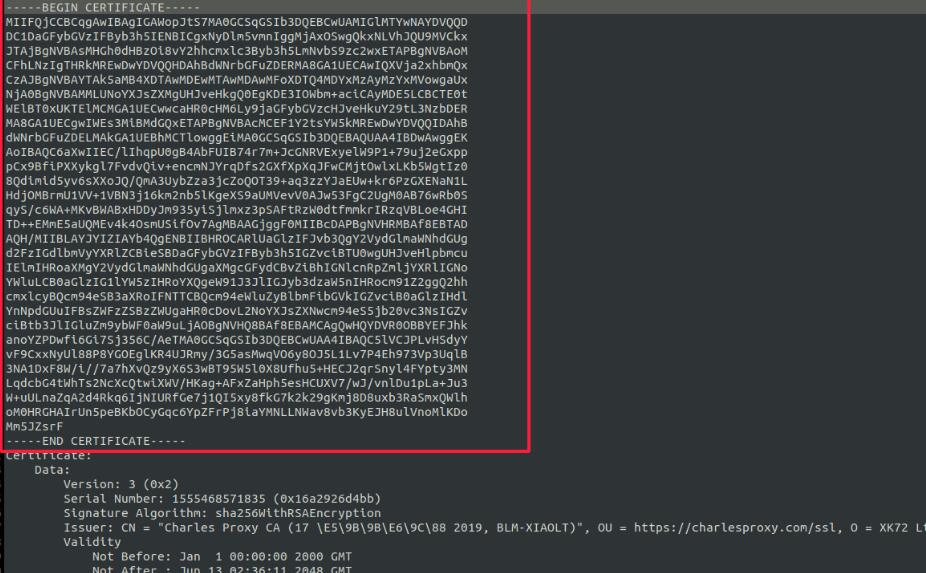
APK签名是Android应用程序打包后的安全机制之一。在发布到Google Play商店之前,每个APK文件都需要进行数字签名。签名是用于验证APK文件的完整性和来源的一种方式。在签名过程中,会生成一个签名文件,其中包含了一个公钥和一个私钥。

公钥是在签名过程中生成的,它用于验证APK文件的完整性和来源。公钥是一个加密算法中的一种密钥,它可以用来对数据进行加密和验证。在APK签名过程中,私钥用于生成数字签名,而公钥用于验证签名。

APK签名的工作原理如下:

1. 开发者生成一对密钥:公钥和私钥。私钥由开发者保留,而公钥将被嵌入到APK文件中。

2. 开发者使用私钥对APK文件进行签名。在签名过程中,将使用私钥对APK文件进行哈希处理,生成一个签名文件。

3. 签名文件包括了一个证书、公钥和签名。证书包含了开发者的信息,公钥用于验证APK文件的完整性和来源,签名用于验证签名文件的完整性。

4. 用户在下载APK文件时,Android系统会将APK文件和签名文件进行比对。如果两者一致,说明APK文件未经篡改,来源可信。

5. 数字签名还可以用于应用的升级验证。当开发者发布应用的更新时,用户下载新版本的APK文件时,系统会验证新的APK文件的签名和之前安装的APK文件的签名是否一致。只有在签名一致时,用户才能顺利升级。

APK签名的作用主要有两个方面:

首先,APK签名可以确保APK文件的完整性。通过对APK文件进行签名,可以防止恶意篡改APK文件内容。当APK文件被签名之后,如果有人对APK文件进行任何修改,那么验证的过程会失败,因为签名文件将无法与APK文件匹配。

其次,APK签名可以验证APK文件的来源。在签名过程中,使用了开发者的私钥对APK文件进行签名。只有拥有相应私钥的开发者才能生成有效的签名文件。通过验证签名文件中的公钥,可以确认APK文件的来源是否可信。

总结起来,APK签名是Android应用程序的安全机制之一,它通过数字签名的方式保证了APK文件的完整性和来源的可信性。通过验证签名,用户可以安全地下载和安装来自可信来源的APK文件。同时,APK签名也起到了防止恶意篡改APK文件的作用。只有通过验证签名,才能保证APK文件的安全性和可信性。

相关知识:
签名失败不支持加密ipa包
签名是指对软件或文件进行数字加密和认证的过程,以确保其来源的真实性和完整性。在iOS开发中,签名是对ipa包进行加密和认证,以便在设备上安装和运行。iOS中的签名过程分为两个步骤:证书颁发机构(Certificate Authority)的签名和应用程序签
2023-07-18
ios超级签名要多少钱
iOS超级签名指的是利用开发者账号和相关工具,对iOS应用进行重签名,以绕过苹果官方的审核过程,实现应用的分发和安装。本文将从超级签名的原理以及详细的操作介绍来说明这个过程。 一、原理介绍iOS超级签名是通过重签名来实现的。在iOS应用分发过程中,通常需要
2023-07-18
安卓怎么签名加密
安卓应用签名加密是一种保障应用完整性和安全性的重要措施。在发布应用之前,应用需要经过签名加密,以确保应用的身份可信,防止应用被篡改或恶意注入恶意代码。下面我将详细介绍安卓应用签名加密的原理和步骤。1. 签名加密的原理在安卓系统中,每个应用都有一个唯一的证书
2023-07-17
安卓安装包如何更改签名信息文件
安卓应用安装包(APK)是Android系统中的安装文件,它包含了应用程序及其相关资源。在发布应用时,开发人员需要给APK文件进行签名,以确保文件的完整性和来源可靠性。但有时候,开发人员可能需要更改APK文件的签名信息,例如在应用迁移、发布渠道变更或者测试
2023-07-17
查看签名apk
签名是Android应用开发中的一个重要步骤,用于验证应用的身份和完整性。在发布应用前,开发者需要对应用进行签名,并获取一个被称为签名证书的文件。在安装应用时,系统会验证应用的签名,确保应用来自可信的发布者,并且未被篡改。签名过程可以简单概括为以下几个步骤
2023-07-17
kali的apk签名
Kali是一款基于Debian的Linux发行版,专注于渗透测试和网络安全。它提供了广泛的安全工具和资源,使得渗透测试人员能够评估和保护网络的安全性。在移动应用安全测试领域,Kali也被广泛使用。APK签名是Android应用开发中非常重要的一步。签名AP
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4