在Android开发中,创建JKS(Java KeyStore)证书是非常重要的步骤,特别是在应用程序中使用HTTPS加密通信时。本文将详细介绍JKS证书的原理和创建过程。
1. JKS证书的原理
JKS证书是一种用于存储和管理密钥和证书的Java密钥库格式。JKS证书由密钥、证书链和可信的CA(证书颁发机构)的根证书组成。在Android开发中,我们通常使用Android Studio自动生成和管理JKS证书。
2. 创建JKS证书的步骤
下面是创建JKS证书的详细步骤:
步骤1: 打开Android Studio并创建/打开Android项目。
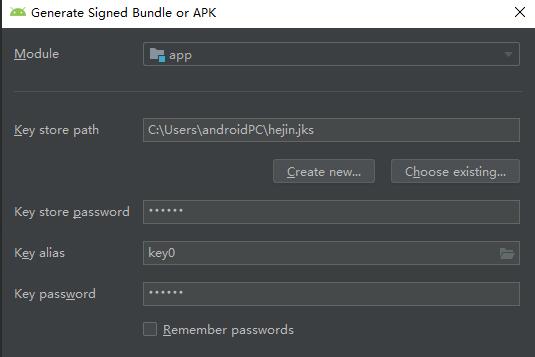
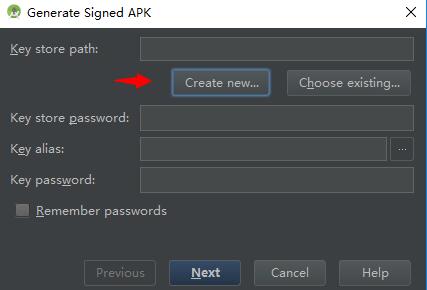
步骤2: 在Android Studio的顶部菜单栏中,选择“Build” -> “Generate Signed Bundle / APK”。
步骤3: 在弹出的对话框中,选择“Android App Bundle”或“APK”。
步骤4: 在“Create New Keystore”部分,选择“JKS”作为密钥存储格式。填写必要的信息,如密钥存储路径、密钥存储密码、密钥别名、密钥密码等。请确保填写的信息安全并保存好。
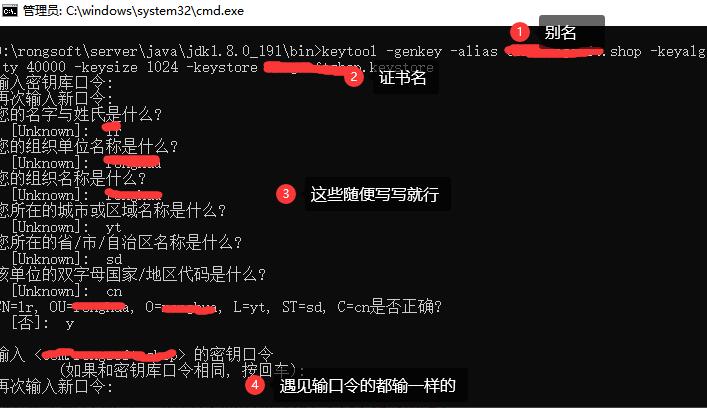
步骤5: 在“Certificate”部分,填写必要的信息,如姓名、组织单位、组织、城市、州、国家/地区等。
步骤6: 在“Validity”部分,设置证书的有效期限。
步骤7: 在“Path”部分,选择根证书和中间证书文件(如果有)的路径。
步骤8: 点击“Next”按钮,选择构建类型(release或debug)并点击“Finish”按钮。
通过以上步骤,就成功创建了一个JKS证书。
3. 证书的使用
创建好JKS证书后,可以在Android应用程序中使用它来实现HTTPS加密通信。以下是在Android应用程序中使用JKS证书的步骤:
步骤1: 将JKS证书文件复制到Android工程的“app”模块中的“res”文件夹下。
步骤2: 在应用程序的网络请求中,加载JKS证书文件并添加到TLS连接中。
例如,使用OkHttp库发送HTTPS请求的代码如下:
```
OkHttpClient client = new OkHttpClient.Builder()
.sslSocketFactory(getSSLSocketFactory(context))
.build();
private SSLSocketFactory getSSLSocketFactory(Context context) {
try {
CertificateFactory cf = CertificateFactory.getInstance("X.509");
InputStream certInputStream = context.getResources().openRawResource(R.raw.your_certificate);
Certificate ca;
try {
ca = cf.generateCertificate(certInputStream);
} finally {
certInputStream.close();
}
KeyStore keyStore = KeyStore.getInstance("JKS");
keyStore.load(null, null);
keyStore.setCertificateEntry("your_certificate_alias", ca);
TrustManagerFactory tmf = TrustManagerFactory.getInstance(TrustManagerFactory.getDefaultAlgorithm());
tmf.init(keyStore);
SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, tmf.getTrustManagers(), null);
return sslContext.getSocketFactory();
} catch (Exception e) {
e.printStackTrace();
return null;
}
}
```
通过以上代码,在应用程序的网络请求中就可以使用JKS证书进行HTTPS加密通信了。
总结
通过本文,你了解了JKS证书的原理和创建过程。创建并使用JKS证书是Android开发中保障应用程序通信安全的重要一步。希望本文对你在Android开发中使用JKS证书有所帮助。