批量签名apk脚本是一种自动化的工具,可以帮助开发者快速对多个apk文件进行数字签名。本教程将介绍批量签名脚本的原理和详细步骤。
### 1. 原理介绍
在Android应用开发中,为了确保应用的安全性和完整性,每个apk文件都需要进行数字签名。数字签名是通过使用开发者的私钥对应用进行加密,并附加一个签名文件到apk中的过程。这个签名文件包含了应用的哈希值和证书等信息,可以用来验证应用的来源和完整性。
批量签名脚本的原理就是通过自动化的方式,将开发者的私钥应用到多个apk文件中,生成对应的签名文件,从而省去了逐个手动签名的步骤。
### 2. 批量签名脚本的准备工作
在进行批量签名之前,需要准备好以下几个文件:
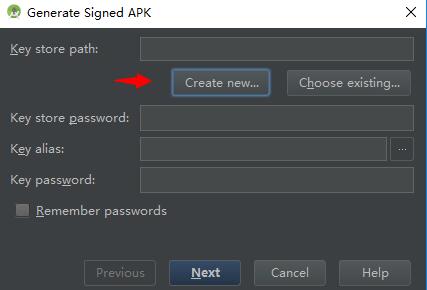
- 开发者私钥:通常以.keystore或.jks文件的形式存在,用于生成数字签名。如果你还没有私钥,可以通过运行以下命令生成:
```
keytool -genkey -alias [别名] -keyalg RSA -validity [有效期天数] -keystore [私钥文件路径]
```
- apk文件:需要签名的apk文件,可以将这些文件放在同一个文件夹中。
### 3. 编写批量签名脚本
根据操作系统的不同,可以选择使用不同的批处理脚本或脚本语言来编写批量签名脚本。以下是一个使用Python脚本的示例:
```python
import os
# 定义私钥和apk文件的路径
keystore_path = "path/to/your/keystore.keystore"
alias = "your_alias"
password = "your_password"
apk_folder = "path/to/apk/folder"
# 遍历apk文件夹中的apk文件
for filename in os.listdir(apk_folder):
if filename.endswith(".apk"):
apk_path = os.path.join(apk_folder, filename)
# 使用jarsigner命令对apk文件进行签名
command = "jarsigner -verbose -sigfile CERT -digestalg SHA1 -sigalg MD5withRSA -keystore %s -storepass %s -keypass %s %s %s" % (keystore_path, password, password, apk_path, alias)
# 执行命令
os.system(command)
```
在上面的示例中,你需要将`keystore_path`、`alias`、`password`和`apk_folder`替换为自己的实际路径。
### 4. 运行批量签名脚本
保存脚本文件并在命令行执行`python 签名脚本文件名.py`,即可运行批量签名脚本。脚本将自动遍历指定的apk文件夹,并对每个apk文件进行签名。
### 5. 验证签名结果
在脚本运行完成后,可以通过以下命令验证签名是否成功:
```
jarsigner -verify -verbose -certs apk文件路径 -keystore keystore路径
```
如果看到输出中有`jar verified.`的字样,表示签名验证通过。
### 总结:
批量签名脚本可以快速、准确地对多个apk文件进行数字签名,提高了开发者的工作效率。通过本教程,你学习了批量签名脚本的原理和详细步骤,希望可以帮助你在应用开发中更好地使用签名工具。