免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

apk解压修改后安装时要签名

在Android开发中,APK是一种Android应用程序的打包文件格式。APK文件包含了应用程序的所有代码、资源和配置文件等,它可以方便地在Android设备上安装和分发。

在进行APK修改后重新安装时,需要对APK进行签名。APK签名的原理是使用数字证书对APK进行加密,以确保APK的完整性和安全性。

APK签名有以下几个步骤:

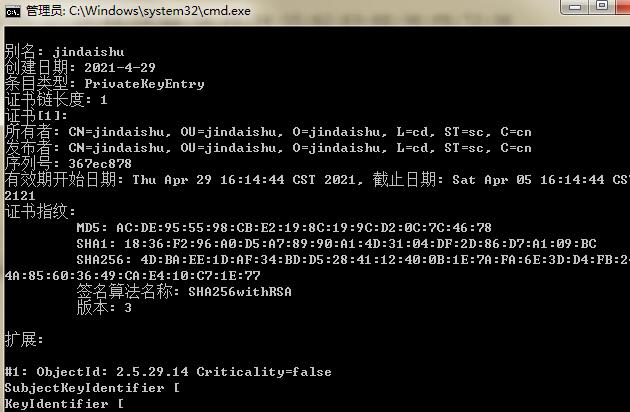
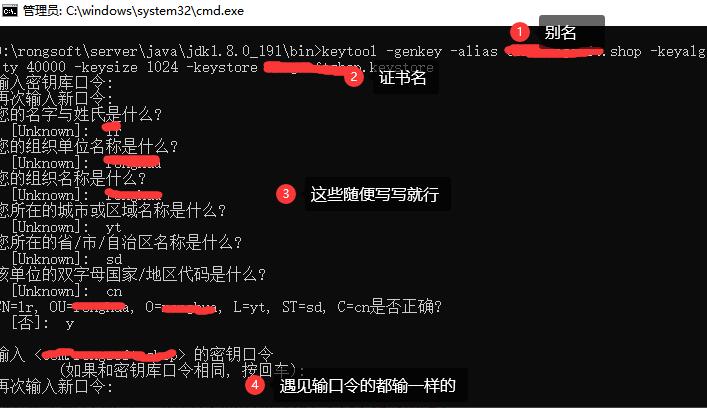
1. 生成密钥库:首先,需要生成一个密钥库文件(KeyStore),该文件包含了签名密钥的信息。通常情况下,我们可以使用Java的keytool工具来生成密钥库文件。

2. 生成签名密钥:使用keytool工具,可以生成一个私钥和相应的公钥。私钥用于对APK进行签名,而公钥用于验证APK的签名是否有效。

3. 签名APK:使用Android SDK提供的工具apksigner或jarsigner来对APK进行签名。这些工具会使用先前生成的私钥对APK进行加密,并将签名信息嵌入到APK文件的指定位置。

4. 验证签名:在安装APK或在运行时,Android系统会验证APK的签名是否有效。系统会使用APK中的公钥对签名进行解密,并比对解密后的签名和APK中嵌入的签名是否一致,以此来确保APK的完整性和未被篡改。

通过对APK进行签名,可以避免未经授权的修改、篡改和恶意注入等问题。签名后的APK在安装和运行时能够得到系统的验证,从而保障了应用程序的安全性。

需要注意的是,如果对已签名的APK文件进行修改,比如修改其中的代码或资源文件,其签名会失效。这是因为签名是基于APK文件的内容的,一旦APK文件内容发生变化,签名就会失效。因此,在对APK进行修改后重新安装时,需要重新对APK进行签名。

总结起来,APK签名是保证Android应用程序的完整性和安全性的重要手段。通过对APK进行签名,可以确保APK的内容未被篡改,并且可以验证APK的来源可信。签名后的APK能够在安装和运行时得到系统的验证,从而提供更高的安全性保障。

相关知识:
苹果tf签名的实现原理是什么
苹果TF签名的实现原理简单来说是通过证书机制来实现的。下面我将详细介绍一下苹果TF签名的实现原理。苹果的TF签名(Team Provisioning Profile Signing)是用于在开发和发布应用程序时,将应用程序与开发者账户相关联的一种签名机制。
2023-07-20
安卓系统重签名
安卓系统的重签名是指在已经签名的应用基础上进行二次签名,通常用于替换现有应用的签名,以达到伪装或破解等目的。首先,我们需要了解一下应用签名的基本原理。在安卓系统中,每个应用都需要进行签名才能被安装和运行。签名的目的是为了保证应用的完整性和来源可信性。应用签
2023-07-17
安卓安装包没有签名文件如何解决
在安卓开发中,签名文件是非常重要的一个组成部分。签名文件用于标识应用程序的身份和完整性,以确保安全性和防止篡改。如果安卓安装包没有签名文件,将无法进行安装和运行。下面将详细介绍如何解决安卓安装包没有签名文件的问题,同时解释签名文件的原理。1. 签名文件的原
2023-07-17
安卓apk修改签名软件
标题:安卓APK修改签名软件:原理与详细介绍导语:在安卓开发和应用分发过程中,APK签名是一个重要的环节。本文将介绍安卓APK修改签名软件的原理,并详细介绍一款常用的工具。一、APK签名原理简介在安卓系统中,APK签名是为了验证应用的完整性和来源的一种机制
2023-07-17
apk重新签名的工具
APK重新签名是指修改APK文件中的数字签名,使其与原始签名不同。这种做法通常用于修改APK文件的内容,或者将APK文件修改后推出作为原作者的作品。APK文件是Android应用的安装包,它是一个压缩文件,内部包含了应用的代码、资源和数字签名等信息。数字签
2023-07-17
apk修改后为什么要重新签名
APK签名是Android应用程序打包和分发过程中的一个重要环节。在开发过程中,开发人员通常通过使用开发密钥签署应用程序,以验证应用程序的身份和完整性。然而,当应用程序准备发布或者在不同的环境中部署时,为了保证应用程序的安全性,需要使用发布密钥重新签名AP
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4