A:安卓应用签名是一种确保应用来源可信、完整性受保护的重要机制。签名能够验证应用是否被篡改过,防止恶意应用的传播和植入。签名的原理是使用一个加密算法将应用的二进制文件(APK)与开发者的私钥进行计算,生成一个唯一的签名文件。在应用安装时,系统会验证签名文件的完 详情
A:在安卓开发中,签名文件(Keystore)是用于对应用进行数字签名的文件。数字签名是一种验证应用的安全性和完整性的重要方式,通过签名文件,开发者可以证明应用的真实性,并保证在更新应用时不被篡改。下面将详细介绍安卓开发签名文件的生成原理和步骤。1. 签名文件 详情
A:要让apk签名校验通过,首先需要了解 apk 签名的原理和流程。APK 签名是为了验证 APK 文件的完整性和真实性,以确保它没有被篡改或被恶意软件替代。APK 签名的流程如下:1. 生成密钥库:首先需要使用 keytool 命令生成一个密钥库文件(.jk 详情
A:APK(Android Package)是Android系统中的应用安装包,用于在Android设备上安装应用程序。APK文件可以包含应用程序的代码、资源文件、配置文件等内容。每个APK文件都需要进行签名,以确保安装的应用程序没有被篡改或者被恶意作者重新打 详情
A:要让apk签名校验通过,首先需要了解 apk 签名的原理和流程。APK 签名是为了验证 APK 文件的完整性和真实性,以确保它没有被篡改或被恶意软件替代。APK 签名的流程如下:1. 生成密钥库:首先需要使用 keytool 命令生成一个密钥库文件(.jk 详情
A:APK(Android Package)是Android系统中的应用安装包,用于在Android设备上安装应用程序。APK文件可以包含应用程序的代码、资源文件、配置文件等内容。每个APK文件都需要进行签名,以确保安装的应用程序没有被篡改或者被恶意作者重新打 详情
注册成为一门APP开发者
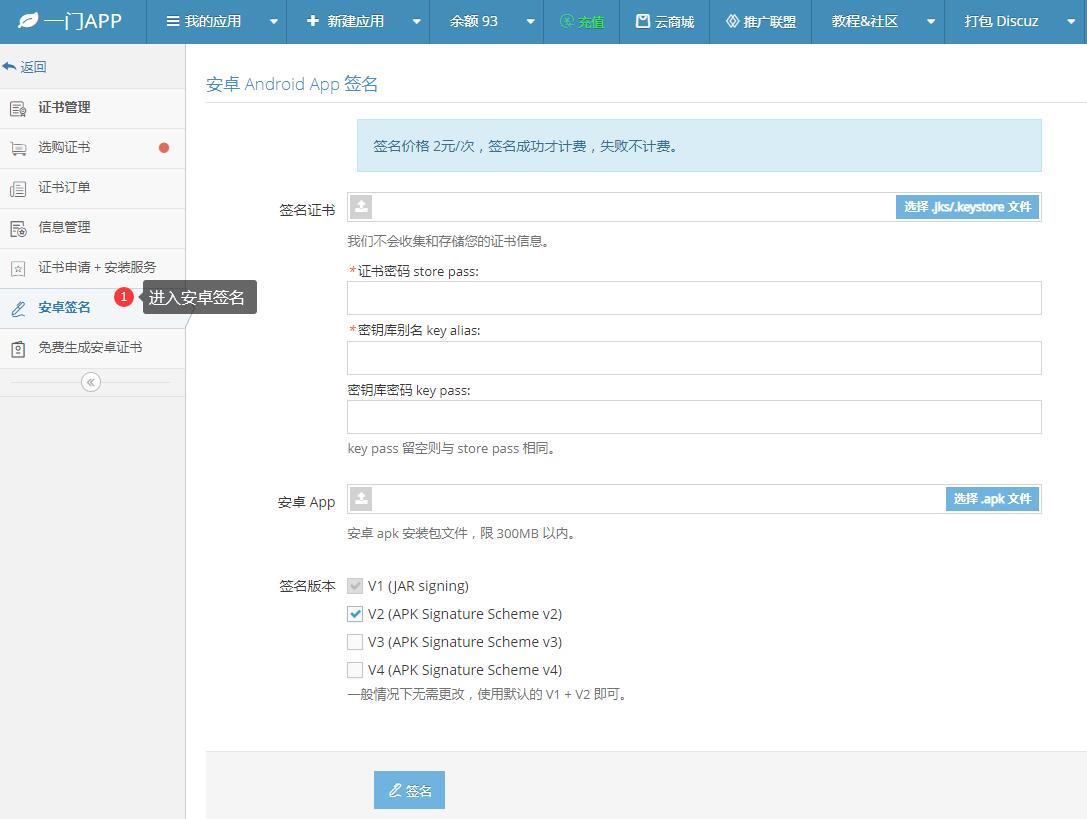
进入安卓重签名工具
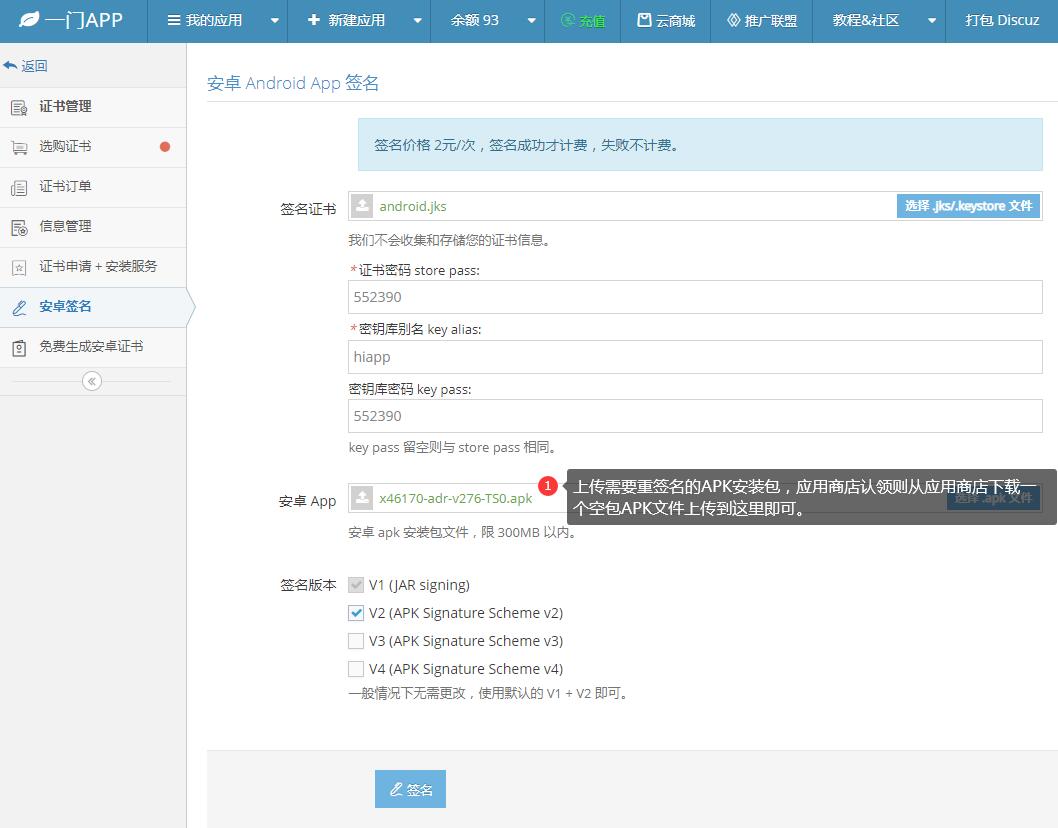
上传安卓证书、APK文件
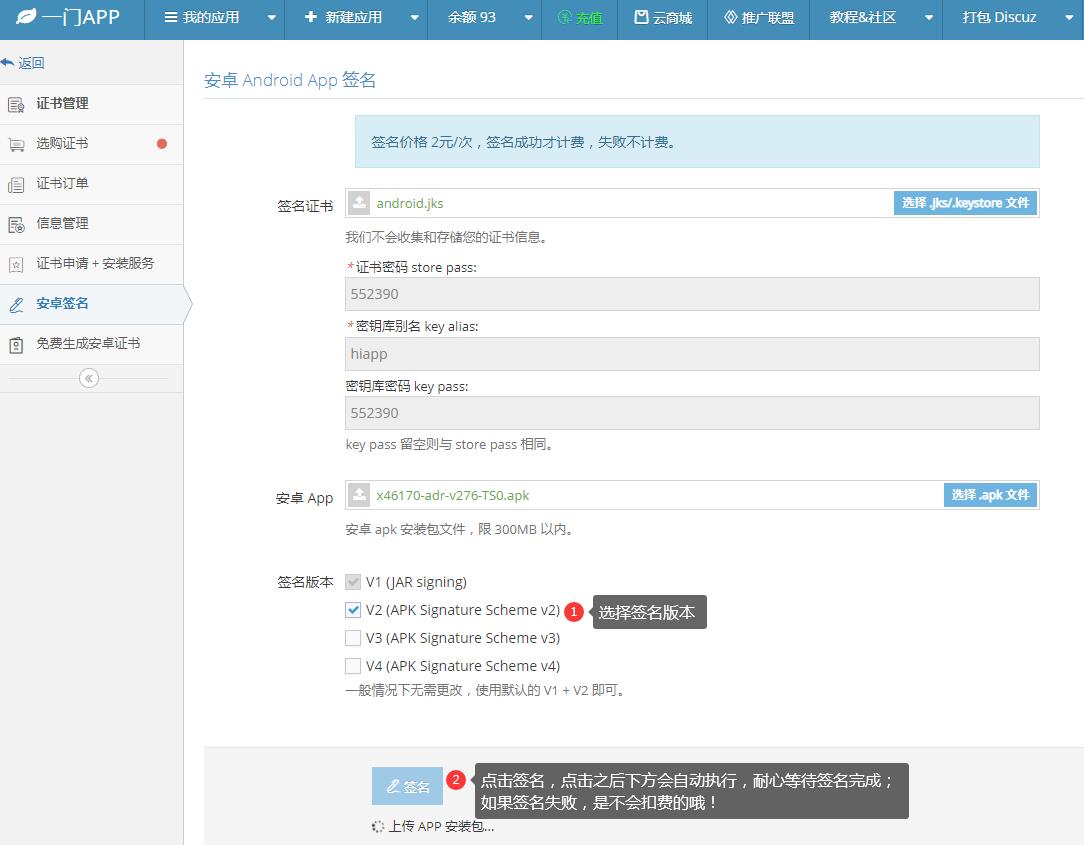
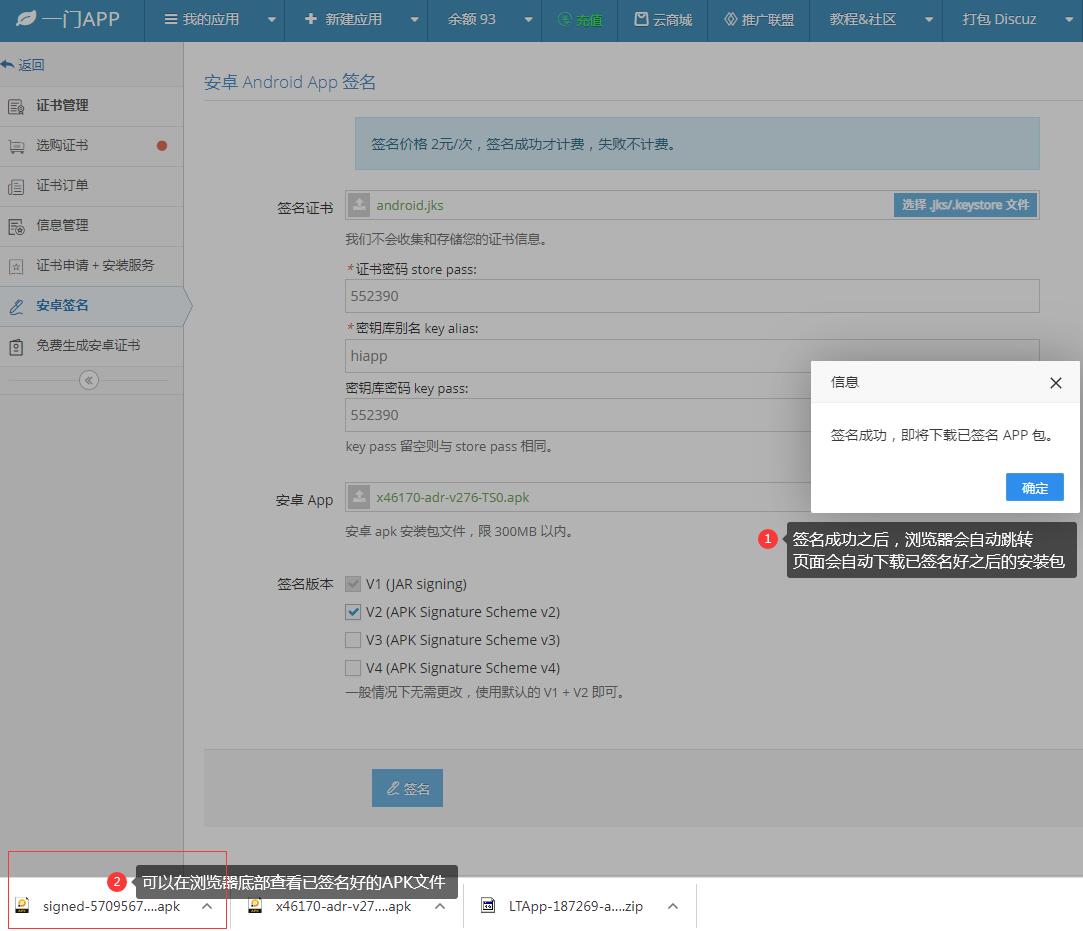
在线一键重签名APK文件