安卓逆向签名校验是一种应用程序安全领域的技术,用于验证安卓应用程序是否被篡改。在进行安装或者更新应用程序时,系统会对应用程序的签名进行校验,以确保应用程序的完整性和真实性。逆向签名校验则是针对攻击者通过逆向工程的方式修改应用程序进行篡改的情况而设计的。
逆向签名校验是通过对应用程序签名进行解析和校验来保证应用程序的完整性和真实性。下面将详细介绍逆向签名校验的原理和实现步骤。
1. 签名校验原理:
在安装或者更新应用程序时,系统会对应用程序进行签名验证。签名是通过将应用程序的数字证书私钥对应用程序的数字摘要进行加密生成的。数字摘要是由应用程序的所有文件内容计算得到的一个固定长度的字符串。在签名校验过程中,系统会使用应用程序的公钥来解密签名并与应用程序的数字摘要进行比对,如果一致说明应用程序未被篡改,否则会提示签名不一致的错误。
2. 实现步骤:
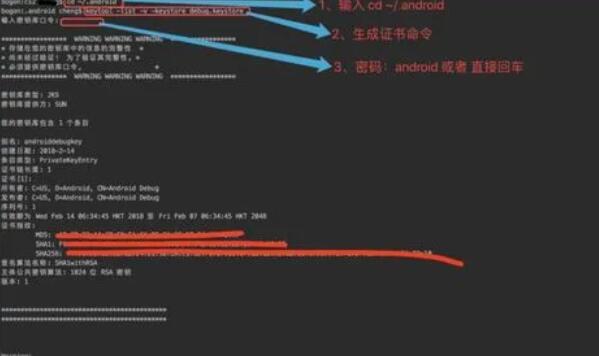
- 获取应用程序签名信息:可以通过命令行工具或者代码获取应用程序的签名信息。在命令行中,可以使用如下命令获取应用程序的签名信息:
```
keytool -list -v -keystore your_keystore_path
```
- 解析签名信息:获取到签名信息后,可以使用代码解析签名信息,获取应用程序的包名、版本号、证书指纹等信息。可以使用Java中的KeyStore类来实现签名信息的解析。例如:
```java
PackageManager packageManager = getPackageManager();
String packageName = getPackageName();
PackageInfo packageInfo = packageManager.getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
byte[] certBytes = signature.toByteArray();
CertificateFactory certificateFactory = CertificateFactory.getInstance("X509");
X509Certificate x509Certificate = (X509Certificate) certificateFactory.generateCertificate(new ByteArrayInputStream(certBytes));
// 获取证书指纹等信息
String fingerprint = byte2HexString(x509Certificate.getEncoded());
// 进行校验操作
// ...
}
```
- 校验应用程序签名:在获取到签名信息后,可以进行校验操作,确保应用程序的签名不被篡改。常见的校验方式有如下几种:
- 比对证书指纹:可以将预先计算好的证书指纹与解析得到的证书指纹进行比对,如果不相等则说明应用程序的签名被篡改。可以通过如下代码实现证书指纹的比对:
```java
String expectedFingerprint = "your_expected_fingerprint";
if (!fingerprint.equals(expectedFingerprint)) {
// 签名不一致,应用程序可能被篡改
}
```
- 验证证书链:可以通过验证证书链来确保应用程序的签名可信。可以通过如下代码实现证书链的验证:
```java
try {
x509Certificate.verify(rootCertificate.getPublicKey());
// 验证通过,签名可信
} catch (Exception e) {
// 验证失败,签名被篡改
}
```
- 检查应用程序的包名和版本号等信息:可以通过比对预期的包名和版本号与解析得到的包名和版本号进行比对,如果不相等则说明应用程序的签名被篡改。
通过以上步骤,可以实现对安卓应用程序进行逆向签名校验,保证应用程序的完整性和真实性。逆向签名校验是一种有效的安全措施,可以减少应用程序被篡改的风险,提高用户数据和隐私的安全性。