Android平台上的应用程序必须经过打包和签名才能在设备上安装和运行。打包包括将应用程序的源代码和资源文件转换为Android可识别的格式,而签名则是对应用程序进行数字签名以确认其来源和完整性。本文将介绍Android应用程序打包和证书的原理和详细过程。
一、打包流程
Android应用程序的打包过程可以简单概括为以下几个步骤:
1. 构建项目:使用Java编译器将应用程序的源代码转换为Java字节码文件(.class文件)。
2. 资源文件处理:将项目中的资源文件(如图片、布局文件等)转换为二进制格式,并生成R.java文件,用于在编译时引用资源。
3. 生成DEX文件:将Java字节码文件转换为Dalvik Executable(DEX)文件,该文件是Android系统上运行的二进制文件。
4. 打包APK:将生成的DEX文件与清单文件(AndroidManifest.xml)以及其他资源文件(如图片、音频等)打包成Android Package(APK)文件。
二、签名证书
为了确保应用程序的来源和完整性,Android应用程序需要进行数字签名。数字签名是使用开发者的私钥对应用程序进行加密的过程,以后续能够验证开发者身份和应用程序的完整性。
签名证书可以分为两种类型:调试证书和发布证书。
1. 调试证书:Android开发工具包(Android SDK)在安装时会自动在本地生成一个调试证书,用于开发和调试阶段使用。调试证书的别名为"androiddebugkey",密码为"default"。开发者可以使用该证书对应用程序进行签名,但不建议在发布时使用。
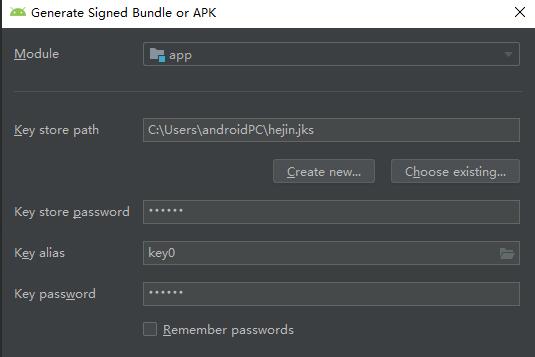
2. 发布证书:当准备发布应用程序时,需要使用自己的签名证书对应用程序进行签名。可以使用Java密钥库(Java KeyStore)来管理签名证书。可以使用keytool工具生成密钥库,并使用 jarsigner 工具对应用程序进行签名。
三、证书生成及使用流程
以下是生成和使用签名证书的详细步骤:
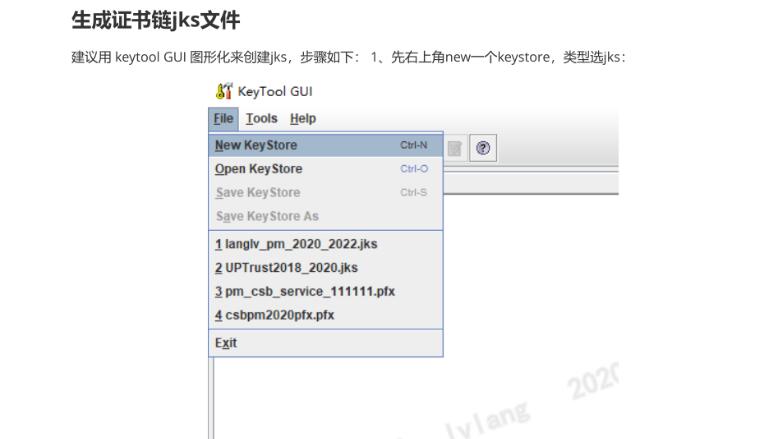
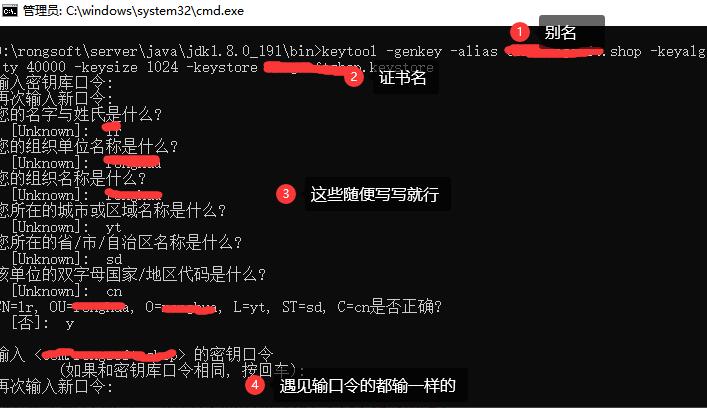
1. 生成密钥库:
- 打开命令提示符或终端窗口。
- 导航到希望存储密钥库的目录。
- 运行以下命令生成密钥库:keytool -genkeypair -alias [别名] -keyalg RSA -keysize 2048 -validity [有效期天数] -keystore [密钥库名称]
例:keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 365 -keystore mykeystore.jks
- 根据提示输入相关信息(如姓名、组织名等)和密码。
2. 生成APK文件:
- 在Android项目根目录下运行以下命令:gradlew assembleRelease
- 这将生成一个未签名的APK文件,位于项目的build/outputs/apk目录下。
3. 签名APK文件:
- 在命令提示符或终端窗口中导航到keytool工具所在位置。
- 运行以下命令:jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore [密钥库名称] [未签名APK文件路径] [别名]
例:jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks app-release-unsigned.apk mykey
- 根据提示输入密钥库密码和别名密码。
4. 优化APK文件(可选):
- 在Android SDK目录中找到zipalign工具,并运行以下命令:zipalign -v 4 [已签名APK文件] [优化后APK文件]
例:zipalign -v 4 app-release-unsigned.apk app-release.apk
四、总结
本文简要介绍了Android应用程序的打包和签名证书的概念和流程。打包过程包括构建项目、处理资源文件、生成DEX文件和打包APK文件;签名证书分为调试证书和发布证书,发布证书需要使用keytool和jarsigner工具生成和签名。通过了解打包和签名的流程,开发者可以更好地理解Android应用程序的构建和发布过程,进一步提高应用程序的安全性和可信度。