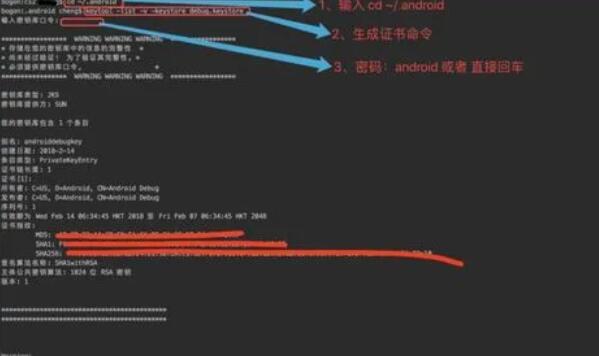
APK加入证书是一种在Android应用开发中常用的操作,它可以保证应用的安全性和可信度。在本文中,我将详细介绍APK加入证书的原理和操作步骤。
首先,让我们来了解一下什么是证书。在计算机领域,证书是一种数字文件,用于证明某个实体(例如个人、组织或网站)的身份和可信度。证书通常由一个受信任的第三方机构颁发,该机构称为证书颁发机构(CA)。证书中包含有关实体的信息,以及该实体的公钥和数字签名。
在APK加入证书的过程中,我们需要以下几个步骤:
1. 生成密钥对:首先,我们需要生成一个密钥对,包括一个私钥和一个公钥。私钥用于对应用进行签名,而公钥将被包含在证书中,用于验证应用的可信度。
2. 创建证书签名请求(CSR):接下来,我们需要为应用创建一个证书签名请求(CSR),其中包含有关应用和密钥对的信息。CSR将被发送给CA,以便CA可以生成一个与应用相关联的证书。
3. 认证和颁发证书:CA收到CSR后,将对应用和密钥对进行验证,并在通过验证后生成一个证书。证书由CA的私钥签名,以证明其可信度。
4. 导入证书:一旦获得了证书,我们可以将其导入到Android Studio或其他类似的开发环境中。在构建APK时,我们可以选择使用该证书对应用进行签名。
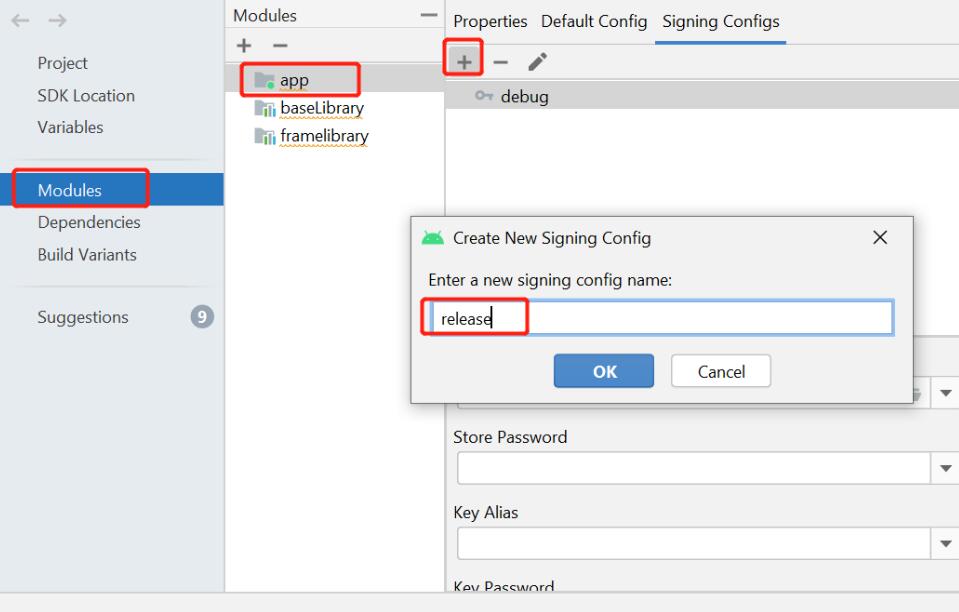
在实际操作中,我们可以使用Android Studio的“Build”选项来导入证书并对应用进行签名。以下是一些详细的步骤:
1. 打开Android Studio,并打开应用项目。
2. 在项目根目录中找到“app”文件夹,并打开其中的“build.gradle”文件。
3. 在文件中找到“android”部分,并添加以下代码:
```groovy
signingConfigs {
release {
storeFile file("your_keystore_path")
storePassword "your_keystore_password"
keyAlias "your_key_alias"
keyPassword "your_key_password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
在上述代码中,我们指定了证书的路径和密码。你需要将“your_keystore_path”替换为你证书的路径,将“your_keystore_password”替换为你证书的密码,将“your_key_alias”替换为你的密钥别名,将“your_key_password”替换为你的密钥密码。
4. 保存文件后,我们可以使用Android Studio的“Build”菜单选项来构建APK。构建完成后,APK将使用指定的证书进行签名。
通过以上步骤,我们可以成功将证书加入APK,并提高应用的安全性和可信度。
总结起来,APK加入证书是一种保证应用安全性和可信度的重要操作。通过生成密钥对、创建证书签名请求、认证和颁发证书,并最终导入证书并签名APK,我们可以确保应用的完整性和安全性。希望本文对你了解APK加入证书的原理和操作步骤有所帮助。