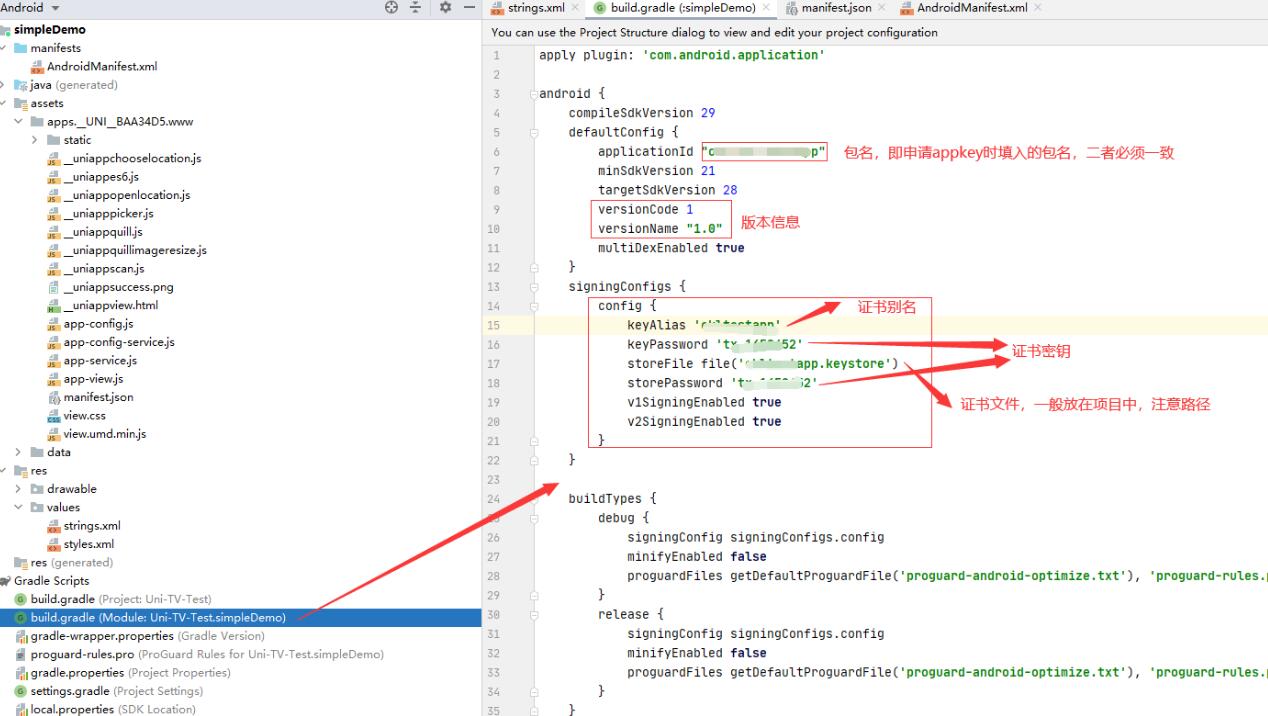
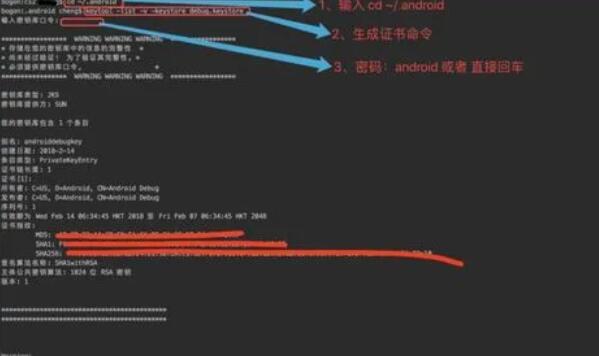
给apk包签名是将apk文件与一个数字证书进行关联,以确保apk的完整性和真实性。这个过程是为了确保安装apk的用户可以信任该应用的来源和内容,同时也是为了防止未经授权的应用被篡改或恶意使用。在Android开发中,apk签名是非常重要且必不可少的一步。
下面我将详细介绍如何使用PHP语言给apk包签名的原理和步骤:
1. 了解apk签名原理
在Android开发中,apk签名使用的是基于公钥密码学的数字签名算法。首先,开发者需要生成一对公私钥,公钥是用于验证签名的有效性,私钥用于生成签名。开发者将应用的所有文件进行整理和打包后,使用私钥对整个应用进行签名,并将该签名一起打包进apk中。当用户安装应用时,系统会自动验证apk的签名是否与证书中的公钥匹配,以此判断apk的合法性。
2. 生成密钥对
使用PHP的openssl库生成一对公私钥,可以使用以下代码片段:
```php
$config = [
'private_key_bits' => 2048,
'private_key_type' => OPENSSL_KEYTYPE_RSA,
];
$privateKey = openssl_pkey_new($config);
openssl_pkey_export($privateKey, $privateKeyString);
$details = openssl_pkey_get_details($privateKey);
$publicKey = $details['key'];
echo $publicKey; // 公钥
echo $privateKeyString; // 私钥
?>
```
你可以将生成的公私钥保存到本地,以便之后使用。
3. 给apk包签名
在PHP中,可以使用`exec`函数来执行命令行。使用`jarsigner`工具给apk包签名,具体命令如下:
```php
$apkPath = "/path/to/your.apk";
$keystorePath = "/path/to/your.keystore"; // 密钥库文件路径
$alias = "your_alias"; // 密钥库别名
$storepass = "your_storepass"; // 密钥库密码
$keypass = "your_keypass"; // 别名密码
$command = "jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore {$keystorePath} -storepass {$storepass} -keypass {$keypass} {$apkPath} {$alias}";
exec($command);
?>
```
这个命令会使用指定的密钥库和别名对apk进行签名。
4. 验证签名
为了验证apk的签名,可以使用PHP的openssl库和zip库进行操作。具体步骤如下:
- 使用`openssl_pkcs7_verify`函数来验证apk包的签名:
```php
$apkPath = "/path/to/your.apk";
$signatureBlock = "META-INF/CERT.RSA"; // apk签名所在的文件路径
$apkFile = new ZipArchive();
$apkFile->open($apkPath);
$certificate = $apkFile->getFromName($signatureBlock);
$valid = openssl_pkcs7_verify($apkPath, PKCS7_NOCHAIN, $certificate, [], [], $certificate, $outData);
if ($valid) {
echo "Signature is valid";
} else {
echo "Signature is invalid";
}
?>
```
- 如果签名验证成功,可以从签名文件中提取出公钥,并与之前生成的公钥做比较:
```php
$publicKeyFromSignature = openssl_x509_parse($certificate);
if ($publicKeyFromSignature['key'] === $publicKey) {
echo "Public key match, signature is valid";
} else {
echo "Public key does not match, signature is invalid";
}
?>
```
通过以上步骤,就可以通过PHP给apk包签名并验证签名的有效性了。值得注意的是,签名过程中需要用到安装有Java JDK(Java Development Kit)的机器,并且需要配置相关环境变量。
希望以上内容能对你有所帮助,如果有任何疑问,请随时向我提问。