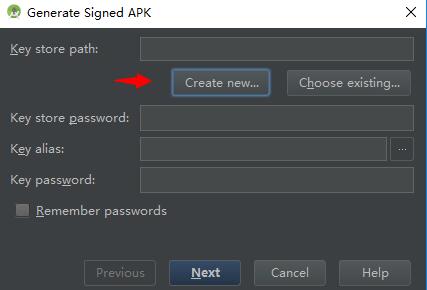
在Android应用开发中,APK签名是确保应用来源可信的重要步骤之一。APK签名允许用户验证应用的真实性并保证在部署和安装过程中没有被篡改。本文将详细介绍APK复制签名的原理以及具体的步骤。
1. APK签名原理:
APK签名基于公钥加密和数字证书的机制。开发者使用私钥对应用进行签名,生成签名文件。在安装应用时,系统使用由开发者提供的公钥来验证签名文件的完整性和真实性。如果签名验证通过,则应用被视为可信任的来源。
2. APK复制签名步骤:
2.1 获取签名证书:
首先,需要获取应用的签名证书。可以使用以下命令获取APK的签名信息:
```
keytool -list -printcert -jarfile app.apk
```
其中,app.apk为待查询签名的APK文件,上述命令将返回签名证书的相关信息,包括公钥指纹和有效期等。
2.2 复制签名:
复制签名的目的是为了在另一个APK文件中使用相同的签名。可以将签名复制到其他应用中,以确保该应用能够作为现有应用的更新版本进行安装。以下是具体步骤:
2.2.1 创建签名目录:
首先,创建一个用于存储签名文件的目录。例如,在命令行中执行以下命令创建名为"sign"的文件夹:
```
mkdir sign
```
2.2.2 复制签名文件:
将应用的签名证书文件复制到创建的签名目录中。例如,可以使用以下命令将签名证书文件拷贝到目录中:
```
cp ~/.android/debug.keystore sign/debug.keystore
```
这里假设签名证书是使用默认的debug.keystore文件生成的。如果使用自定义的签名证书,需要将相应的证书文件替换为debug.keystore。
2.2.3 创建签名配置文件:
创建一个签名配置文件,用于指定签名相关的参数。例如,在签名目录中创建一个名为"config.properties"的文件,并按照以下格式填写内容:
```
key.alias=androiddebugkey
key.password=android
store.file=debug.keystore
store.password=android
```
在这个文件中,key.alias指定了签名别名,key.password指定了签名密码,store.file指定了签名证书文件名,store.password指定了签名证书密码。
2.2.4 复制签名文件到目标APK:
将签名目录中的签名文件复制到目标APK的META-INF目录中。例如,可以使用以下命令将签名文件复制到APK中:
```
cp -r sign/* target_app/META-INF/
```
这里假设目标APK的路径为target_app/META-INF/。
3. 测试验证签名:
可以使用以下命令验证签名是否复制成功:
```
jarsigner -verify -verbose -certs target_app.apk
```
如果签名验证通过,则会输出签名相关的信息,否则会输出相应的错误信息。
总结:
APK复制签名是为了确保应用更新版本的安装成功。通过获取签名证书,复制签名文件到目标APK中,可以实现签名的复制。在实际应用开发中,需要注意签名证书的保密和安全,避免私钥泄露。
以上是APK复制签名的原理和详细介绍。了解和掌握APK签名的相关知识,有助于开发者保证应用的可信性和安全性。