A:安卓应用获取签名是一种验证应用安全性的方法,通过签名可以确认应用的发布者,并验证应用数据的完整性和真实性。签名也可以用于应用市场或手机系统的权限验证。在安卓系统中,应用签名是通过使用开发者的私钥对应用的数字证书进行加密生成的。每个应用都有一个唯一的签名信息 详情
A:当一个apk文件经过加固处理后,它的签名是不会改变的。签名是一个apk文件的重要组成部分,它用来验证apk的完整性和来源。在apk文件中,签名信息保存在META-INF目录下的CERT.RSA文件中。加固处理只会针对apk文件的代码和资源进行修改,而不会改 详情
A:安卓应用获取签名是一种验证应用安全性的方法,通过签名可以确认应用的发布者,并验证应用数据的完整性和真实性。签名也可以用于应用市场或手机系统的权限验证。在安卓系统中,应用签名是通过使用开发者的私钥对应用的数字证书进行加密生成的。每个应用都有一个唯一的签名信息 详情
A:当一个apk文件经过加固处理后,它的签名是不会改变的。签名是一个apk文件的重要组成部分,它用来验证apk的完整性和来源。在apk文件中,签名信息保存在META-INF目录下的CERT.RSA文件中。加固处理只会针对apk文件的代码和资源进行修改,而不会改 详情
A:安卓应用获取签名是一种验证应用安全性的方法,通过签名可以确认应用的发布者,并验证应用数据的完整性和真实性。签名也可以用于应用市场或手机系统的权限验证。在安卓系统中,应用签名是通过使用开发者的私钥对应用的数字证书进行加密生成的。每个应用都有一个唯一的签名信息 详情
A:当一个apk文件经过加固处理后,它的签名是不会改变的。签名是一个apk文件的重要组成部分,它用来验证apk的完整性和来源。在apk文件中,签名信息保存在META-INF目录下的CERT.RSA文件中。加固处理只会针对apk文件的代码和资源进行修改,而不会改 详情
注册成为一门APP开发者
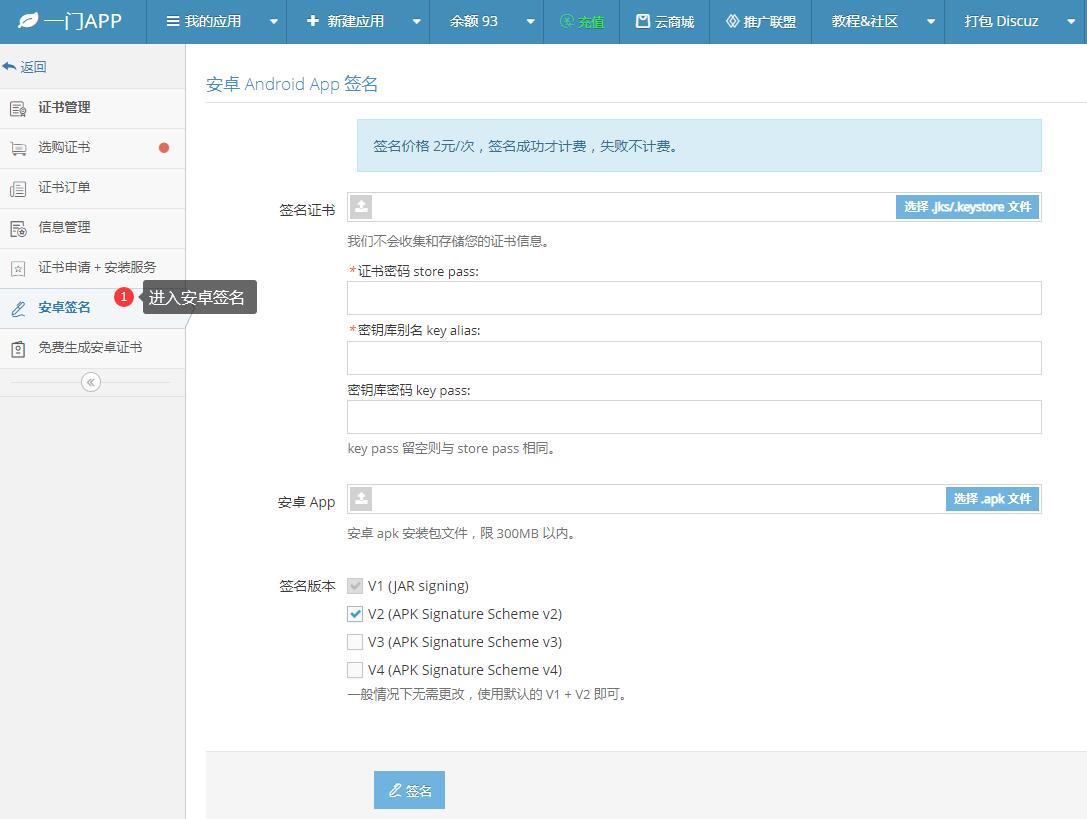
进入安卓重签名工具
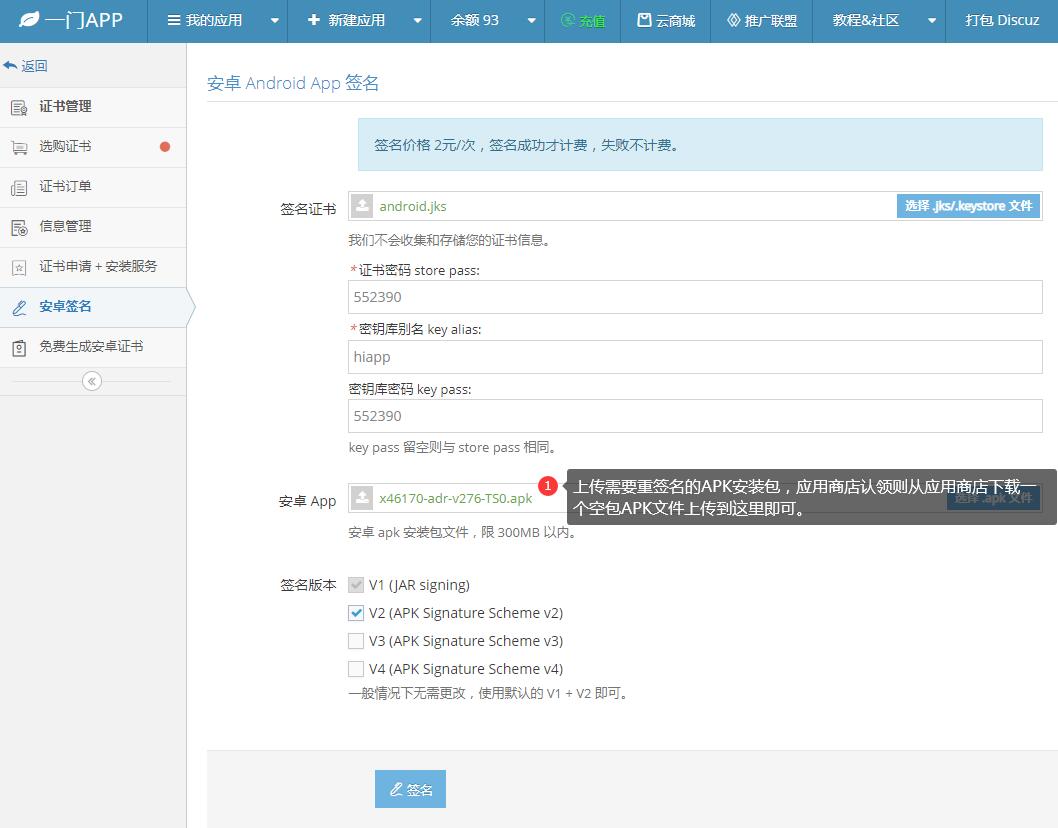
上传安卓证书、APK文件
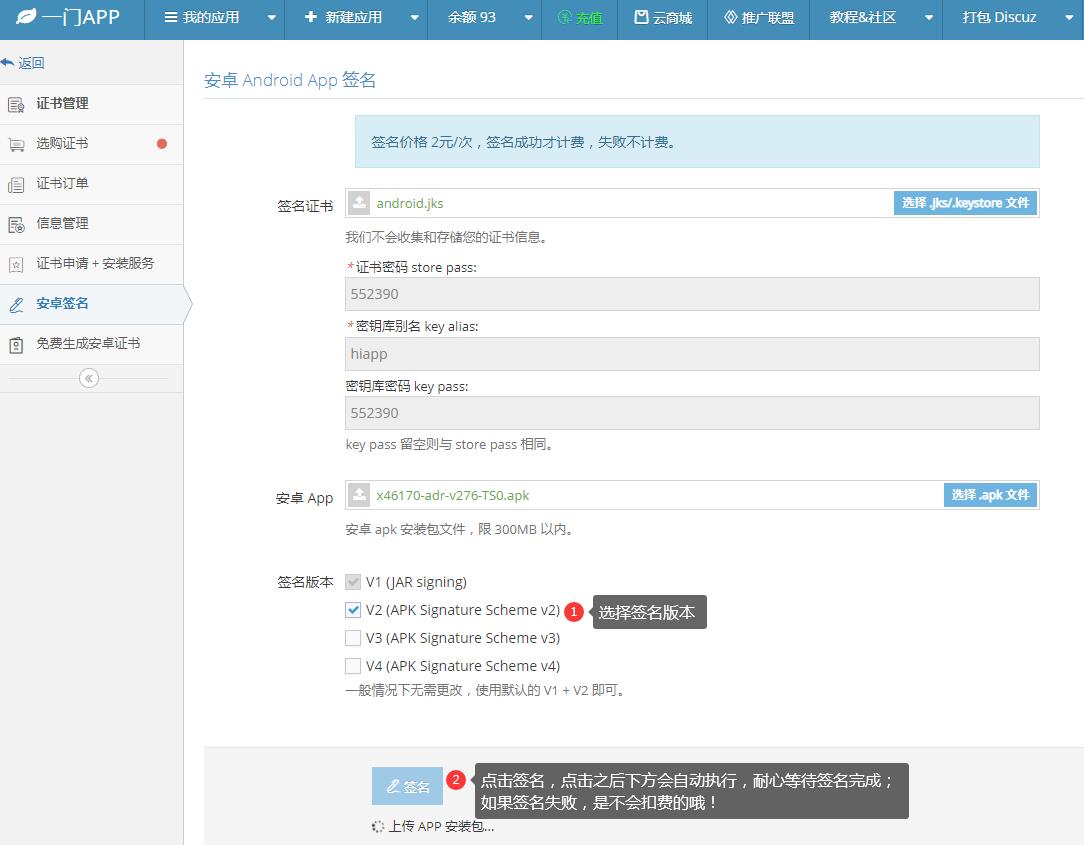
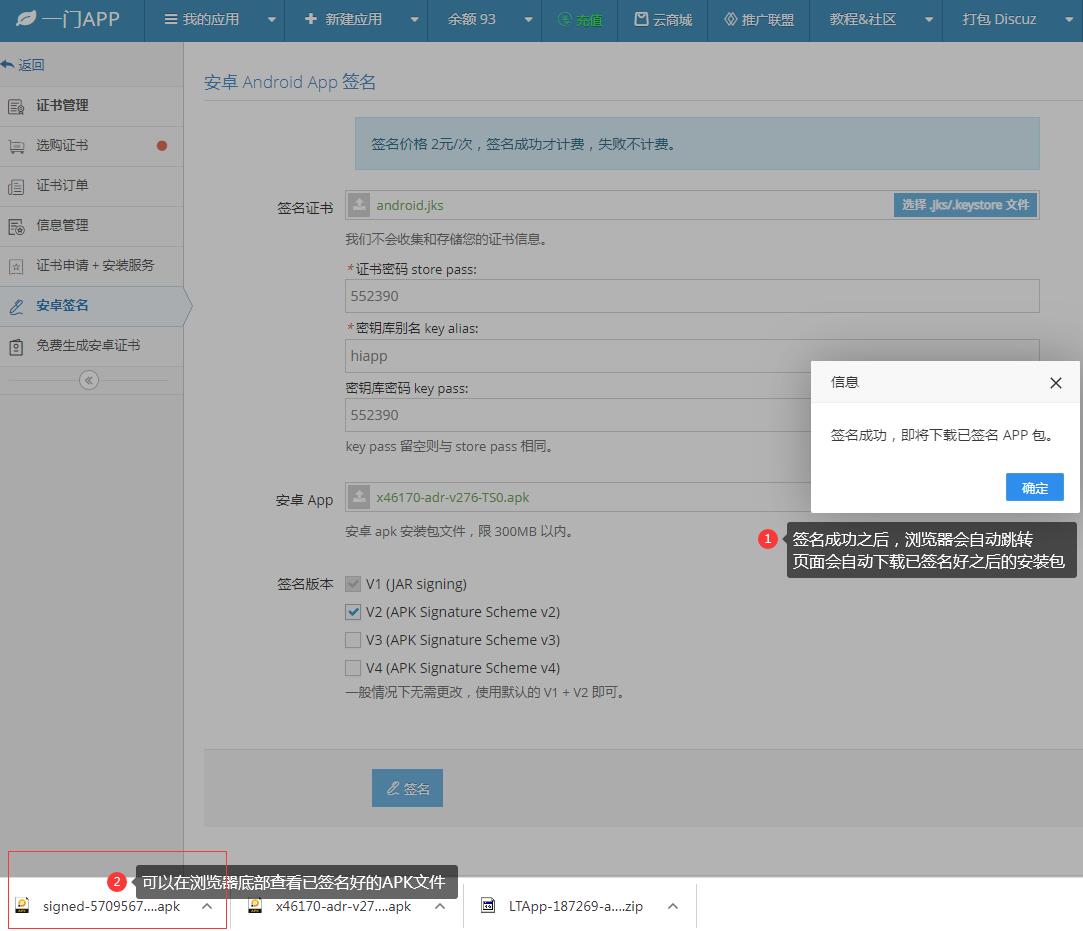
在线一键重签名APK文件