免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

apk防二次签名

APK防二次签名是一种安全机制,旨在保护Android应用程序免受恶意篡改和重打包攻击。当攻击者在未经授权的情况下获取应用的源代码并重新签名时,就会发生二次签名攻击。

二次签名攻击的原理是,攻击者通过获取应用的源代码和密钥库文件,修改应用的代码或资源,然后使用自己的密钥重新签名应用,使得Android系统无法识别应用的真实身份。这样,攻击者就可以伪装成应用的官方版本,欺骗用户下载并使用恶意应用。

为了防止二次签名攻击,开发者可以采取一些安全措施,下面是一些常用的方法:

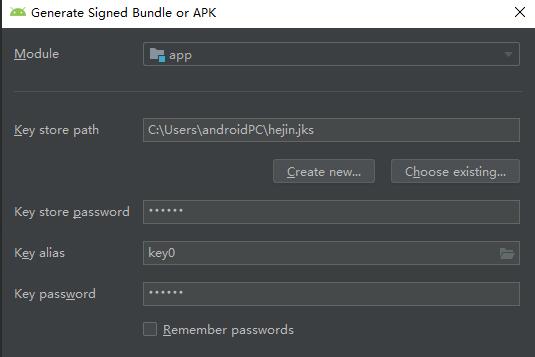
1. 使用数字签名验证:在应用安装到设备上时,Android系统会验证应用的数字签名,以确保应用来自可信的开发者。开发者可以使用自己的密钥库文件对应用进行数字签名,并在应用代码中嵌入验证逻辑,以确保应用只能被正确的密钥签名。

2. 使用公钥加密验证:开发者可以在应用中嵌入公钥,将应用的源代码和资源文件使用公钥加密,然后将加密后的文件保存在APK文件中。在应用启动时,通过私钥解密文件,并与应用的源代码进行比较,以确保应用未经篡改。

3. 检测签名信息:开发者可以在应用的代码中添加检测签名信息的逻辑,当应用被二次签名后,检测逻辑会发现签名不一致,并做出相应的处理,例如提示用户应用可能被篡改。

4. 使用数字摘要校验:开发者可以在应用的代码中计算应用的数字摘要,并与事先计算好的正确摘要进行比较,以确保应用未经篡改。开发者可以使用MD5、SHA1、SHA256等加密算法计算数字摘要,并在代码中包含正确的摘要。

5. 加固应用:开发者还可以使用专门的应用加固工具对应用进行保护,这些工具可以对应用的代码和资源进行混淆、加密、压缩等处理,增加攻击者阅读和修改源代码的难度。

总结来说,APK防二次签名是为了保护Android应用不受恶意篡改和重打包攻击的安全机制。开发者可以使用数字签名验证、公钥加密验证、检测签名信息、数字摘要校验、应用加固等方法来增强应用的安全性。这些方法可以有效防止攻击者对应用进行二次签名攻击,提高应用的安全性。


相关知识:
安卓可以给文件签名吗
当然可以!在Android系统中,为了保证应用程序的安全性,每个应用程序都必须经过数字签名。文件的签名用于确认文件的完整性和可信性,确保文件没有被篡改或者被恶意修改。下面我将为你详细介绍一下安卓文件签名的原理和步骤。1. 权限和密钥:在进行文件签名之前,你
2023-07-17
安卓app签名修改软件
安卓APP签名修改软件是一种可以修改已经签名的安卓应用程序(APK)的工具。签名是保证应用程序来源和完整性的一种方法,当一个应用程序被签名之后,任何对其进行修改的尝试都会破坏签名,从而失去应用程序的可信性。然而,有时候我们需要对已经签名的应用程序进行修改,
2023-07-17
为什么安卓系统的apk没有签名
安卓系统的应用程序(APK)为了确保其安全性和完整性,在发布之前需要进行数字签名。签名是一种使用私钥对应用程序进行加密的过程,可以确保应用程序的完整性和来源的真实性,即验证应用程序是否经过修改和是否来自合法的开发者。安卓应用程序的签名过程如下:1. 生成密
2023-07-17
android怎么查看签名
在Android开发中,每个应用都有一个数字证书来标识其开发者。该数字证书可以用于验证应用的真实性和完整性。通过查看应用的签名信息,我们可以确定该应用是否经过篡改或被篡改。下面是详细介绍如何查看Android应用的签名。方法一:使用命令行工具(keytoo
2023-07-17
怎么为没安装的apk文件签名
为没有安装的APK文件进行签名,可以通过以下步骤完成:1. 签名的原理: 在Android系统中,APK文件需要进行数字签名以确保文件的完整性和来源的可信度。签名过程涉及到使用私钥对文件进行加密,生成数字签名。这个数字签名可以被设备上的证书储存库用来验
2023-07-17
mt管理器签名后apk变小了
MT管理器是一款功能强大的文件管理器,它可以对Android设备中的文件和应用进行管理和操作。在使用MT管理器进行应用签名时,会发现签名后的APK文件大小会变小的现象,这是由于APK签名过程中进行了一些优化操作。首先,我们来了解APK签名的概念。APK签名
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4