APK(Android Package Kit)是Android应用程序的安装包格式。在发布应用程序之前,为了保证应用的安全性和完整性,需要对APK进行签名。
APK签名的原理是使用开发者的私钥对应用的内容进行加密,生成数字签名。这个数字签名是开发者的身份认证标识,用来证明应用的来源和完整性。当用户下载并安装APK时,系统会对数字签名进行验证,以确保应用没有被篡改或恶意修改。
下面是APK签名的详细介绍和步骤:
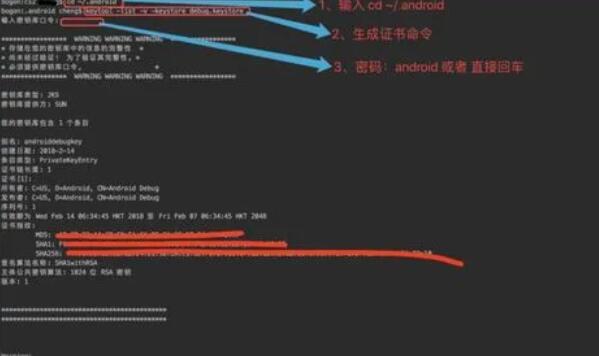
1. 生成密钥库(Key Store):密钥库是存储开发者私钥的文件,可以通过Java的keytool工具来生成。可以使用以下命令生成密钥库:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
这个命令会生成名为my-release-key.keystore的密钥库文件,并设置一个别名“my-alias”。
2. 生成签名文件(Signing Configuration):签名文件包含了密钥库的路径、密码和别名等信息,以便后续使用。在Gradle构建系统中,可以在项目的build.gradle文件中添加以下配置:
```groovy
android {
// ...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "password"
keyAlias "my-alias"
keyPassword "password"
}
}
}
```
需要将密钥库文件my-release-key.keystore和密码配置到签名配置中。
3. 应用签名:在Gradle构建系统中,可以在项目的build.gradle文件中的defaultConfig节点中使用签名配置,将应用程序打包为已签名的APK。
```groovy
android {
// ...
defaultConfig {
// ...
signingConfig signingConfigs.release
}
}
```
在使用Android Studio进行构建时,会自动使用签名配置对APK进行签名。
如果你的APK已经签名但系统提示未找到证书,可能有以下原因:
- 密钥库文件(.keystore)丢失或路径配置错误:请检查密钥库文件是否存在,并确保在Gradle构建系统中正确配置了路径。
- 密钥库密码或别名密码错误:请确保在签名配置中配置了正确的密码。如果密码遗忘,可以通过Java的keytool工具重新生成密钥库。
- 缺少签名配置或签名配置配置错误:请检查项目的build.gradle文件,确保签名配置正确地配置了密钥库文件和密码。
总结:
APK签名是为了保证应用程序的安全性和完整性,利用开发者的私钥对APK进行加密生成数字签名。签名配置包含了密钥库的路径、密码和别名等信息。如果遇到未找到证书的问题,需要检查密钥库文件是否存在、密码是否正确以及签名配置是否正确配置。