A:安卓应用签名是一种安全机制,用于验证应用的完整性和身份认证。在安装应用程序时,系统会检查应用的签名,以确保应用未被篡改,并且由正确的开发者签名。本文将介绍安卓应用签名的原理和检验方法。安卓应用签名使用的是非对称加密算法,主要包括两个步骤:生成密钥对和签名应 详情
A:APK文件签名是Android应用程序的一项重要步骤,它确保了应用程序在安装和运行过程中的完整性和安全性。签名是通过使用开发者的私钥来生成一个数字签名,然后将签名附加到APK文件中。由于签名是应用程序的一部分,任何对APK文件的修改都将导致签名验证失败,应 详情
A:安卓加壳技术是一种常见的应用程序保护方法,它通过对应用程序进行混淆、加密和重打包等操作,增加了反编译和反调试的难度,提高了应用程序的安全性。而重签名则是在加壳后,将应用程序重新签名,以便能够在安卓系统上正常安装和运行。本文将详细介绍安卓加壳后重签名的原理和 详情
A:APK签名是Android应用程序打包后的最后一步,用于验证应用程序的来源和完整性。在Android系统中,只有经过数字签名的APK文件才能被认可和安装。签名过程中使用的是非对称加密算法,其中包含了公钥和私钥。APK签名的原理是将应用程序的整个内容通过SH 详情
A:安卓加壳技术是一种常见的应用程序保护方法,它通过对应用程序进行混淆、加密和重打包等操作,增加了反编译和反调试的难度,提高了应用程序的安全性。而重签名则是在加壳后,将应用程序重新签名,以便能够在安卓系统上正常安装和运行。本文将详细介绍安卓加壳后重签名的原理和 详情
A:APK签名是Android应用程序打包后的最后一步,用于验证应用程序的来源和完整性。在Android系统中,只有经过数字签名的APK文件才能被认可和安装。签名过程中使用的是非对称加密算法,其中包含了公钥和私钥。APK签名的原理是将应用程序的整个内容通过SH 详情
注册成为一门APP开发者
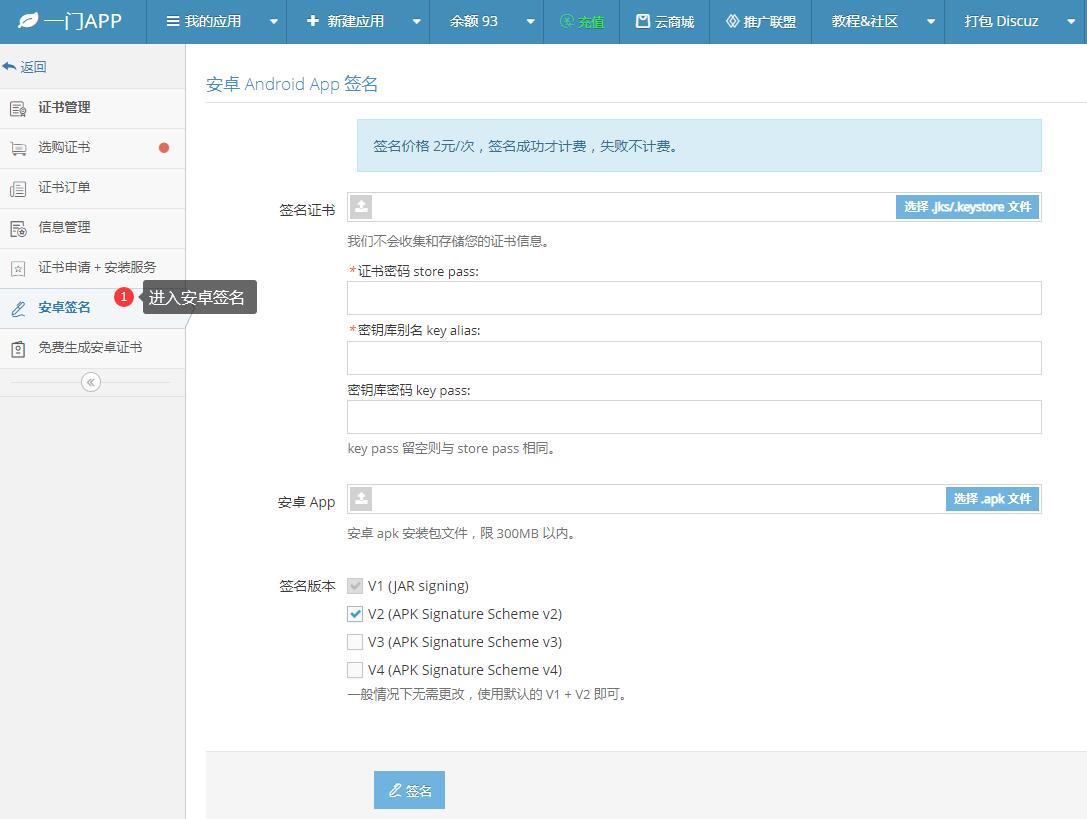
进入安卓重签名工具
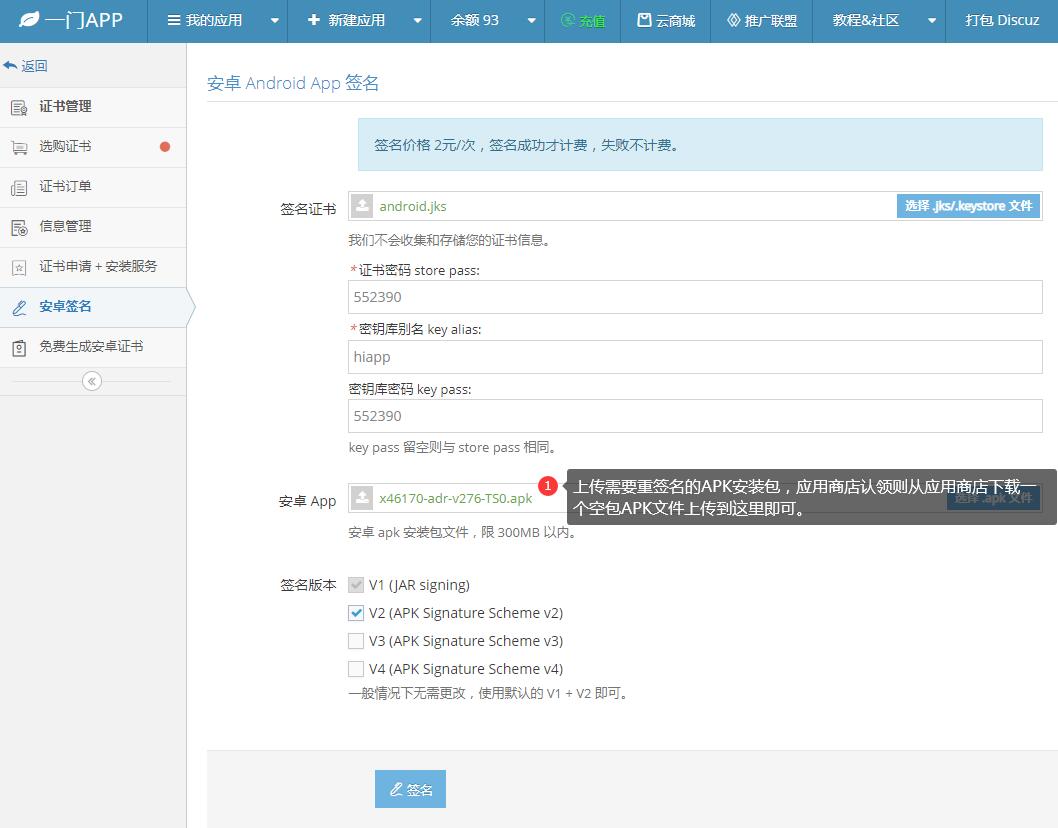
上传安卓证书、APK文件
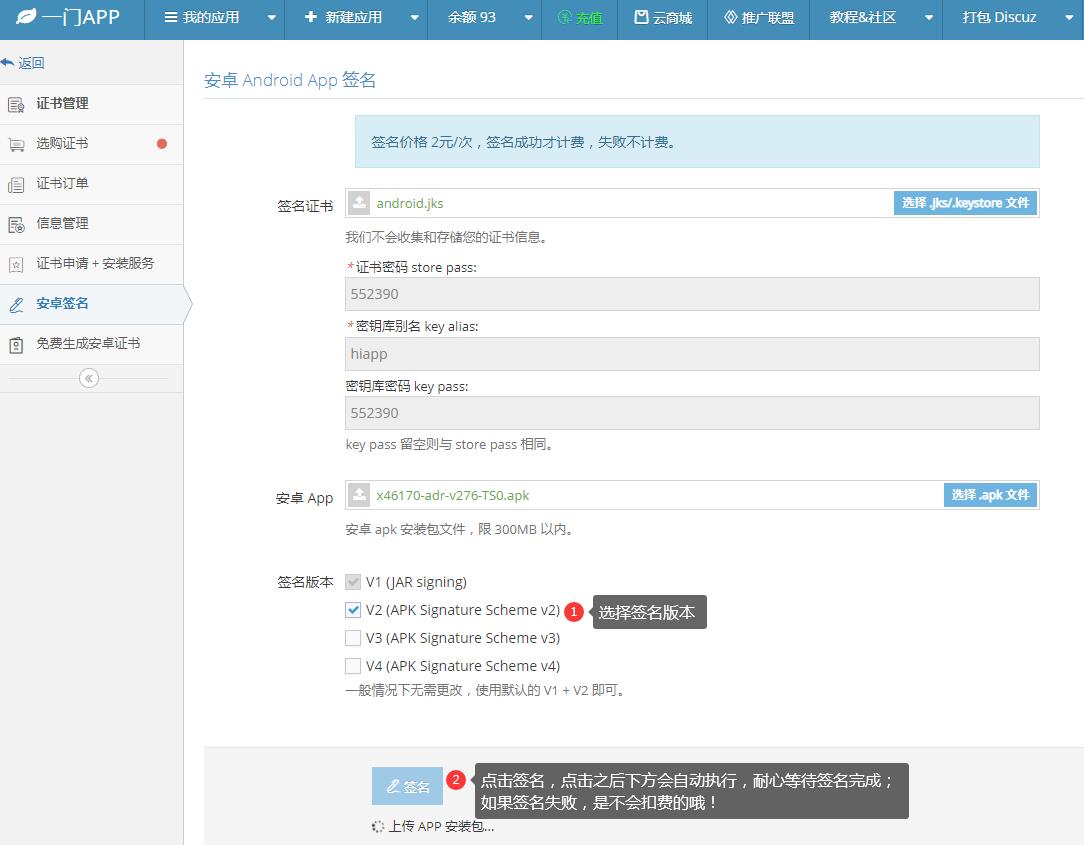
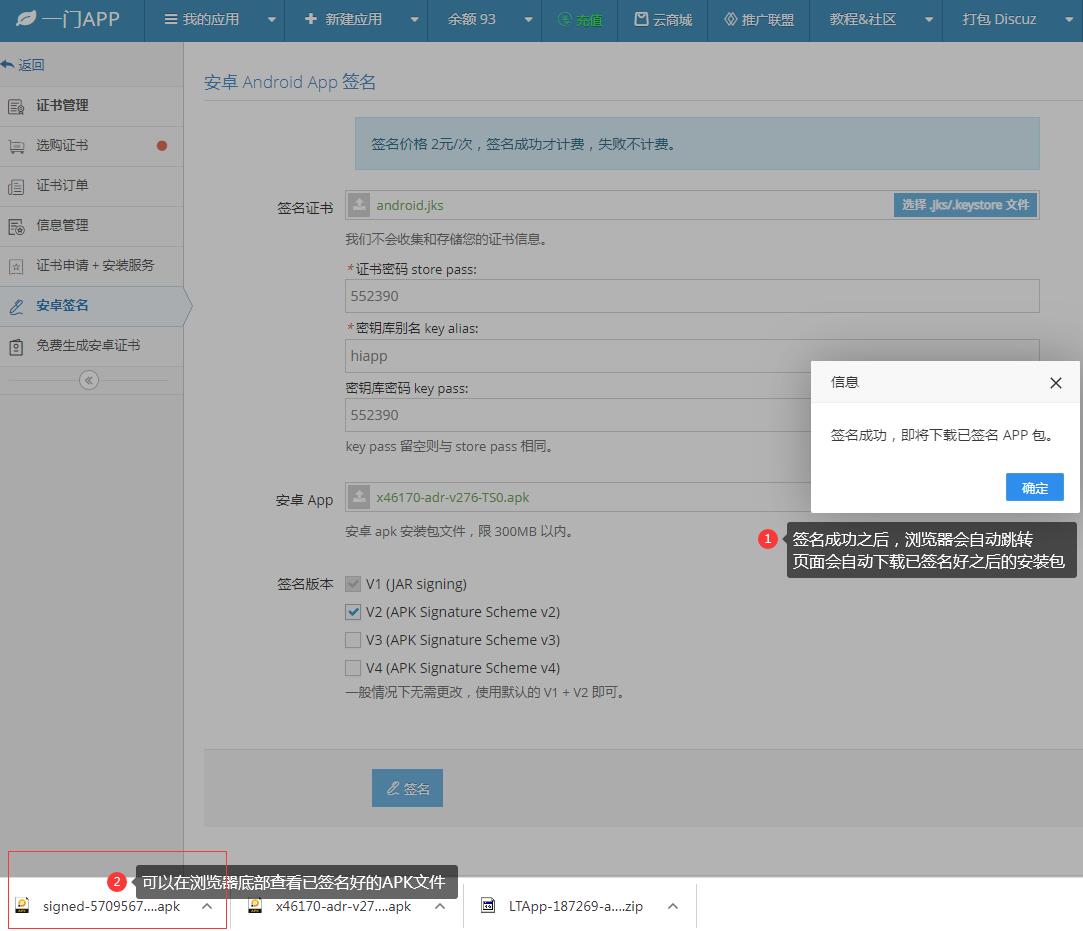
在线一键重签名APK文件