在Android开发中,打包签名是非常重要的一个环节。它涉及到应用程序的发布、安全性和正版授权等方面。本文将详细介绍Android打包签名的原理和步骤。
1. 打包签名的原理
在Android开发中,打包签名是为了确保应用程序的完整性和可信度。Android应用程序是以APK(Android Package)的形式进行发布和安装的。APK文件包含了应用程序的代码、资源和清单文件等。而签名的作用就是用来验证APK文件的完整性和来源合法性。
打包签名的原理可以简单描述如下:
首先,开发者使用Java编写代码、设计界面和处理逻辑等,然后通过Android SDK提供的工具将源代码编译成字节码文件,生成DEX(Dalvik Executable)文件;
接着,将生成的DEX文件、资源文件、清单文件和其他相关文件打包成一个ZIP文件;
最后,通过使用开发者的私钥对这个ZIP文件进行签名,生成一个带有数字签名的APK文件。
2. 打包签名的步骤
下面是Android应用程序打包签名的详细步骤:
步骤一:生成私钥
为了对APK文件进行签名,首先需要生成私钥。可以通过Java的Keytool工具来生成。打开命令行终端,输入以下命令:
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
其中,my-release-key.keystore是私钥存储文件的名称,alias_name是私钥的别名。
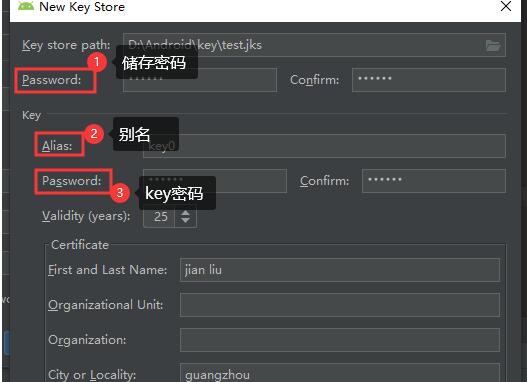
在生成私钥的过程中,需要设置一些信息,如密钥库密码、别名密码、组织单位名称等。请根据实际情况填写相关信息。
步骤二:配置gradle文件
在项目的build.gradle文件中,添加签名配置。例如:
android {
...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "your_store_password"
keyAlias "your_key_alias"
keyPassword "your_key_password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
}
在上面的配置中,需要将my-release-key.keystore文件放置在项目的根目录下,并根据实际情况填写storePassword、keyAlias和keyPassword等信息。
步骤三:打包APK文件
使用命令行或Android Studio的构建工具进行打包。如果使用命令行终端,可以执行以下命令:
gradlew assembleRelease
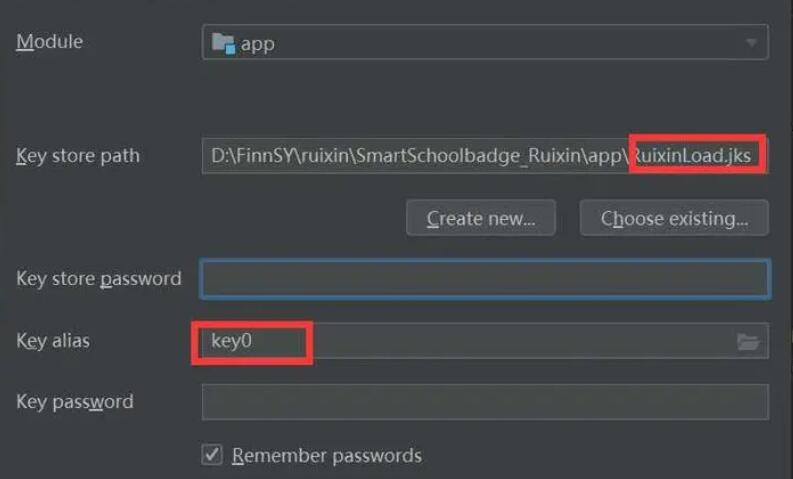
如果使用Android Studio,可以通过菜单栏的“Build”->“Generate Signed Bundle/APK”来打开签名窗口,选择“APK”,然后点击“Next”并填写相关信息。最后点击“Finish”即可生成签名的APK文件。
步骤四:验证签名
通过以下命令,可以验证签名的APK文件是否有效:
jarsigner -verify -verbose -certs my_application.apk
其中,my_application.apk是待验证的APK文件名。执行命令后,如果显示“jar verified”则表示签名验证通过。
通过以上步骤,就可以成功地对Android应用程序进行打包签名。
总结:
Android打包签名是保证应用程序完整性和可信度的重要环节。本文介绍了打包签名的原理和详细步骤,希望能帮助读者更好地理解和应用打包签名相关的知识。对于刚入门的开发者来说,掌握打包签名技术对于保证应用程序的安全性和可信度非常重要。