Android Studio是一款非常流行的Android开发工具,它提供了一系列方便开发和调试的功能。在开发一个Android应用时,为了发布到Google Play等应用商店,通常需要给应用进行数字签名。
数字签名是Android应用的重要组成部分,它用于确保应用在传输和安装过程中的完整性和真实性,防止篡改和恶意篡改。数字签名是通过私钥和公钥的加密/解密过程实现的。在开发和测试阶段,我们通常使用自己生成的调试签名来对应用进行签名。
然而,在某些情况下,我们可能需要更改签名,比如在应用开发完成后,将应用交给其他开发者或合作伙伴进行签名和发布。本文将介绍如何在Android Studio中修改应用的签名。
首先,我们需要生成一个新的签名。为了生成签名,我们需要使用Java的keytool工具。keytool工具位于Java Development Kit (JDK)的bin目录中。打开命令行终端(Windows上是CMD,Linux和Mac上是Terminal),导航到keytool工具所在的目录。
接下来,我们使用以下命令生成新的签名:
```
keytool -genkey -v -keystore new_keystore.jks -keyalg RSA -keysize 2048 -validity 10000 -alias new_alias
```
其中,`new_keystore.jks`是新的签名文件的名称,你可以根据需要自定义。`new_alias`是新签名的别名,同样可以自定义。
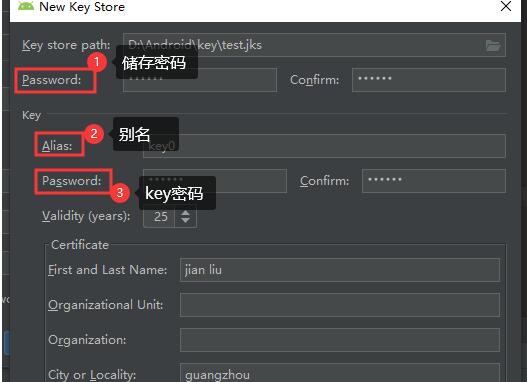
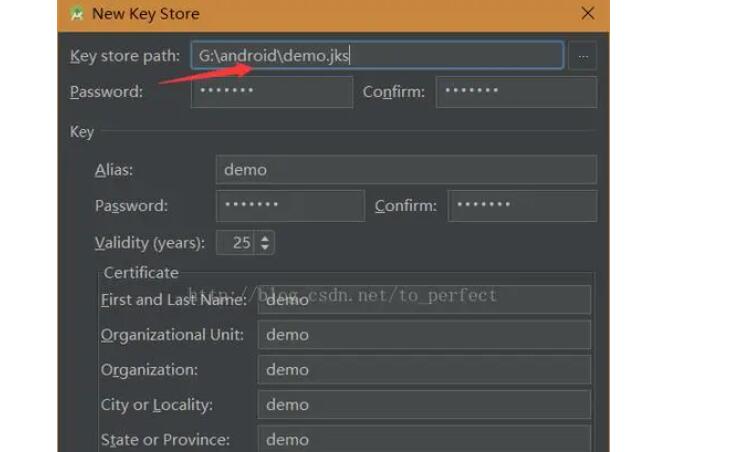
在生成签名时,会提示输入一些信息,如所在国家、组织等。根据实际情况输入相应的信息。最后,keytool会要求输入一个密码,这个密码将用于保护私钥,确保私钥的安全。
生成签名后,我们可以在Android Studio中修改应用的签名。打开Android Studio,打开我们要修改签名的项目。
在项目结构视图中,找到`app`模块,右键单击并选择`Open Module Settings`。或者使用快捷键`F4`也可以打开`Module Settings`。
在`Module Settings`对话框中,选择`Signing`选项卡。点击`+`按钮,选择`Keystore file`,然后选择我们生成的新签名文件。
在`Alias`、`Key password`和`Store password`字段中,输入生成签名时自定义的别名和密码。
完成上述步骤后,点击`OK`保存修改。现在,我们的应用已经使用了新的签名。
在重新打包应用之前,我们还需要修改一些配置文件,以确保应用能够正确使用新的签名。
首先,我们需要修改`build.gradle`文件。在`android`部分添加如下代码:
```
android {
...
signingConfigs {
release {
storeFile file("new_keystore.jks")
storePassword "your_store_password"
keyAlias "new_alias"
keyPassword "your_key_password"
}
}
...
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
其中,`your_store_password`和`your_key_password`是我们生成签名时设置的密码。
接下来,我们还需要修改`AndroidManifest.xml`文件。在其中添加如下代码:
```
package="com.example.app" ... android:debuggable="false"> ... android:debuggable="false" android:allowBackup="false" android:fullBackupContent="false"> ...
```
在`manifest`标签的`android:debuggable`属性和`application`标签的`android:debuggable`、`android:allowBackup`、`android:fullBackupContent`属性中添加上述代码,确保应用变为发布模式。
完成以上所有步骤后,在Android Studio中选择`Build -> Build Bundle(s) / APK(s) -> Build Bundle/APK`以重新打包应用。
在重新打包后,我们的应用已经使用了新的签名。现在,我们可以将应用提交到应用商店进行发布。
总结一下,修改应用的签名涉及到生成新的签名文件、在Android Studio中修改签名,并在相关配置文件中进行相应修改。记得保管好签名文件和密码,确保应用的安全性和完整性。希望本文对你理解和操作Android应用签名有所帮助。