APK签名是安卓应用开发中非常重要的一个步骤,它用于保证应用的完整性和安全性。APK签名是将应用的代码与一个数字证书进行关联,以证明应用的真实性和完整性。在签名过程中,数字证书中包含开发者的公钥和私钥,私钥用于对应用进行签名,而公钥则用于验证签名的有效性。
下面将介绍一般的APK签名流程和相关的代码:
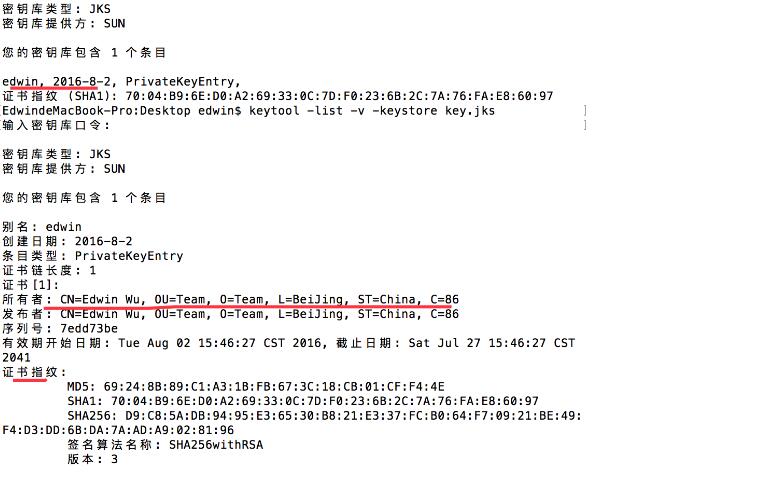
1. 准备数字证书:在进行APK签名之前,开发者需要准备一个数字证书。数字证书包含了开发者的公钥和私钥,可以通过使用Java Keytool工具生成。生成数字证书的命令如下所示:
```
keytool -genkeypair -alias myalias -keyalg RSA -keysize 2048 -keystore my.keystore
```
在执行该命令之后,会生成一个名为my.keystore的数字证书文件。
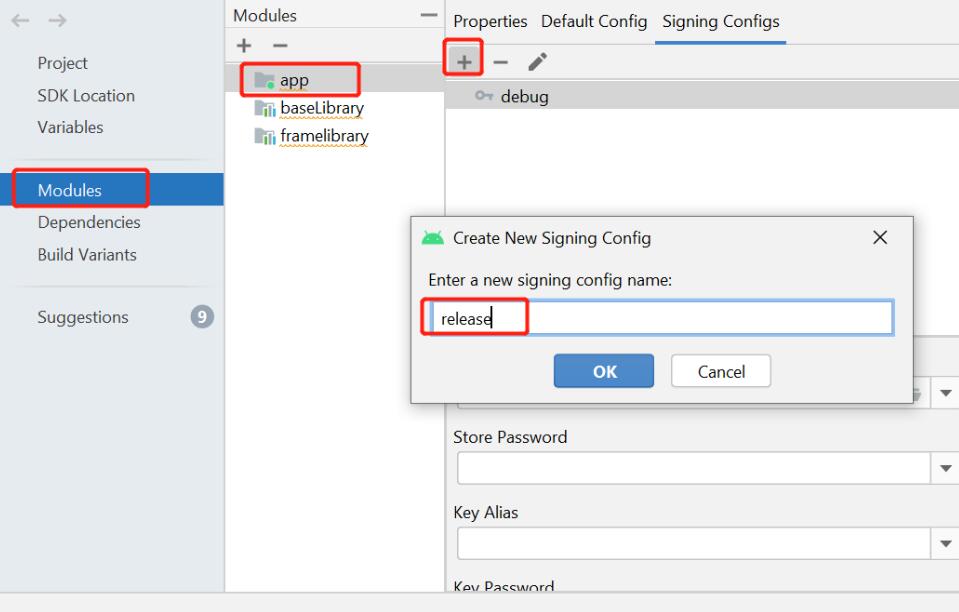
2. 生成签名:在准备好数字证书之后,可以使用Java的Keytool或者Android Studio自带的签名工具生成APK签名。使用Keytool生成签名的命令如下所示:
```
jarsigner -verbose -sigalg SHA256withRSA -digestalg SHA-256 -keystore my.keystore app.apk myalias
```
其中,my.keystore是数字证书文件,app.apk是待签名的APK文件,myalias是生成数字证书时所使用的别名。
3. 验证签名:在签名完成后,可以使用Android Studio提供的验证工具来验证APK签名的有效性。只有验证通过的APK才能在Android设备上安装和运行。
以上是一般的APK签名流程和相关的命令,下面是一个示例代码来进行APK签名操作:
```java
import java.io.FileInputStream;
import java.io.FileOutputStream;
import java.security.KeyStore;
import java.security.PrivateKey;
import java.security.Signature;
import java.security.cert.Certificate;
public class ApkSigner {
public static void main(String[] args) {
try {
// 加载数字证书
FileInputStream keyStoreStream = new FileInputStream("my.keystore");
KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());
keyStore.load(keyStoreStream, "password".toCharArray());
// 获取私钥和证书
PrivateKey privateKey = (PrivateKey) keyStore.getKey("myalias", "password".toCharArray());
Certificate certificate = keyStore.getCertificate("myalias");
// 创建签名对象
Signature signature = Signature.getInstance("SHA256withRSA");
signature.initSign(privateKey);
// 读入待签名的APK
FileInputStream apkStream = new FileInputStream("app.apk");
byte[] buffer = new byte[1024];
int length;
while ((length = apkStream.read(buffer)) != -1) {
signature.update(buffer, 0, length);
}
apkStream.close();
// 对APK进行签名
byte[] signatureBytes = signature.sign();
// 将签名写入APK文件
FileOutputStream apkOutput = new FileOutputStream("app_signed.apk");
apkOutput.write(signatureBytes);
apkOutput.close();
// 输出签名成功信息
System.out.println("APK签名成功!");
} catch (Exception e) {
e.printStackTrace();
System.out.println("APK签名失败!");
}
}
}
```
以上代码示例中,首先加载数字证书,然后获取私钥和证书。接着创建签名对象,并读入待签名的APK文件。之后对APK进行签名,最后将签名写入APK文件。签名完成后,输出签名成功信息。
需要注意的是,这只是一个示例代码,实际签名过程中可能还需要处理更多的异常情况和参数配置。使用时请根据具体需求进行修改和使用。
通过以上的介绍与示例代码,你应该对Android APK签名有了更加详细的了解。在实际开发中,APK签名是非常重要的一环,它可以保证应用的完整性和安全性,同时也可以防止黑客对应用进行篡改。希望本篇文章对你有所帮助,谢谢阅读!