在Android开发过程中,我们经常需要进行抓包分析来调试和优化应用程序的网络通信。而Android抓包过程中,为了解决HTTPS通信的安全性问题,我们需要获取和安装抓包证书。本文将为大家详细介绍Android抓包证书的原理和具体操作步骤。
一、抓包证书的原理
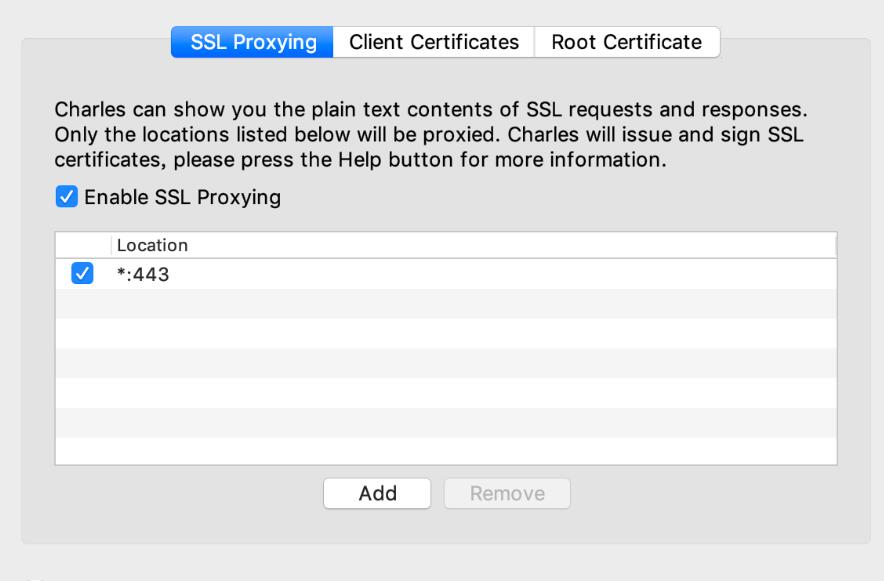
在HTTPS通信中,数据会被使用SSL/TLS协议进行加密,以保证数据的安全性。而为了保护SSL/TLS协议不被恶意攻击,系统会验证服务器的证书,以确保通信的安全性和信任性。一般情况下,Android设备内置了一系列信任的根证书,用于验证服务器证书的真实性。
然而,当我们进行抓包分析时,为了能够解密和查看HTTPS通信的明文数据,我们需要在Android设备上安装一个自签名的证书,并将其添加到系统的信任证书列表中。这样,在进行HTTPS通信时,我们可以使用自签名的证书对数据进行解密和查看。
二、抓包证书的生成
在进行抓包证书的操作之前,我们需要生成一个自签名的证书。以下是使用openssl命令生成自签名证书的步骤:
1. 打开终端或命令行工具,进入openssl的安装目录。
2. 执行以下命令生成私钥文件:
openssl genrsa -out private.key 2048
3. 执行以下命令生成证书请求文件:
openssl req -new -key private.key -out request.csr
在这个过程中,需要输入一些相关信息,如国家、地区、组织等。
4. 执行以下命令生成证书文件:
openssl x509 -req -in request.csr -signkey private.key -out certificate.crt -days 365
生成好的私钥文件(private.key)和证书文件(certificate.crt)将用于后续的证书安装。
三、安装抓包证书
将生成的自签名证书安装到Android设备的信任证书列表中,以下是具体的操作步骤:
1. 将生成的证书文件拷贝到Android设备中,可以使用adb命令进行拷贝:
adb push certificate.crt /sdcard/
2. 在Android设备上打开设置,进入“安全”或“安全和隐私”选项。
3. 找到“信任的凭据”或“已安装的凭据”选项,选择“从SD卡安装”或类似的选项。
4. 在文件浏览器中,选择拷贝进来的证书文件(certificate.crt)进行安装。
5. 安装成功后,Android设备会提示安装完成。
四、使用抓包证书
在安装完抓包证书后,我们可以使用抓包工具(如Fiddler、Wireshark等)进行抓包分析。以下是使用Fiddler进行抓包的操作步骤:
1. 在电脑上安装并打开Fiddler软件。
2. 在Fiddler的菜单栏里选择“Tools”->“Options”。
3. 在弹出的选项对话框中,选择“HTTPS”选项卡。
4. 勾选“Decrypt HTTPS traffic”选项,并点击“Actions”按钮。
5. 选择“Export root certificate to desktop”选项,将证书导出到电脑桌面。
6. 将导出的证书文件(FiddlerRoot.cer)拷贝到Android设备中。
7. 在Android设备上打开设置,进入“安全”或“安全和隐私”选项。
8. 找到“信任的凭据”或“已安装的凭据”选项,选择“从SD卡安装”或类似的选项。
9. 在文件浏览器中,选择拷贝进来的证书文件(FiddlerRoot.cer)进行安装。
10. 安装成功后,重新打开Fiddler软件。
现在,你可以在Fiddler的界面上看到HTTPS通信的明文数据,用于进一步的抓包分析与调试。
总结:
本文从抓包证书的原理出发,介绍了生成抓包证书的步骤,并详细讲解了在Android设备上安装抓包证书的操作。同时,还介绍了使用Fiddler进行抓包分析的具体步骤。希望通过本文的介绍,能够帮助读者更好地理解和应用抓包证书的相关知识。