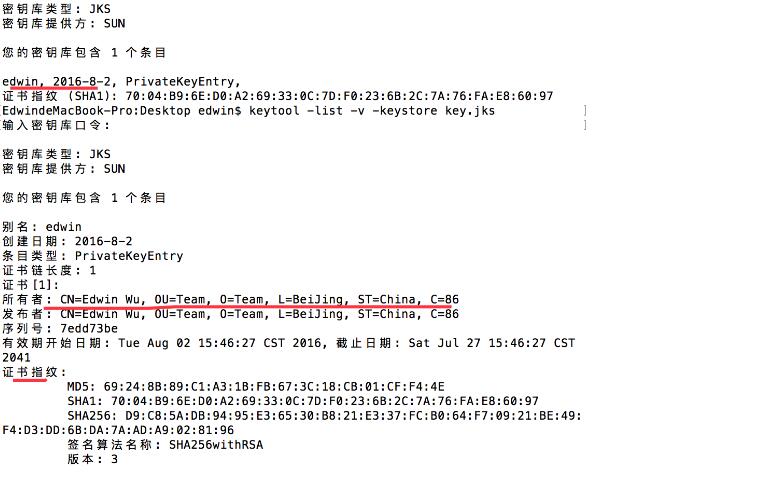
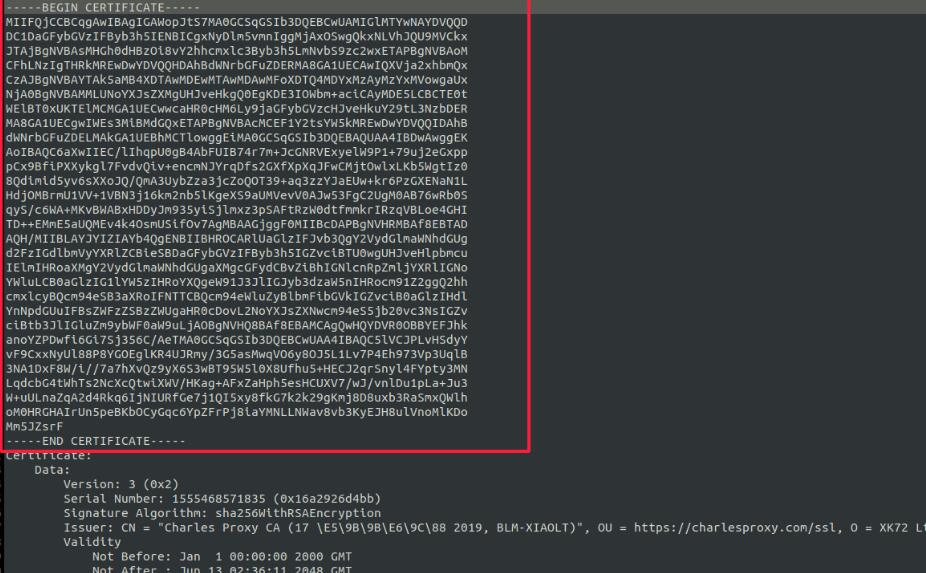
Android应用的验证签名是确保应用的安全性和完整性的重要步骤。在Android开发过程中,每个应用都会使用一个数字证书来对应用进行签名。这个数字证书由开发者生成,并与应用的包名绑定,用于验证应用的身份和完整性。本文将详细介绍Android验证签名的原理和相关代码。
1. 为应用生成数字证书
在Android开发过程中,可以使用Java标准工具生成一个数字证书。首先,需要下载并安装Java Development Kit(JDK)。然后,在命令行中使用以下命令生成一个数字证书:
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
上述命令中,-keystore指定生成数字证书的文件名,-alias指定数字证书的别名,-keyalg指定使用的算法,-keysize指定密钥的大小,-validity指定证书的有效期。
2. 使用数字证书给应用签名
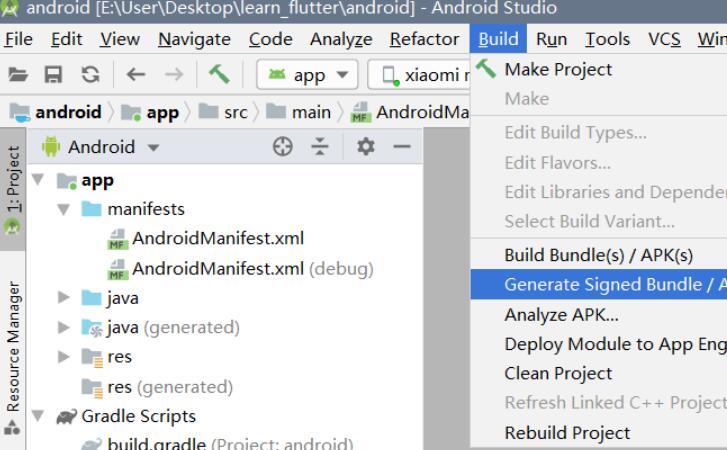
在应用开发完成后,需要使用生成的数字证书对应用进行签名。可以使用Android Studio进行签名,也可以使用命令行。使用命令行签名的命令如下:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk alias_name
上述命令中,-verbose表示输出详细的信息,-sigalg和-digestalg指定签名算法,-keystore指定数字证书文件的路径,my_application.apk指定待签名的应用文件,alias_name指定数字证书的别名。
3. 验证应用的签名
在Android应用中,可以使用Java代码来验证应用的签名。首先,需要获取应用的签名信息。可以使用以下代码获取应用的签名信息:
try {
PackageInfo packageInfo = getPackageManager().getPackageInfo(getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
MessageDigest md = MessageDigest.getInstance("SHA");
md.update(signature.toByteArray());
String signatureHash = Base64.encodeToString(md.digest(), Base64.DEFAULT);
Log.d(TAG, "Signature Hash: " + signatureHash);
}
} catch (PackageManager.NameNotFoundException | NoSuchAlgorithmException e) {
e.printStackTrace();
}
上述代码中,首先获取包信息,然后获取签名信息,对每个签名进行哈希计算,并将结果以Base64编码后输出。
4. 验证签名的合法性
除了获取签名信息,还可以验证签名的合法性。可以使用以下代码进行验证:
try {
PackageInfo packageInfo = getPackageManager().getPackageInfo(getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
boolean valid = isSignatureValid(signature);
Log.d(TAG, "Signature Valid: " + valid);
}
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
}
private boolean isSignatureValid(Signature signature) {
try {
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
ByteArrayInputStream byteArrayInputStream = new ByteArrayInputStream(signature.toByteArray());
X509Certificate certificate = (X509Certificate) certificateFactory.generateCertificate(byteArrayInputStream);
// 检查证书的有效性
certificate.checkValidity();
// 检查证书是否与指定的公钥匹配
PublicKey publicKey = certificate.getPublicKey();
// 检查证书链
X509Certificate[] chain = {certificate};
// 根证书库
KeyStore keyStore = KeyStore.getInstance(KeyStore.getDefaultType());
keyStore.load(null, null);
keyStore.setCertificateEntry("alias", chain[0]);
TrustManagerFactory trustManagerFactory = TrustManagerFactory.getInstance(TrustManagerFactory.getDefaultAlgorithm());
trustManagerFactory.init(keyStore);
// 验证证书链
PKIXParameters parameters = new PKIXParameters(trustManagerFactory.getTrustManagers());
parameters.setRevocationEnabled(false);
CertPathValidator certPathValidator = CertPathValidator.getInstance(CertPathValidator.getDefaultType());
certPathValidator.validate(certificateFactory.generateCertPath(Arrays.asList(chain)), parameters);
return true;
} catch (CertificateExpiredException e) {
e.printStackTrace();
} catch (CertificateNotYetValidException e) {
e.printStackTrace();
} catch (CertificateException e) {
e.printStackTrace();
} catch (NoSuchAlgorithmException e) {
e.printStackTrace();
} catch (InvalidAlgorithmParameterException e) {
e.printStackTrace();
} catch (KeyStoreException e) {
e.printStackTrace();
} catch (IOException e) {
e.printStackTrace();
} catch (CertPathValidatorException e) {
e.printStackTrace();
} catch (NoSuchProviderException e) {
e.printStackTrace();
}
return false;
}
上述代码中,首先将签名信息转换成X509证书,并进行有效性检查。然后,将证书加入到根证书库中,在根证书库中验证证书链的合法性。
总结:
通过以上步骤,可以对Android应用的签名进行验证。这能够确保应用的安全性和完整性,并防止篡改。在实际开发中,开发者可以在发布和更新应用时,验证应用的签名,以确保应用的安全性。