A:安卓系统为了保证系统安全,对于应用程序的安装有一些限制。一个常见的限制就是应用程序必须经过数字签名,以证明它的来源和完整性。如果安装应用程序时遇到“软件包未签名”的错误提示,这意味着该应用程序的数字签名无效或缺失。数字签名是通过对应用程序进行哈希算法计算得 详情
A:在安卓开发中,签名是一种保证应用程序完整性和安全性的重要机制。每个安卓应用程序都必须通过数字签名,以确保应用程序的来源可靠,防止被篡改或恶意替换。签名的原理是基于非对称加密算法,使用密钥对数据进行加密和解密。在安卓开发中,使用了RSA算法进行数字签名。下面 详情
A:Android应用签名是为了验证应用的来源和完整性,通过对应用进行数字签名,确保应用在发布和分发过程中没有被篡改或恶意修改。混淆是在应用打包过程中对代码进行加密和重命名,使得反编译结果难以阅读和理解。Android应用签名的原理:1. 开发者使用密钥对应用 详情
A:APK签名是指对Android应用包(APK,Android Package)进行数字签名,确保应用在传输和安装过程中不被修改或篡改。签名是APK验证和身份验证的关键,同时也是应用程序开发者和用户之间建立信任的重要手段。APK签名的原理非常简单,主要涉及三 详情
A:Android应用签名是为了验证应用的来源和完整性,通过对应用进行数字签名,确保应用在发布和分发过程中没有被篡改或恶意修改。混淆是在应用打包过程中对代码进行加密和重命名,使得反编译结果难以阅读和理解。Android应用签名的原理:1. 开发者使用密钥对应用 详情
A:APK签名是指对Android应用包(APK,Android Package)进行数字签名,确保应用在传输和安装过程中不被修改或篡改。签名是APK验证和身份验证的关键,同时也是应用程序开发者和用户之间建立信任的重要手段。APK签名的原理非常简单,主要涉及三 详情
注册成为一门APP开发者
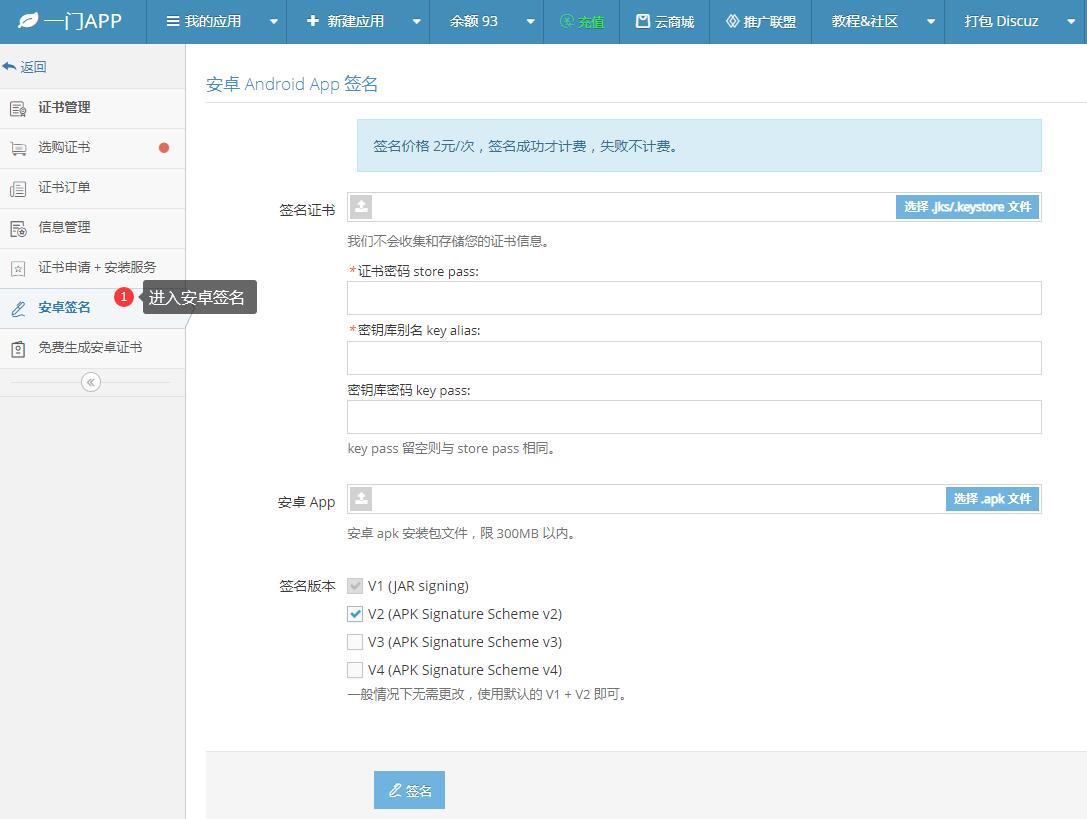
进入安卓重签名工具
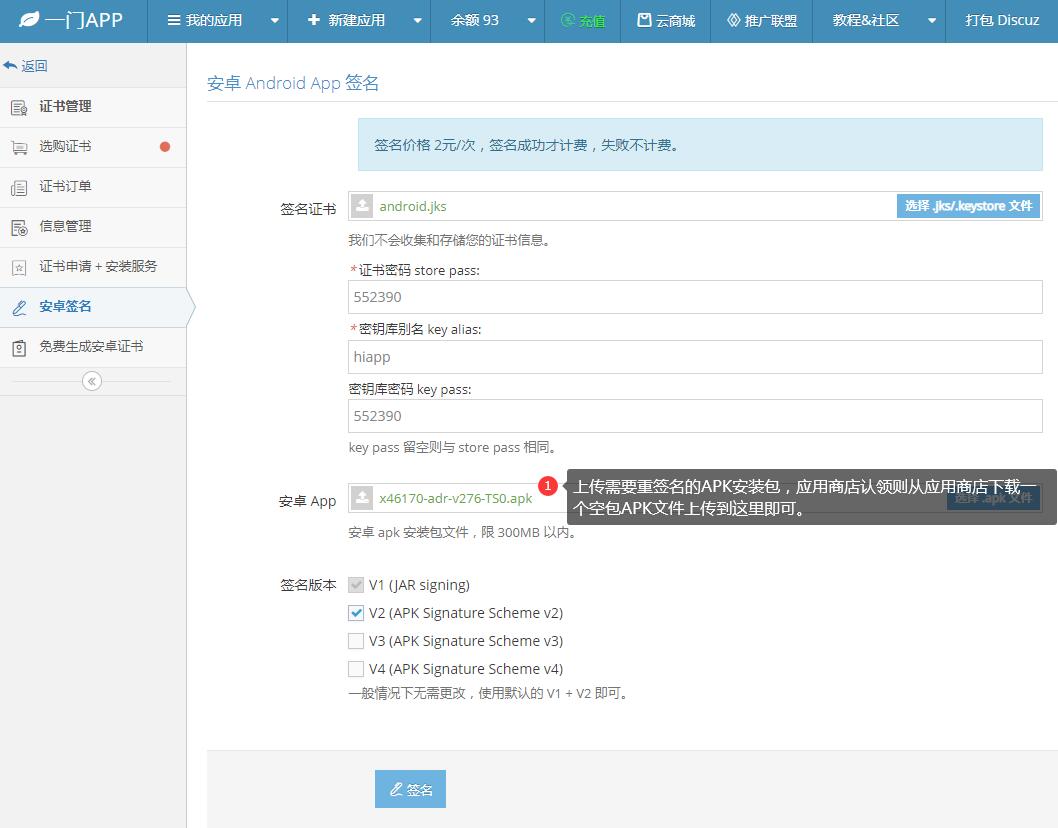
上传安卓证书、APK文件
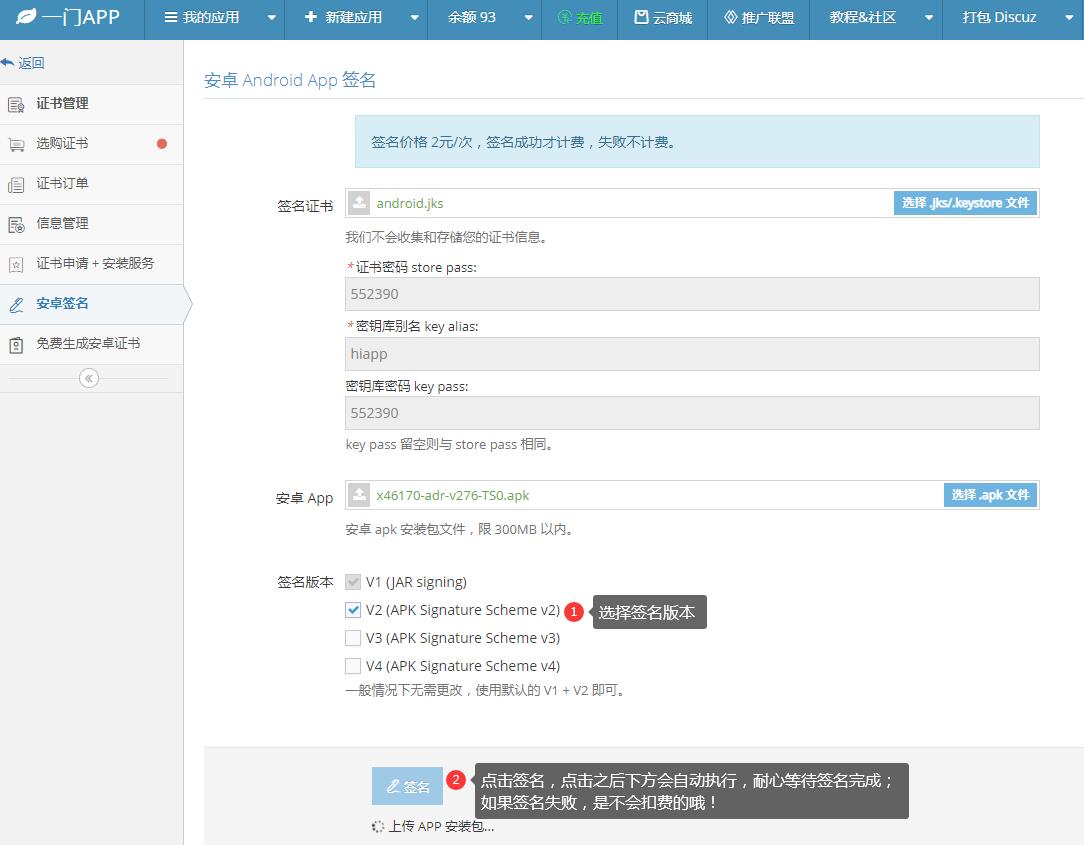
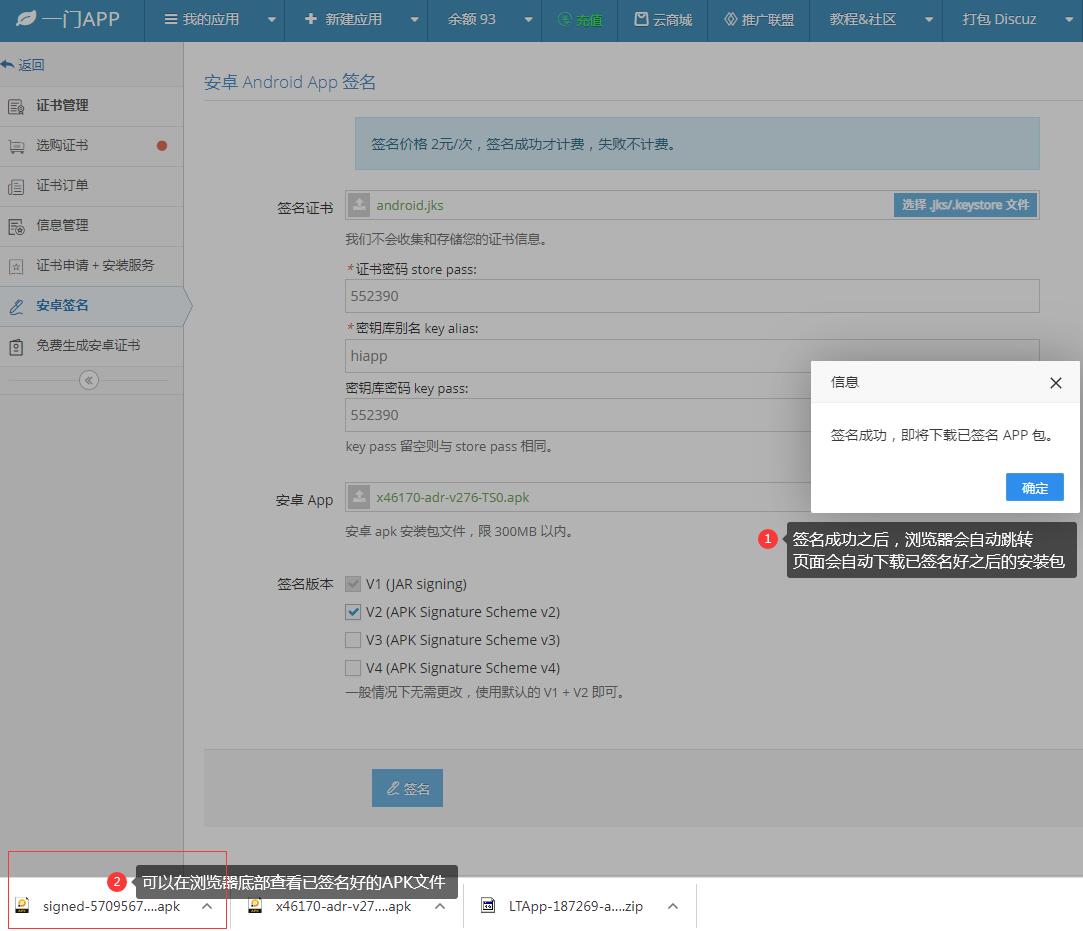
在线一键重签名APK文件