Android应用程序的签名是一种证明应用程序来源和完整性的安全机制。在Android开发中,应用程序需要使用数字证书进行签名,以便在安装和更新时进行验证。本文将详细介绍Android应用程序签名的原理和步骤。
1. 数字证书和密钥对
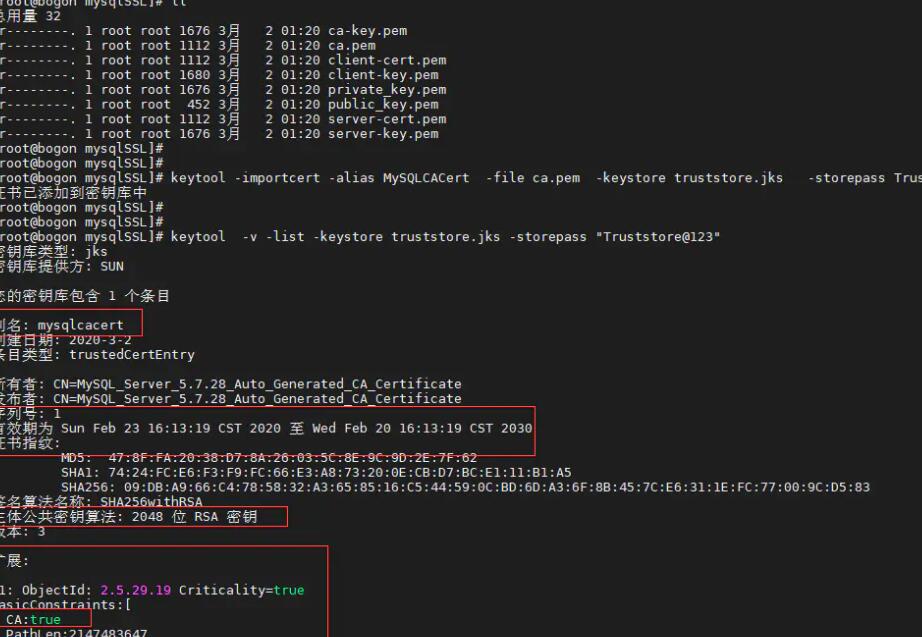
一个数字证书是由认证机构颁发的包含了公钥、私钥以及相关信息的文件。在Android开发中,开发者需要生成一个密钥对,包括一个私钥和一个公钥。私钥用于对应用程序进行签名,而公钥将被嵌入到应用程序中,用于验证签名的有效性。可以使用Java的keytool工具生成密钥对。
2. 创建数字证书
在生成密钥对后,开发者需要使用密钥对来创建一个数字证书。这可以通过使用Java的keytool工具和一些命令行参数来完成。数字证书中包含了开发者的信息(如名称、组织等),并将公钥绑定到开发者的信息上。证书的创建可以通过以下命令进行:
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
在执行上述命令后,将会生成一个包含了公钥和私钥的证书文件(my-release-key.keystore)。
3. 使用密钥签名应用程序
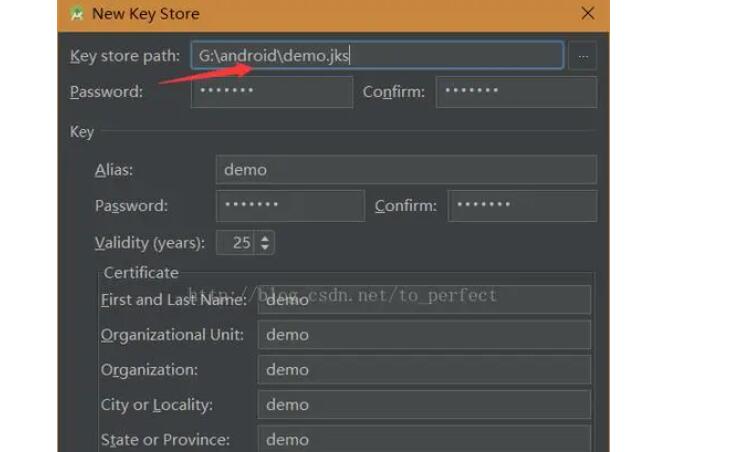
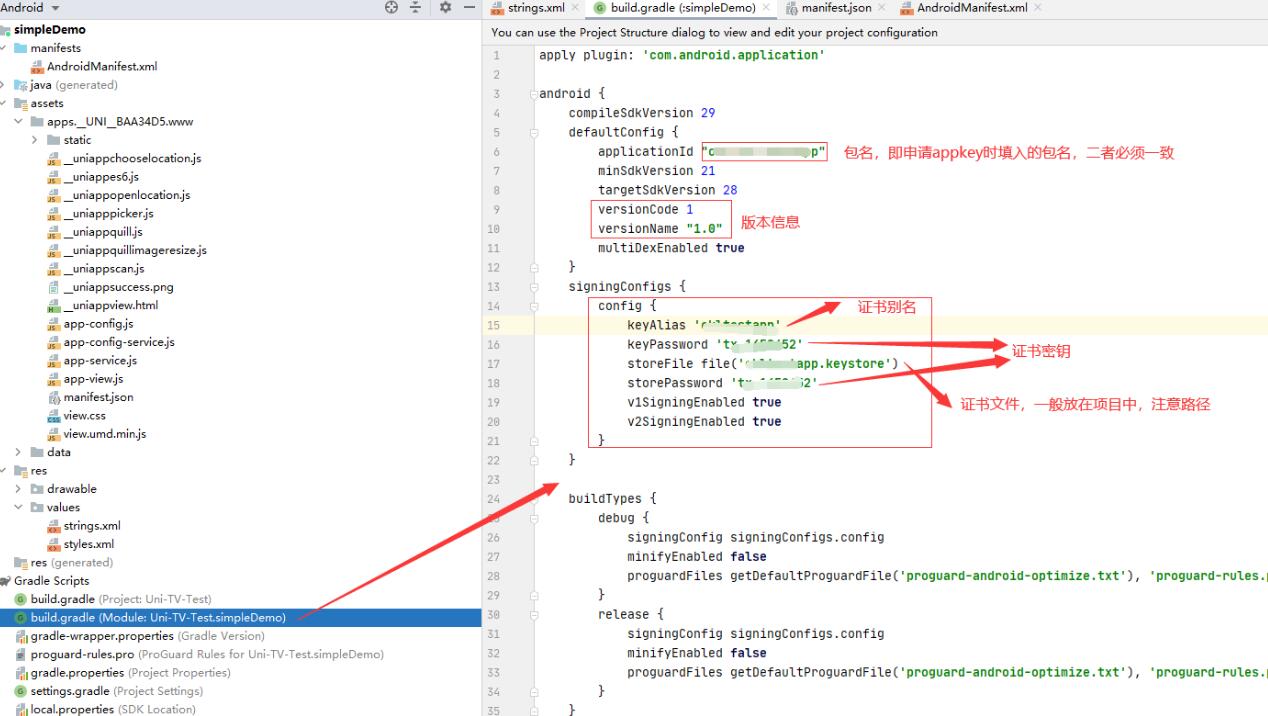
在创建了证书文件后,开发者可以使用密钥对对应用程序进行签名。在Android开发中,签名的过程可以通过Android Studio提供的图形界面完成。在项目的"Build"选项中找到"Generate Signed Bundle/APK"选项,然后按照指引选择正确的证书文件和相关信息进行签名。
4. 验证应用程序签名
在应用程序发布到Google Play或者其他应用商店之前,应该对其进行签名验证,以确保应用程序的完整性和来源。Android操作系统在安装应用程序时会自动验证其签名的有效性。签名验证可以通过以下步骤进行:
a. 获取应用程序的公钥
安装应用程序后,可以使用Android SDK提供的工具(如jarsigner)来获取应用程序的公钥。以下命令可以用于提取公钥:
jarsigner -verify -verbose -certs app_name.apk
b. 验证应用程序的公钥
验证应用程序的公钥需要你事先将公钥证书导入到设备中。可以通过以下步骤完成:
i. 将证书文件(.cer或.crt文件)放置到Android设备上。
ii. 在设备上打开"设置",然后选择"安全"或"锁屏和安全"。
iii. 选择"安全证书"或类似选项,然后选择"安装来自存储的证书"。
iv. 选择要导入的证书文件并完成导入。
c. 验证应用程序的签名
安装了证书后,可以在设备上使用以下命令来验证应用程序的签名:
jarsigner -verify -verbose -certs app_name.apk
如果签名验证通过,将会显示"jar verified"的信息。
通过以上步骤,你可以完成Android应用程序的签名和验证过程。签名机制可以确保应用程序的完整性和来源,防止应用被篡改和恶意注入。开发者应该将签名过程作为应用程序发布的一个重要环节,并妥善保管私钥和证书文件,以防止泄露和恶意使用。